Użytkownicy
Użytkownicy są przechowywani w repozytorium użytkowników środowiska. Aby uzyskać wiele magazynów użytkowników, tworzysz dodatkowe środowiska, a tym samym kolejne magazyny użytkowników.
Istnieją dwa różne typy użytkowników:
- Użytkownicy wewnętrzni, którzy są uwierzytelniani metodą login.
- Użytkownicy zewnętrzni, którzy są powiązani przez metodę uwierzytelniania z zewnętrznym użytkownikiem/tożsamością poprzez oświadczenie. Użytkownicy są uwierzytelniani u zewnętrznego dostawcy tożsamości i mogą być powiązani na podstawie np. oświadczenia
email(zobacz sekcję Provision and redeem w dokumencie o użytkownikach zewnętrznych).
Możesz użyć Directory Connector, gdy użytkownicy wewnętrzni mają istnieć w środowisku FoxIDs, ale uwierzytelnianie hasłem i cykl życia hasła mają być delegowane do autorytatywnego zewnętrznego katalogu.
Inną opcją jest uwierzytelnianie względem istniejącego zewnętrznego magazynu użytkowników przez API. W takim przypadku użytkownicy nie są zapisywani jako użytkownicy wewnętrzni w środowisku. Użytkownicy mogą opcjonalnie zostać utworzeni jako użytkownicy zewnętrzni.
Możesz również modelować dostęp hierarchiczny dla użytkowników wewnętrznych i zewnętrznych za pomocą struktury dostępu i przypisywać członkostwa do węzłów struktury dostępu.
Unieważnianie refresh tokenów i aktywnych sesji
FoxIDs automatycznie unieważnia granty refresh tokenów i aktywne sesje użytkownika, gdy użytkownik wewnętrzny lub zewnętrzny zostaje wyłączony albo usunięty. To samo dotyczy usunięcia wygasłego użytkownika zewnętrznego. Authorization codes nie są unieważniane, ponieważ mają krótki czas życia i mogą zostać użyte tylko raz.
Zmiany członkostw w strukturze dostępu również unieważniają powiązane granty refresh tokenów i aktywne sesje. Dzieje się tak po zmianie członkostw użytkownika albo gdy struktura dostępu zaczyna wyłączać użytkowników lub zostaje usunięta. Członkostwa ograniczone czasowo są sprawdzane podczas użycia refresh tokenu lub aktywnej sesji, dzięki czemu wygasły lub usunięty dostęp nie może być nadal używany.
W FoxIDs Control Client użyj kart Refresh Token Grants i Active Sessions na stronie użytkowników środowiska, aby wyszukiwać i unieważniać dostęp. Możesz wyszukiwać według identyfikatora użytkownika FoxIDs, adresu e-mail, numeru telefonu, nazwy użytkownika lub sub. Użytkowników federacyjnych, którzy nie są zapisani w FoxIDs, można znaleźć za pomocą dostępnych dla nich identyfikatorów. Dodatkowe filtry umożliwiają ograniczenie wyników do określonej authentication method, aplikacji lub sesji.
Unieważnienie aktywnej sesji powoduje również unieważnienie grantów refresh tokenów powiązanych z tą sesją i zgodnych z wybranymi filtrami. Szczegóły aktywnej sesji pokazują nazwę i typ metody uwierzytelniania, która utworzyła sesję.
Usunięcie środowiska usuwa jego aktywne sesje i granty refresh tokenów. Usunięcie tenanta usuwa te same dane ze wszystkich jego środowisk.
Granty refresh tokenów mają maksymalny okres bezczynności i bezwzględny czas życia wynoszące jeden rok. Każde odnowienie korzysta z bieżących ustawień czasu życia aplikacji, w tym ze zmian wprowadzonych po wydaniu grantu. Bezwzględny czas życia jest liczony od pierwotnego utworzenia grantu; odnowienie i rotacja tokenów zachowują ten punkt początkowy. Każde udane odnowienie odnawia okres bezczynności w ramach bezwzględnego limitu. Grant, który osiągnął swój bezwzględny czas życia, jest odrzucany i usuwany przy próbie użycia.
Gdy refresh token jest wydawany lub odnawiany, FoxIDs zachowuje powiązaną aktywną sesję przez bieżący pozostały czas życia tokenu. Jeśli kilka grantów refresh tokenów współdzieli sesję, jest ona zachowywana do najpóźniejszego wymaganego terminu wygaśnięcia. Logowanie przez FoxIDs z istniejącą sesją użytkownika może przedłużyć aktywną sesję zgodnie z ustawieniami sesji metody uwierzytelniania, bez odnawiania grantu refresh tokenu. Aktywność związana z refresh tokenami nie przedłuża sesji logowania użytkownika w przeglądarce. Aktywna sesja może pozostać dostępna dla refresh tokenów po wygaśnięciu sesji logowania w przeglądarce. Jawne unieważnienie powoduje utratę ważności sesji i powiązanych grantów.
Blokada po nieudanych próbach logowania
FoxIDs zlicza nieudane próby logowania dla każdego identyfikatora użytkownika i typu niepowodzenia. Gdy w skonfigurowanym przedziale czasowym zostanie osiągnięty limit nieudanych prób logowania, dalsze próby są blokowane na czas trwania blokady. Użytkownik zostaje automatycznie odblokowany po upływie tego okresu.
Directory Connector używa tych samych ustawień do ograniczenia liczby wpisywanych e-maili, telefonów lub nazw użytkownika w jednej sekwencji. Wszystkie identyfikatory dzielą limit. Po jego osiągnięciu trzeba poczekać do końca blokady lub rozpocząć nową sekwencję logowania.
Blokada jest stosowana podczas uwierzytelniania użytkowników za pomocą metod logowania i logowania zewnętrznego, w tym w przypadku niepowodzeń weryfikacji hasła, kodu jednorazowego oraz MFA.
Ta funkcja zabezpieczeń pomaga zapobiegać atakom metodą brute force na konta użytkowników. Skonfiguruj limit prób, przedział czasowy dla prób oraz okres blokady zgodnie z własnymi wymaganiami bezpieczeństwa.
W FoxIDs Control Client wybierz środowisko i otwórz Users > Failing Login Lockout, aby zobaczyć aktywne blokady. Wybierz End lockout, aby usunąć blokadę przed jej wygaśnięciem.
Funkcja blokady jest konfigurowana w ustawieniach środowiska w sekcji FoxIDs Control Client.
- Wybierz kartę Ustawienia.
- Wybierz kartę Środowisko.
- Znajdź sekcję Blokada po nieudanych próbach logowania.
- Ustaw Limit nieudanych prób logowania, np.
5prób. - Ustaw Czas trwania nieudanych prób logowania w sekundach, np.
36000na 10 godzin. - Ustaw Okres blokady w sekundach, np.
3600na 60 minut.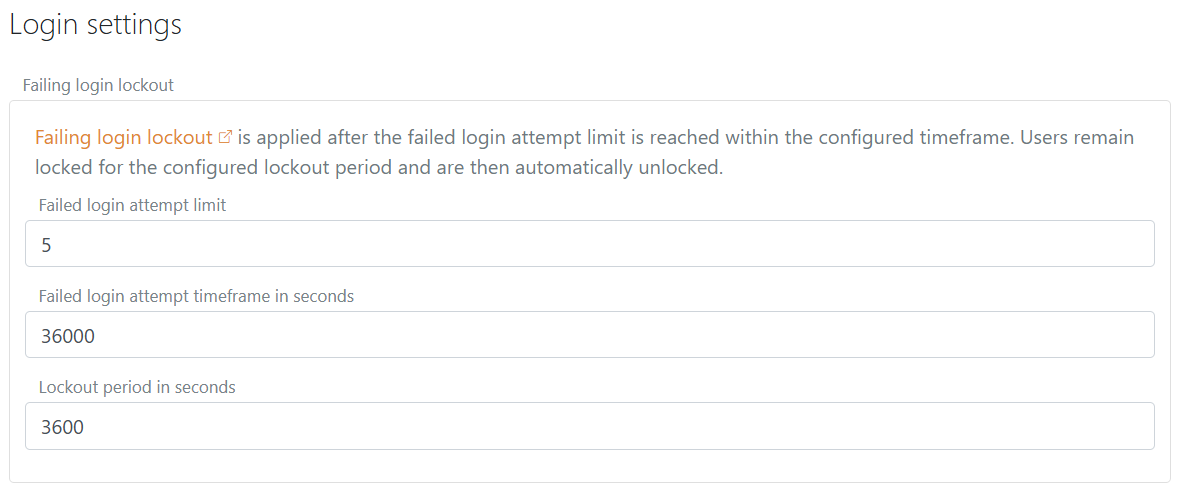
- Kliknij Aktualizuj.