Usuarios
Los usuarios se guardan en el repositorio de usuarios del entorno. Para obtener varios almacenes de usuarios, creas entornos adicionales y así obtienes más almacenes de usuarios.
Hay dos tipos diferentes de usuarios:
- Usuarios internos autenticados mediante el método de autenticación login.
- Usuarios externos vinculados por un método de autenticación a un usuario/identidad externa con un claim. Los usuarios se autentican en un Identity Provider externo y pueden canjearse en base, por ejemplo, a un claim
email(ver la sección Provision and redeem en la documentación de usuarios externos).
Puede usar Directory Connector cuando los usuarios internos deban existir en el entorno de FoxIDs, pero la autenticación por contraseña y el ciclo de vida de la contraseña deban delegarse a un directorio externo autoritativo.
Otra opción es autenticarse contra un almacén de usuarios externo existente mediante una API. En este caso, los usuarios no se guardan como usuarios internos en el entorno. Los usuarios se pueden crear opcionalmente como usuarios externos.
También puede modelar acceso jerárquico para usuarios internos y externos con estructura de acceso y asignar pertenencias a nodos de la estructura de acceso.
Revocar refresh tokens y sesiones activas
FoxIDs revoca automáticamente los grants de refresh token y las sesiones activas de un usuario cuando se deshabilita o elimina un usuario interno o externo. Lo mismo ocurre cuando se elimina un usuario externo caducado. Los authorization codes no se revocan porque tienen una duración corta y solo se pueden utilizar una vez.
Los cambios en las pertenencias a una estructura de acceso también revocan los grants de refresh token y las sesiones activas afectados. Esto ocurre cuando se modifican las pertenencias de un usuario, cuando una estructura de acceso empieza a deshabilitar usuarios o cuando se elimina. Las pertenencias limitadas en el tiempo se comprueban cuando se utiliza un refresh token o una sesión activa, lo que impide seguir utilizando un acceso caducado o eliminado.
En FoxIDs Control Client, utiliza las pestañas Refresh Token Grants y Active Sessions de la página de usuarios del entorno para buscar y revocar accesos. Puedes buscar mediante un ID de usuario de FoxIDs, un correo electrónico, un número de teléfono, un nombre de usuario o sub. Los usuarios federados que no están guardados en FoxIDs se pueden encontrar mediante los identificadores disponibles para ellos. Los filtros adicionales permiten limitar los resultados a una authentication method, aplicación o sesión concretas.
Al revocar una sesión activa también se revocan los grants de refresh token asociados a esa sesión y que coinciden con los filtros seleccionados. Los detalles de la sesión activa muestran el nombre y el tipo del método de autenticación que creó la sesión.
Al eliminar un entorno se eliminan sus sesiones activas y sus grants de refresh token. Al eliminar un tenant se eliminan los mismos datos de todos sus entornos.
Los grants de refresh token tienen un periodo máximo de inactividad y una duración absoluta de un año. Cada renovación utiliza la configuración de duración actual de la aplicación, incluidos los cambios realizados después de emitir el grant. La duración absoluta se mide desde la creación original del grant; la renovación y la rotación de tokens conservan ese punto de partida. Cada renovación correcta renueva el periodo de inactividad dentro del límite absoluto. Un grant que haya alcanzado su duración absoluta se rechaza y se elimina al intentar utilizarlo.
Cuando se emite o renueva un refresh token, FoxIDs conserva la sesión activa asociada durante la duración restante actual del token. Si varios grants de refresh token comparten una sesión, esta se conserva hasta la fecha de caducidad requerida más tardía. Iniciar sesión a través de FoxIDs con una sesión de usuario existente puede prolongar la sesión activa según la configuración de sesión del método de autenticación, sin renovar el grant de refresh token. La actividad con refresh tokens no prolonga la sesión de inicio de sesión del usuario en el navegador. La sesión activa puede seguir disponible para los refresh tokens después de que caduque la sesión de inicio de sesión en el navegador. La revocación explícita invalida la sesión y los grants asociados.
Bloqueo por intentos fallidos de inicio de sesión
FoxIDs cuenta los intentos fallidos de inicio de sesión para cada identificador de usuario y tipo de fallo. Cuando se alcanza el límite dentro del plazo configurado, se bloquean los intentos posteriores durante el periodo de bloqueo. El usuario se desbloquea automáticamente cuando finaliza dicho periodo.
Directory Connector usa los mismos ajustes para limitar cuántas veces se introduce un correo, teléfono o nombre de usuario en una secuencia. Todos los identificadores comparten el límite. Al alcanzarlo, el usuario debe esperar a que termine el bloqueo o iniciar una nueva secuencia.
El bloqueo se aplica a la autenticación de usuarios mediante los métodos de inicio de sesión e inicio de sesión externo, incluidos los fallos de verificación mediante contraseña, código de un solo uso y MFA.
Esta función de seguridad ayuda a prevenir los ataques de fuerza bruta contra las cuentas de usuario. Configura el límite de intentos, el intervalo de tiempo entre intentos y el periodo de bloqueo según tus requisitos de seguridad.
En FoxIDs Control Client, seleccione el entorno y abra Users > Failing Login Lockout para ver los bloqueos activos. Elija End lockout para eliminar uno antes de que caduque.
El bloqueo se configura en los ajustes del entorno, en FoxIDs Control Client.
- Selecciona la pestaña Configuración.
- Selecciona la pestaña Entorno.
- Busca la sección Bloqueo por intentos fallidos de inicio de sesión.
- Establece el Límite de intentos fallidos de inicio de sesión, p. ej.,
5intentos. - Establece el tiempo de espera entre intentos fallidos de inicio de sesión en segundos, p. ej.,
36000durante 10 horas. - Establece el período de bloqueo en segundos, p. ej.,
3600durante 60 minutos.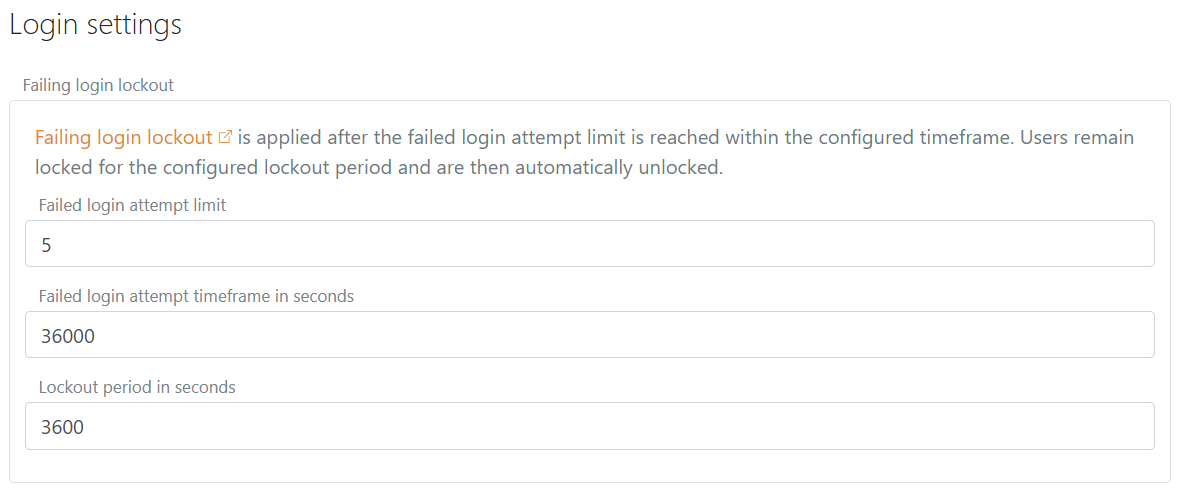
- Haz clic en Actualizar.