SAML 2.0
FoxIDs obsługuje SAML 2.0 zarówno jako metodę uwierzytelniania, jak i rejestrację aplikacji.
SAML (Security Assertion Markup Language) 2.0 to otwarty standard uwierzytelniania i autoryzacji oparty na języku XML. Umożliwia jednokrotne logowanie (SSO), umożliwiając użytkownikom jednorazowe uwierzytelnienie i uzyskanie dostępu do wielu aplikacji bez konieczności ponownego wprowadzania danych uwierzytelniających.
W metodach uwierzytelniania i rejestracjach aplikacji obsługiwane są dwa przepływy SAML 2.0: przepływ logowania inicjowanego przez SP, który jest najczęściej używanym i zalecanym przepływem, oraz przepływ logowania inicjowanego IdP.
FoxIDs obsługuje zarówno certyfikaty RSA, jak i ECDSA jako certyfikaty walidacji podpisów SAML, konfigurowalne listy dozwolonych algorytmów sprawdzania poprawności podpisów oraz interoperacyjność kanonizacji XML dla podpisów SAML. Rejestracje aplikacji SAML mogą również szyfrować odpowiedzi uwierzytelniające z oddzielnymi ustawieniami szyfrowania danych i algorytmu szyfrowania klucza.

Metoda uwierzytelniania
Skonfiguruj SAML 2.0 metoda uwierzytelniania, który ufa zewnętrznemu SAML 2.0 dostawcy tożsamości (IdP).
SAML 2.0 jest szeroko stosowany w środowiskach korporacyjnych, umożliwiając bezpieczną federację tożsamości w różnych organizacjach i aplikacjach.
Poradniki:
- Połącz Microsoft Entra ID
- Połącz PingIdentity / PingOne
- Połącz Google Workspace
- Połącz Microsoft AD FS
- Połącz NemLog-in (duński IdP)
- Połącz Obsługa kontekstu (duński broker tożsamości)
Rejestracja aplikacji
Skonfiguruj swoją aplikację jako SAML 2.0 rejestracja aplikacji.
Poradniki:
- Połącz AD FS
- Połącz Centrum tożsamości Amazon IAM
- Połącz Google Workspace
- Połącz Microsoft Entra ID
- Połącz Test obsługi kontekstu IdP (duński broker tożsamości)
Połącz środowiska FoxIDs
Środowiska FoxIDs można łączyć na dwa sposoby:
- Environment Link dla środowisk w tej samej dzierżawie.
- OpenID Connect dla środowisk w tej samej lub różnych dzierżawach.
Wybierz opcję Environment Link, jeśli oba środowiska znajdują się w tej samej dzierżawie i chcesz zastosować najprostszą konfigurację. Wybierz OpenID Connect, jeśli chcesz nawiązać połączenie między dzierżawcami lub w oddzielnych wdrożeniach FoxIDs.
Mapowania oświadczeń
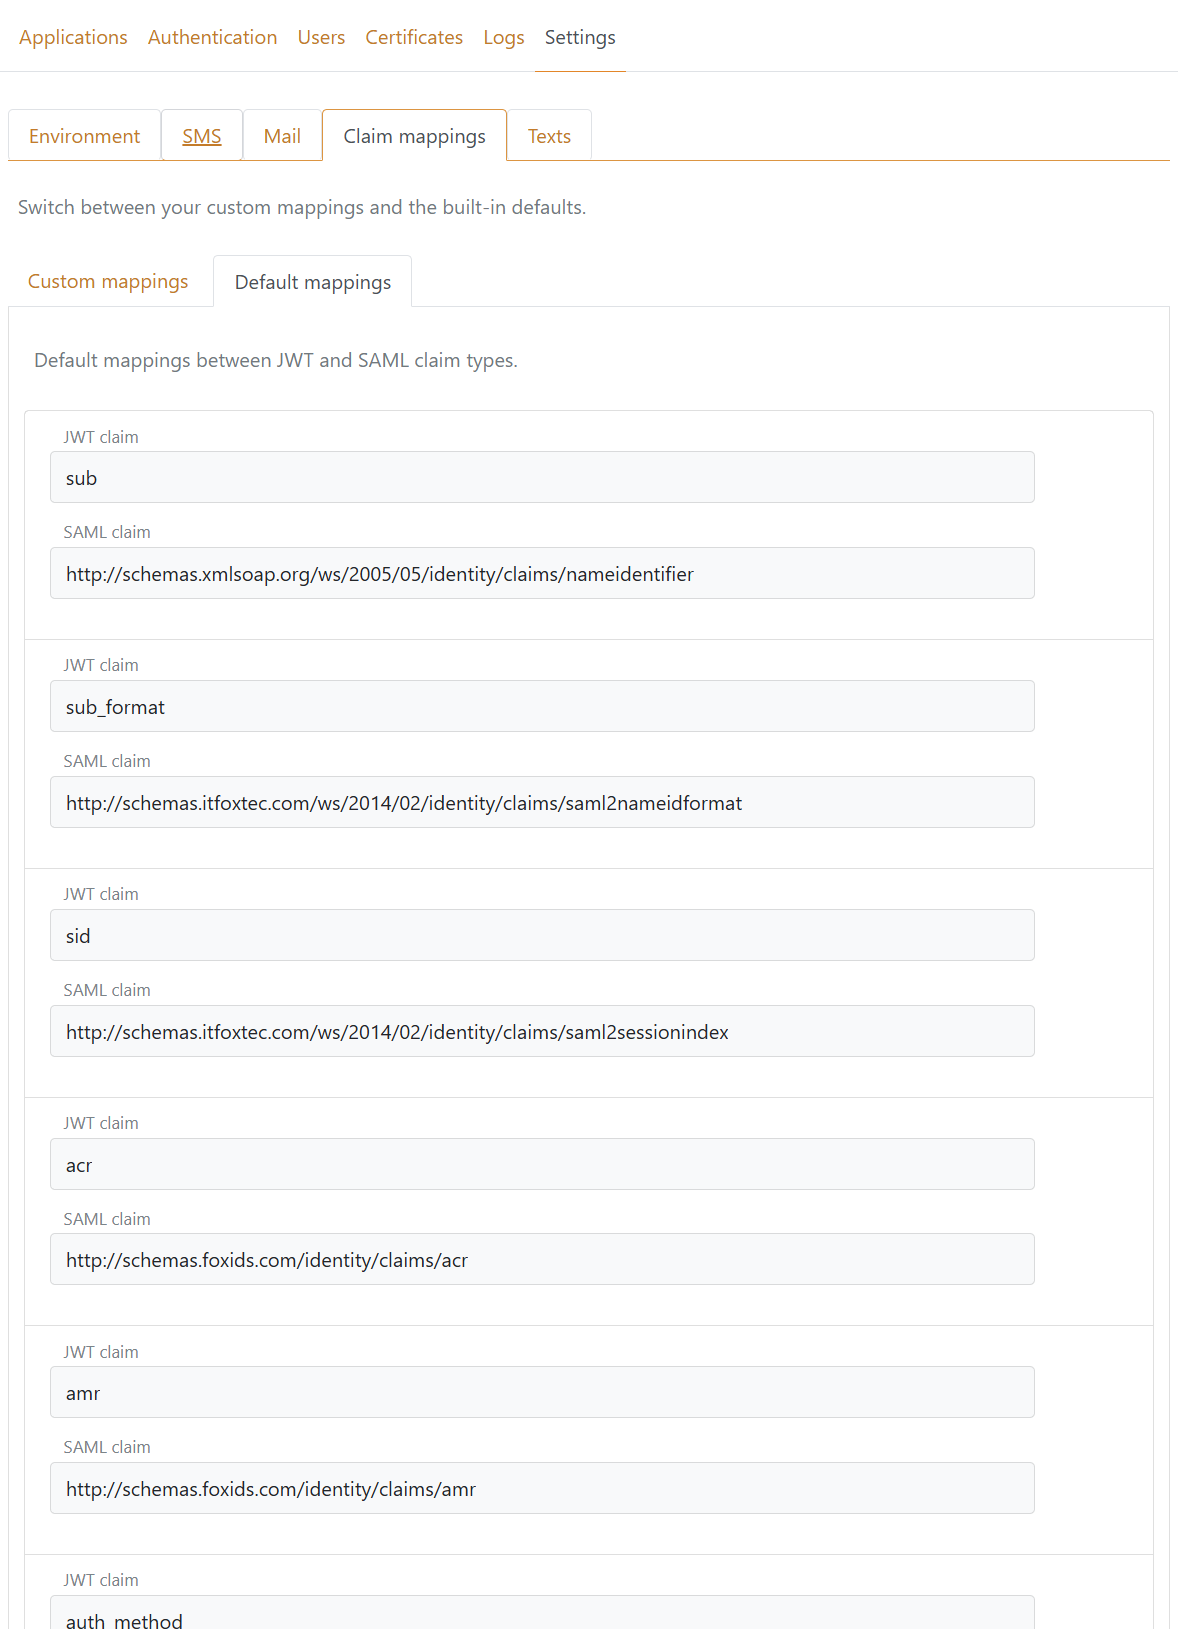
Mapowania oświadczeń między typami oświadczeń SAML 2.0 i typami oświadczeń JWT są tworzone automatycznie i można je skonfigurować w menu ustawień w FoxIDs Kontrola. Mapowania oświadczeń są globalne dla środowiska.
SAML 2.0 oświadczenia są wewnętrznie przekonwertowane na oświadczenia JWT pomiędzy metodą uwierzytelniania a rejestracją aplikacji.