SAML 2.0
FoxIDs ondersteunt SAML 2.0 als authenticatiemethode en applicatieregistratie.
SAML (Security Assertion Markup Language) 2.0 is een op XML gebaseerde open standaard voor authenticatie en autorisatie. Het maakt Single Sign-On (SSO) mogelijk, waardoor gebruikers zich één keer kunnen authenticeren en toegang krijgen tot meerdere applicaties zonder dat ze de inloggegevens opnieuw hoeven in te voeren.
De twee SAML 2.0-stromen worden ondersteund in authenticatiemethoden en applicatieregistraties: de SP-geïnitieerde inlogstroom, de meest gebruikte en aanbevolen stroom, en de IdP-geïnitieerde inlogstroom.
FoxIDs ondersteunt zowel RSA- als ECDSA-certificaten als SAML-handtekeningvalidatiecertificaten, configureerbare toelatingslijsten voor handtekeningvalidatie-algoritmen en XML-canonicalisatie-interoperabiliteit voor SAML-handtekeningen. SAML-applicatieregistraties kunnen ook authenticatiereacties coderen met afzonderlijke instellingen voor gegevenscodering en sleutelcoderingsalgoritmen.

Authenticatiemethode
Configureer een SAML 2.0 authenticatiemethode die een externe SAML 2.0 identiteitsprovider (IdP) vertrouwt.
SAML 2.0 wordt veel gebruikt in bedrijfsomgevingen, waardoor veilige identiteitsfederatie tussen verschillende organisaties en applicaties mogelijk wordt.
Handleidingen:
- Verbind Microsoft Entra ID
- Verbind PingIdentiteit / PingOne
- Verbind Google Werkruimte
- Verbind Microsoft AD FS
- Verbind NemLog-in (Deens IdP)
- Verbind Context Handler (Deense identiteitsmakelaar)
Applicatieregistratie
Configureer uw applicatie als SAML 2.0 applicatieregistratie.
Handleidingen:
- Verbind AD FS
- Verbind Amazon IAM Identity Center
- Verbind Google Werkruimte
- Verbind Microsoft Entra ID
- Verbind Context Handler-test IdP (Deense identiteitsmakelaar)
Verbind FoxIDs omgevingen
FoxIDs omgevingen kunnen op twee manieren met elkaar verbonden worden:
- Environment Link voor omgevingen in dezelfde tenant.
- OpenID Connect voor omgevingen in dezelfde of verschillende tenants.
Kies Environment Link wanneer beide omgevingen zich in dezelfde tenant bevinden en u de eenvoudigste installatie wilt. Kies OpenID Connect wanneer u verbinding wilt maken tussen tenants of tussen afzonderlijke FoxIDs implementaties.
Claimtoewijzingen
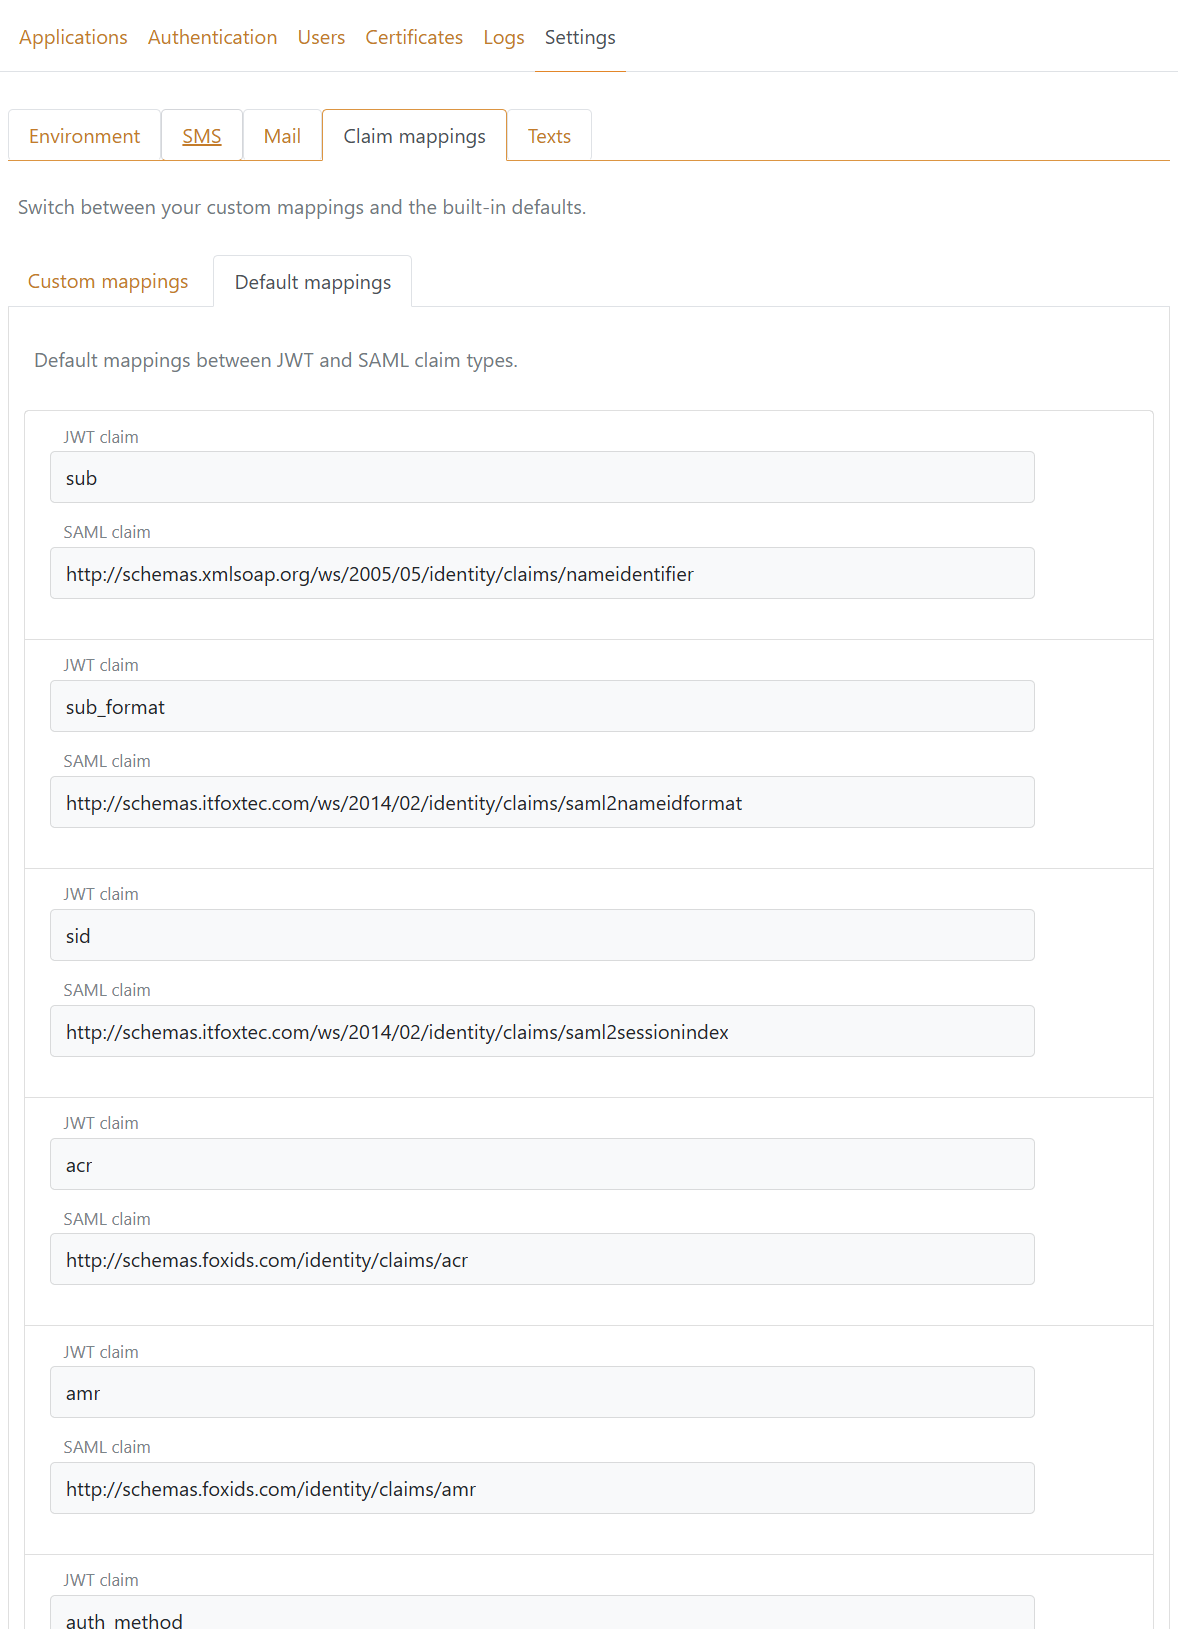
Claimtoewijzingen tussen SAML 2.0 claimtypen en JWT claimtypen worden automatisch gemaakt en kunnen worden geconfigureerd in het instellingenmenu in FoxIDs Controle.. De claimtoewijzingen zijn globaal voor de omgeving.
SAML 2.0 claims zijn intern geconverteerd naar JWT claims tussen authenticatiemethode en applicatieregistratie.