SAML 2.0
FoxIDs støtter SAML 2.0 som både autentiseringsmetode og applikasjonsregistrering.
SAML (Security Assertion Markup Language) 2.0 er en XML-basert åpen standard for autentisering og autorisasjon. Den aktiverer Single Sign-On (SSO), som lar brukere autentisere én gang og få tilgang til flere applikasjoner uten å måtte angi legitimasjon på nytt.
De to SAML 2.0-flytene støttes i autentiseringsmetoder og applikasjonsregistreringer: SP-Initiated Login-flyten, som er den mest brukte og anbefalte flyten, og IdP-initierte påloggingsflyten.
FoxIDs støtter både RSA- og ECDSA-sertifikater som SAML-signaturvalideringssertifikater, konfigurerbare godkjenningslister for signaturvalideringsalgoritmer og XML-kanoniseringsinteroperabilitet for SAML-signaturer. SAML-applikasjonsregistreringer kan også kryptere autentiseringssvar med separate datakryptering og nøkkelkrypteringsalgoritmeinnstillinger.

Autentiseringsmetode
Konfigurer en SAML 2.0 autentiseringsmetode som stoler på en ekstern SAML 2.0 identitetsleverandør (IdP).
SAML 2.0 er mye brukt i bedriftsmiljøer, noe som muliggjør sikker identitetssammenslutning på tvers av forskjellige organisasjoner og applikasjoner.
Slik gjør du veiledninger:
- Koble til Microsoft Entra ID
- Koble til PingIdentity / PingOne
- Koble til Google Workspace
- Koble til Microsoft AD FS
- Koble til Nem pålogging (dansk IdP)
- Koble til Context Handler (dansk identitetsmegler)
Applikasjonsregistrering
Konfigurer applikasjonen din som en SAML 2.0 applikasjonsregistrering.
Slik gjør du veiledninger:
- Koble til AD FS
- Koble til Amazon IAM Identity Center
- Koble til Google Workspace
- Koble til Microsoft Entra ID
- Koble til Context Handler test IdP (dansk identitetsmegler)
Koble til FoxIDs miljøer
FoxIDs miljøer kan kobles til på to måter:
- Environment Link for miljøer i samme leietaker.
- OpenID Connect for miljøer i samme eller forskjellige leietakere.
Velg Environment Link når begge miljøene er i samme leietaker og du vil ha det enkleste oppsettet. Velg OpenID Connect når du trenger å koble til på tvers av leietakere eller på tvers av separate FoxIDs implementeringer.
Claim mappings
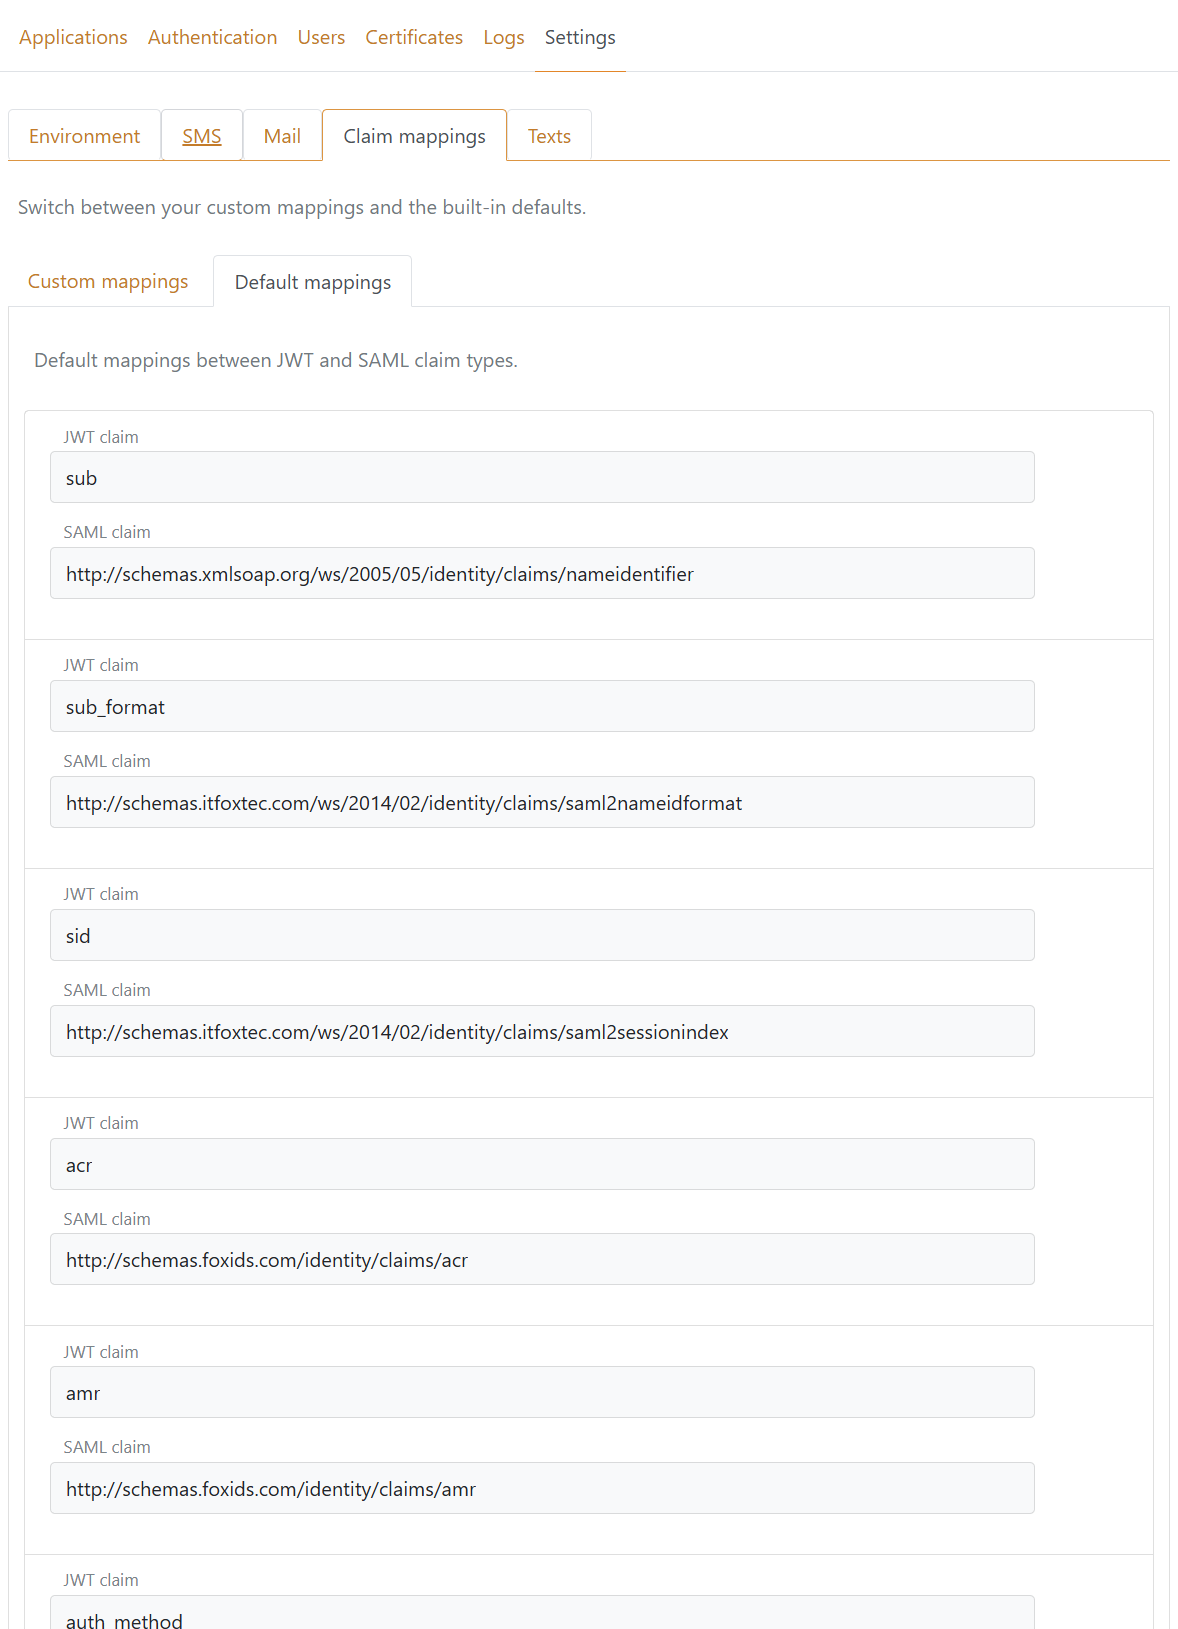
Claim mappings mellom SAML 2.0 claimstyper og JWT claimstyper opprettes automatisk og kan konfigureres i innstillingsmenyen i FoxIDs Kontroll. Claimstilordningene er globale for miljøet.
SAML 2.0-claims er internt konvertert til JWT claims mellom autentiseringsmetode og applikasjonsregistrering.