SAML 2.0
FoxIDs supporta SAML 2.0 sia come metodo di autenticazione che come registrazione dell'applicazione.
SAML (Security Assertion Markup Language) 2.0 è uno standard aperto basato su XML per l'autenticazione e l'autorizzazione. Abilita il Single Sign-On (SSO), consentendo agli utenti di autenticarsi una volta e ottenere l'accesso a più applicazioni senza dover reinserire le credenziali.
I due flussi SAML 2.0 sono supportati nei metodi di autenticazione e nelle registrazioni delle applicazioni: il flusso di accesso avviato da SP, che è il flusso più utilizzato e consigliato, e il flusso di accesso IdP-iniziato.
FoxIDs supporta sia i certificati RSA che ECDSA come certificati di convalida della firma SAML, liste consentite di algoritmi di convalida della firma configurabili e interoperabilità di canonicalizzazione XML per le firme SAML. Le registrazioni delle applicazioni SAML possono anche crittografare le risposte di autenticazione con impostazioni separate della crittografia dei dati e dell'algoritmo di crittografia della chiave.

Metodo di autenticazione
Configurare un Metodo di autenticazione SAML 2.0 che consideri attendibile un SAML 2.0 provider di identità esterno (IdP).
SAML 2.0 è ampiamente utilizzato negli ambienti aziendali, consentendo la federazione sicura delle identità tra diverse organizzazioni e applicazioni.
Guide pratiche:
- Connetti Microsoft Entra ID
- Connetti PingIdentity/PingOne
- Connetti Google Workspace
- Connetti Microsoft AD FS
- Connetti NemLog-in (danese IdP)
- Connetti Gestore del contesto (broker di identità danese)
Registrazione dell'applicazione
Configura la tua applicazione come SAML 2.0 registrazione dell'applicazione.
Guide pratiche:
- Connetti AD FS
- Connetti Centro identità IAM di Amazon
- Connetti Google Workspace
- Connetti Microsoft Entra ID
- Connetti Test del gestore del contesto IdP (broker di identità danese)
Connetti gli ambienti FoxIDs
Gli ambienti FoxIDs possono essere collegati in due modi:
- Environment Link per ambienti nello stesso tenant.
- OpenID Connect per ambienti nello stesso tenant o in tenant diversi.
Scegli Environment Link quando entrambi gli ambienti si trovano nello stesso tenant e desideri la configurazione più semplice. Scegli OpenID Connect quando devi connetterti tra tenant o tra distribuzioni FoxIDs separate.
Mappature dei claim
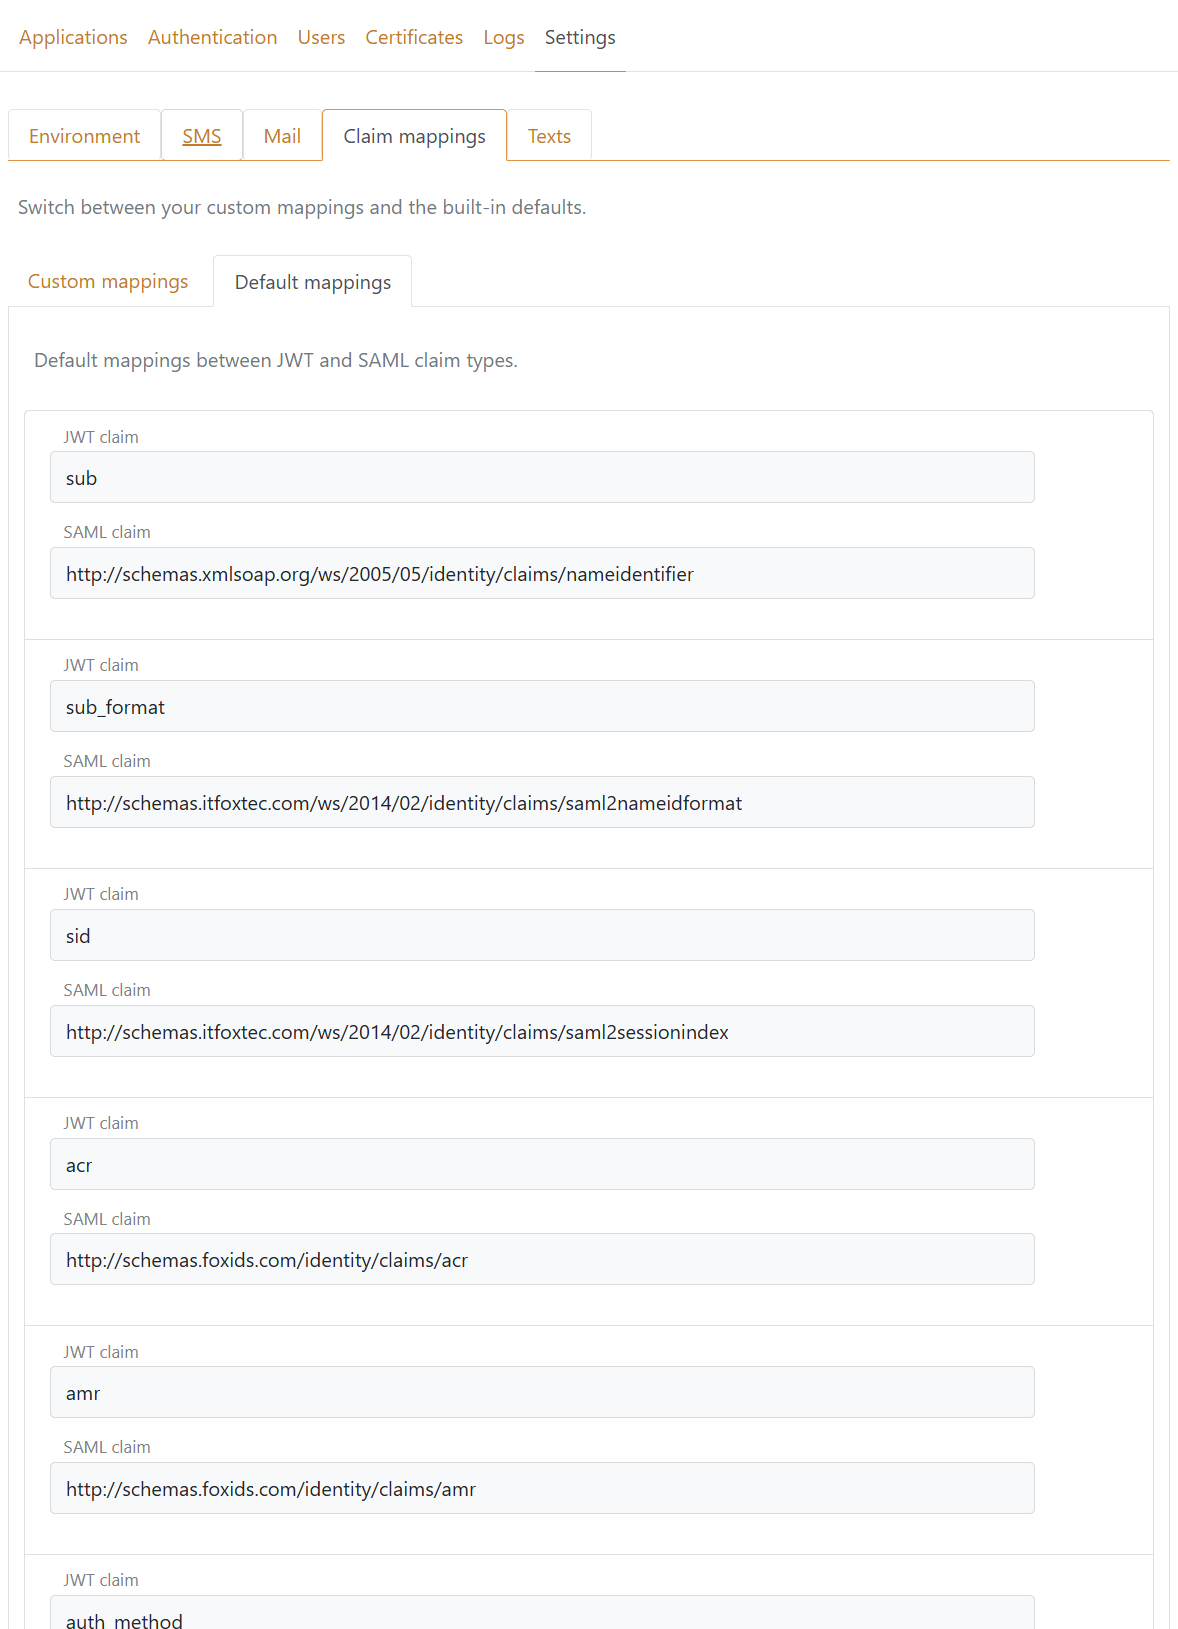
I mapping delle claim tra i tipi di claim SAML 2.0 e JWT vengono creati automaticamente e possono essere configurati nel menu delle impostazioni in FoxIDs Controllo. I mapping delle claim sono globali per l'ambiente.
Le claim SAML 2.0 sono convertito in claim JWT internamente tra il metodo di autenticazione e la registrazione dell'applicazione.