SAML 2.0
FoxIDs stöder SAML 2.0 som både autentiseringsmetod och programregistrering.
SAML (Security Assertion Markup Language) 2.0 är en XML-baserad öppen standard för autentisering och auktorisering. Det möjliggör enkel inloggning (SSO), vilket gör att användare kan autentisera en gång och få åtkomst till flera applikationer utan att behöva ange autentiseringsuppgifter igen.
De två SAML 2.0-flödena stöds i autentiseringsmetoder och applikationsregistreringar: SP-Initiated Login-flödet, som är det mest använda och rekommenderade flödet, och det IdP-initierade inloggningsflödet.
FoxIDs stöder både RSA- och ECDSA-certifikat som SAML-signaturvalideringscertifikat, konfigurerbara signaturvalideringsalgoritmer för godkännandelistor och XML-kanoniseringskompatibilitet för SAML-signaturer. SAML-applikationsregistreringar kan också kryptera autentiseringssvar med separata datakryptering och nyckelkrypteringsalgoritminställningar.

Autentiseringsmetod
Konfigurera en SAML 2.0 autentiseringsmetod som litar på en extern SAML 2.0 identitetsleverantör (IdP).
SAML 2.0 används ofta i företagsmiljöer, vilket möjliggör säker identitetsfederation mellan olika organisationer och applikationer.
Så här gör du-guider:
- Anslut Microsoft Entra ID
- Anslut PingIdentity / PingOne
- Anslut Google Workspace
- Anslut Microsoft AD FS
- Anslut NemLogga in (danska IdP)
- Anslut Context Handler (dansk identitetsmäklare)
Applikationsregistrering
Konfigurera din applikation som en SAML 2.0 applikationen registrering.
Så här gör du-guider:
- Anslut AD FS
- Anslut Amazon IAM Identity Center
- Anslut Google Workspace
- Anslut Microsoft Entra ID
- Anslut Kontexthanteraretest IdP (dansk identitetsmäklare)
Anslut FoxIDs miljöer
FoxIDs miljöer kan anslutas på två sätt:
- Environment Link för miljöer i samma hyresgäst.
- OpenID Connect för miljöer i samma eller olika hyresgäster.
Välj Environment Link när båda miljöerna är i samma klient och du vill ha den enklaste installationen. Välj OpenID Connect när du behöver ansluta mellan hyresgäster eller över separata FoxIDs distributioner.
Claim mappings
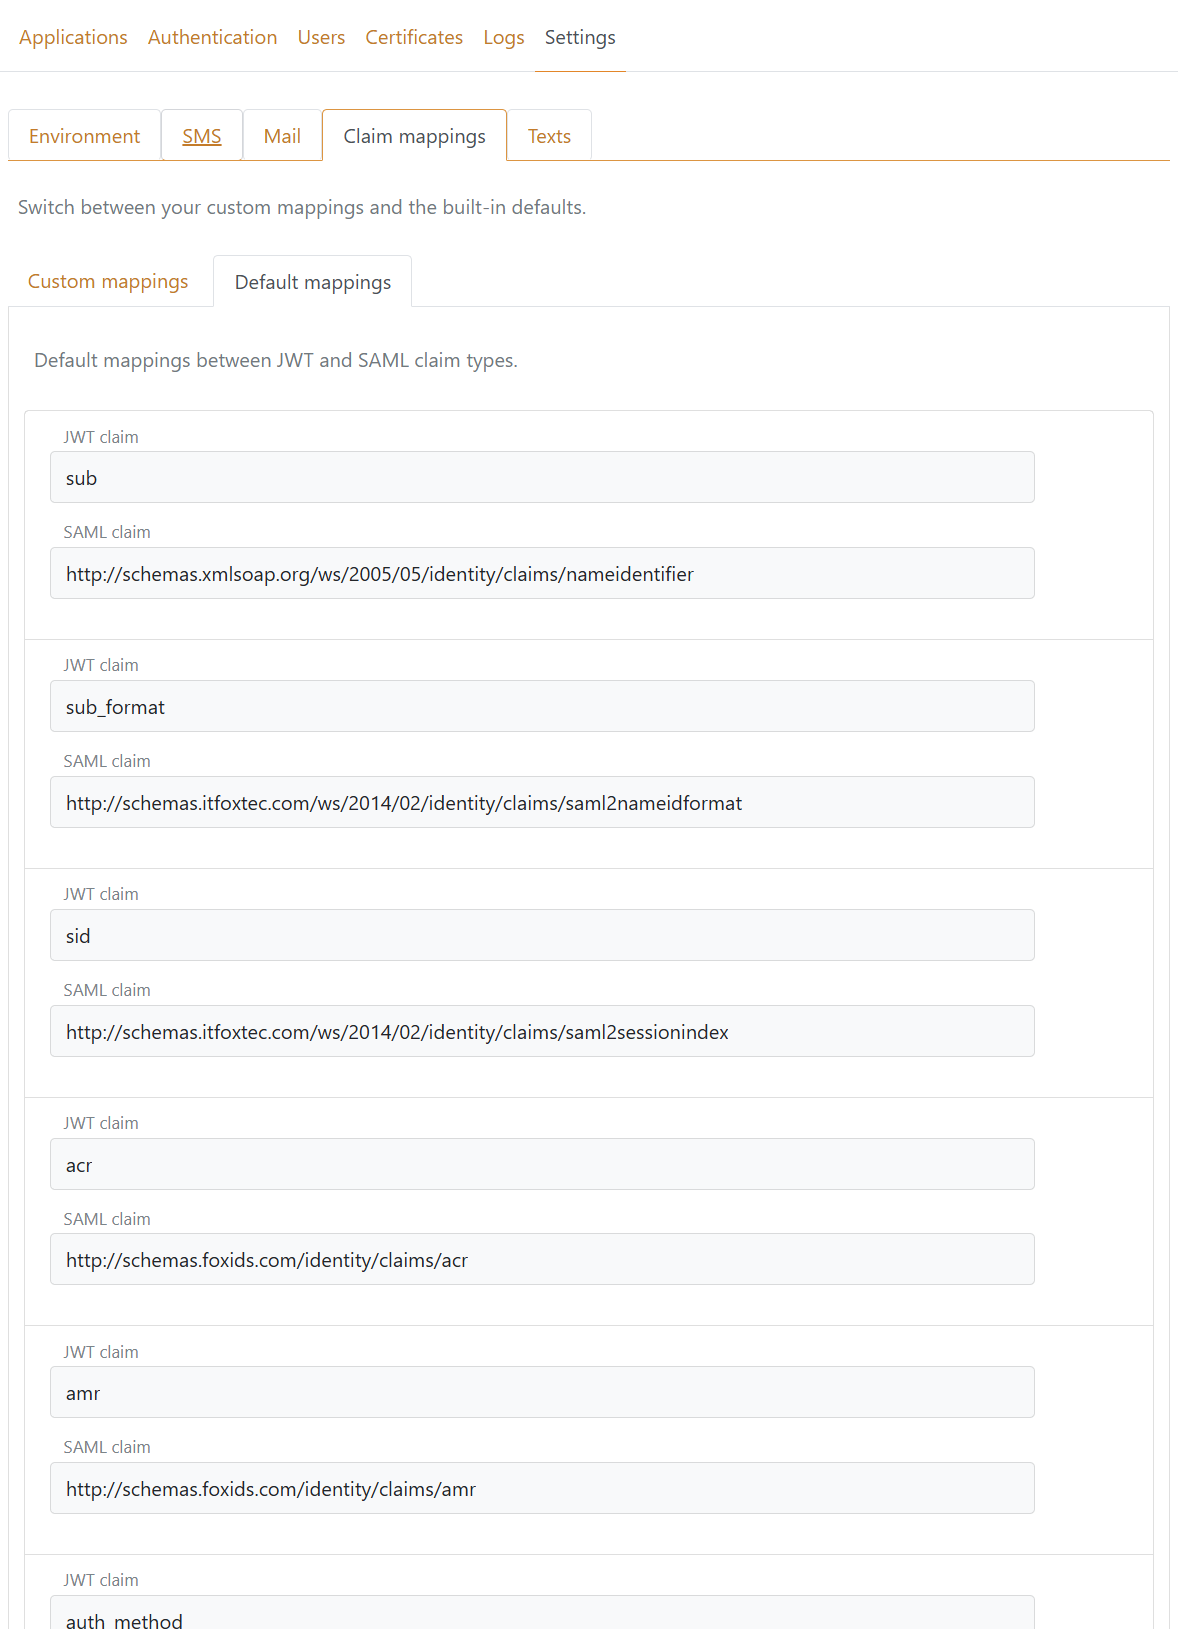
Claimssmappningar mellan SAML 2.0 claimsstyper och JWT claimsstyper skapas automatiskt och kan konfigureras i inställningsmenyn i FoxIDs Kontroll. Claimssmappningarna är globala för miljön.
SAML 2.0-claims är internt konverteras till JWT claims mellan autentiseringsmetod och applikationsregistrering.