Jeśli z Twojej aplikacji korzystają szwedzkie gminy, ich pracownicy powinni móc logować się przy użyciu swoich dotychczasowych tożsamości służbowych. Wraz z dołączaniem kolejnych gmin trzeba łączyć różnych dostawców tożsamości bez tworzenia osobnej integracji logowania w aplikacji dla każdej z nich.
Mamy już klientów, którzy używają FoxIDs do łączenia swoich aplikacji z dostawcami tożsamości wielu szwedzkich gmin.
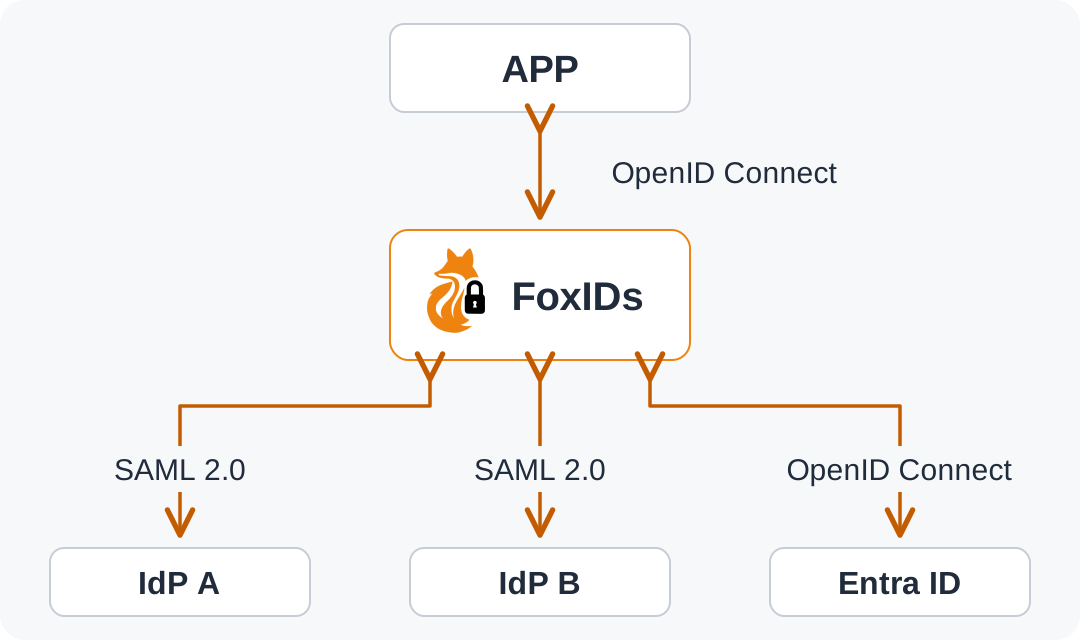
Jedna integracja aplikacji, wiele połączeń z gminami
Twoja aplikacja może integrować się z FoxIDs przez OpenID Connect. Połączenia z dostawcami tożsamości gmin konfigurujesz jako metody uwierzytelniania w FoxIDs i zezwalasz aplikacji na ich używanie. Połączenia te mogą korzystać z SAML 2.0 lub OpenID Connect niezależnie od protokołu używanego przez aplikację. Gmina może mieć własne połączenie, a kilka gmin korzystających z Microsoft Entra ID może współdzielić połączenie wielodzierżawne.
Dzięki temu podczas dodawania kolejnych gmin zachowujesz tę samą integrację OpenID Connect w aplikacji. Każdy klient FoxIDs konfiguruje własne połączenia z gminami we własnym środowisku FoxIDs, w uzgodnieniu z zespołem IT każdej gminy.
Platformy tożsamości używane przez szwedzkie gminy
Poniższe platformy tożsamości obejmują większość szwedzkich gmin, a ich integracja z FoxIDs została zweryfikowana przez klientów:
Większość szwedzkich gmin preferuje SAML 2.0 dla takich połączeń. OpenID Connect również jest opcją, jeśli gmina go obsługuje i udostępnia. Zacznij od zapytania zespołu IT o protokół i konfigurację używane dla aplikacji zewnętrznych.
Pozostaw gminie obsługę MFA i szwedzkiej identyfikacji elektronicznej
Dostawca tożsamości gminy obsługuje uwierzytelnianie wieloskładnikowe (MFA) oraz integrację z metodami identyfikacji elektronicznej, które gmina udostępnia swoim pracownikom. Łączy zweryfikowaną osobę z tożsamością pracownika. FoxIDs otrzymuje tę tożsamość i uzgodnione claims przez połączenie SAML 2.0 lub OpenID Connect.
Szwedzka identyfikacja elektroniczna (e-legitimation) obejmuje zarówno tożsamości osobiste, jak i tożsamości wydawane do użytku służbowego. Warto wymienić następujące przykłady:
- BankID i Freja+ (Freja eID+): osobiste tożsamości elektroniczne, które gmina może udostępnić pracownikom jako metodę logowania.
- Freja OrganisationsID: tożsamość pracownika wydawana za pośrednictwem pracodawcy.
- SITHS: tożsamość pracownika używana w gminach, regionach i ochronie zdrowia, dostępna na karcie lub urządzeniu mobilnym.
Gmina decyduje, jakie metody udostępnia. Wykaz zatwierdzonych tożsamości elektronicznych prowadzony przez Digg zawiera więcej możliwości.
W takim rozwiązaniu ani FoxIDs, ani Twoja aplikacja nie potrzebują bezpośredniej integracji z BankID, Freja lub SITHS.
Przykłady stron logowania gmin. Nazwy i logotypy gmin oraz lokalne dane kontaktowe zostały usunięte; zrzuty ekranu ilustrują metody logowania i nie oznaczają, że gminy są klientami FoxIDs. Otwórz obraz, aby zobaczyć go w większym rozmiarze.


Kierowanie użytkowników na podstawie domeny e-mail
Przydatnym rozwiązaniem jest połączenie własnej aplikacji wielodzierżawnej Microsoft Entra ID przez OpenID Connect i używanie jej jako wspólnej opcji domyślnej obok osobnych połączeń z gminami.
Użyj Home Realm Discovery (HRD), aby wybierać metodę uwierzytelniania na podstawie domeny e-mail użytkownika. Zezwól aplikacji na korzystanie z odpowiednich metod uwierzytelniania i skonfiguruj ich domeny HRD następująco:
- W każdej metodzie uwierzytelniania przeznaczonej dla konkretnej gminy wpisz jej domenę lub domeny e-mail. Pasująca domena wskazuje dostawcę tożsamości tej gminy.
- We wspólnej metodzie uwierzytelniania Microsoft Entra ID wpisz
*jako domenę HRD. Będzie ona opcją domyślną dla domen e-mail, których nie skonfigurowano w innej metodzie uwierzytelniania.
W ten sposób możesz zachować osobne połączenia z gminami tam, gdzie są potrzebne, i używać jednego połączenia Entra ID dla pozostałych domen. W ramach konfiguracji wielodzierżawnej określ, którym dzierżawom Entra ID ufasz.
Zarządzanie dostępem za pomocą użytkowników zewnętrznych w FoxIDs
Jeśli chcesz zarządzać w FoxIDs tym, kto może się logować, możesz wcześniej utworzyć użytkowników zewnętrznych dla odpowiedniej metody uwierzytelniania, podając ich znane adresy e-mail. Utwórz ich w FoxIDs Control Client lub przez Control API. Skonfiguruj metodę uwierzytelniania tak, aby wymagała istniejącego użytkownika zewnętrznego, i pozostaw automatyczne tworzenie użytkowników wyłączone.
Skonfiguruj email jako redemption claim, a stały identyfikator użytkownika jako link claim. Uzgodnij z zespołem IT gminy, że dostawca tożsamości przekazuje oba elementy. Przy pierwszym logowaniu FoxIDs dopasowuje adres e-mail otrzymany jako claim od dostawcy tożsamości gminy do wcześniej utworzonego użytkownika. Na tym polega redemption przez e-mail: FoxIDs wiąże użytkownika ze stałym zewnętrznym identyfikatorem użytkownika i używa tego identyfikatora przy kolejnych logowaniach.
Możesz zapisywać claims przy każdym użytkowniku zewnętrznym lub zarządzać jego uprawnieniami przez struktury dostępu w FoxIDs. Skonfiguruj przekazywanie odpowiednich claims do aplikacji, która używa ich do przypisania użytkownika do właściwej gminy i egzekwowania dostępu do jej danych.
Konfiguracja pierwszego połączenia z gminą
Z naszego doświadczenia wynika, że nawiązanie połączenia wspólnie z zespołem IT gminy zwykle przebiega sprawnie. Warto zacząć od uzgodnienia, kto konfiguruje każdą stronę i kto może udostępnić konto testowe.
Uzgodnij informacje potrzebne aplikacji
Wyjaśnij, którzy użytkownicy potrzebują dostępu i jakich informacji aplikacja oczekuje po zalogowaniu. Uzgodnij stały identyfikator użytkownika i niezbędne atrybuty, takie jak imię i nazwisko, adres e-mail czy informacje o organizacji. Sprawdź, jakie atrybuty gmina może przekazać, zamiast zakładać, że wszystkie gminy używają tych samych nazw i wartości.
Wymień konfigurację z zespołem IT gminy
Dla SAML 2.0 utwórz metodę uwierzytelniania w FoxIDs i skonfiguruj ją przy użyciu metadanych dostawcy tożsamości gminy. Jeśli jest dostępny adres URL metadanych gminy, korzystaj z niego. Poproś też zespół IT, aby podczas konfigurowania dostawcy tożsamości gminy użył adresu URL metadanych Twojej metody uwierzytelniania SAML 2.0 w FoxIDs.
Gdy adresy URL metadanych są używane w obu kierunkach, a automatyczne aktualizacje metadanych są włączone po obu stronach, certyfikaty publiczne mogą być automatycznie wymieniane i aktualizowane po odnowieniu lub zastąpieniu. Skorzystaj z przewodnika po metodzie uwierzytelniania SAML 2.0, aby przeprowadzić konfigurację.
Dla OpenID Connect uzgodnij rejestrację klienta z zespołem IT gminy. Skonfiguruj authority i dane klienta w FoxIDs, a następnie przekaż zespołowi IT redirect URI widoczny dla metody uwierzytelniania. Przewodnik po metodzie uwierzytelniania OpenID Connect opisuje konfigurację.
Przetestuj cały proces logowania w aplikacji
Zacznij od aplikacji testowej w FoxIDs. Wybierz Test authentication przy odpowiedniej metodzie uwierzytelniania i otwórz aplikację testową, aby zobaczyć zwrócone claims bezpośrednio na stronie. Udostępnij adres URL aplikacji testowej zespołowi IT gminy i wybranym użytkownikom. Konto testowe pozwala sprawdzić, czy zwracane są oczekiwane claims, a konkretni użytkownicy mogą potwierdzić, że potrafią się zalogować.
Następnie przetestuj cały proces logowania we własnej aplikacji. Sprawdź, czy użytkownicy są przypisywani do właściwej gminy i otrzymują odpowiedni dostęp. Uwzględnij zarówno użytkownika, który powinien mieć dostęp, jak i takiego, który nie powinien go mieć. Jeśli korzystasz z użytkowników zewnętrznych, przetestuj też redemption przy pierwszym logowaniu i kolejne logowanie z użyciem powiązanej tożsamości.
Integracja Twojej aplikacji z FoxIDs pozostaje taka sama dla wszystkich gmin.
Pomoc, gdy jej potrzebujesz
Klienci zwykle komunikują się bezpośrednio z zespołem IT gminy i samodzielnie konfigurują połączenia. Pomogliśmy kilku klientom połączyć się z różnymi gminami, ale nasza pomoc była potrzebna rzadko. Jeśli klienci potrzebowali wsparcia, zwykle miało to miejsce na początku.
Jeśli potrzebujesz pomocy, zespół FoxIDs może wesprzeć integrację Twojej aplikacji z FoxIDs lub konfigurację i testowanie połączenia z gminą. Możemy również pomóc w opracowaniu architektury bezpieczeństwa całego rozwiązania i odpowiedzieć na konkretne pytania dotyczące bezpieczeństwa. Możesz umówić spotkanie online, aby omówić pierwsze połączenie lub określone wymaganie.
FoxIDs ma duńskich, a więc unijnych właścicieli i jest rozwijany w Danii. FoxIDs Cloud jest hostowany we Francji u dostawców hostingu należących do podmiotów z UE. Zobacz nasze opcje wdrożenia, jeśli własność, hosting lub samodzielne utrzymywanie platformy są częścią Twojej oceny.