Se a sua aplicação serve municípios suecos, os funcionários municipais devem poder iniciar sessão com as suas identidades profissionais existentes. À medida que acrescenta municípios, precisa de ligar diferentes fornecedores de identidade sem criar uma nova integração de início de sessão na aplicação para cada um.
Já temos clientes que utilizam o FoxIDs para ligar as suas aplicações aos fornecedores de identidade de vários municípios suecos.
Uma integração de aplicação, várias ligações municipais
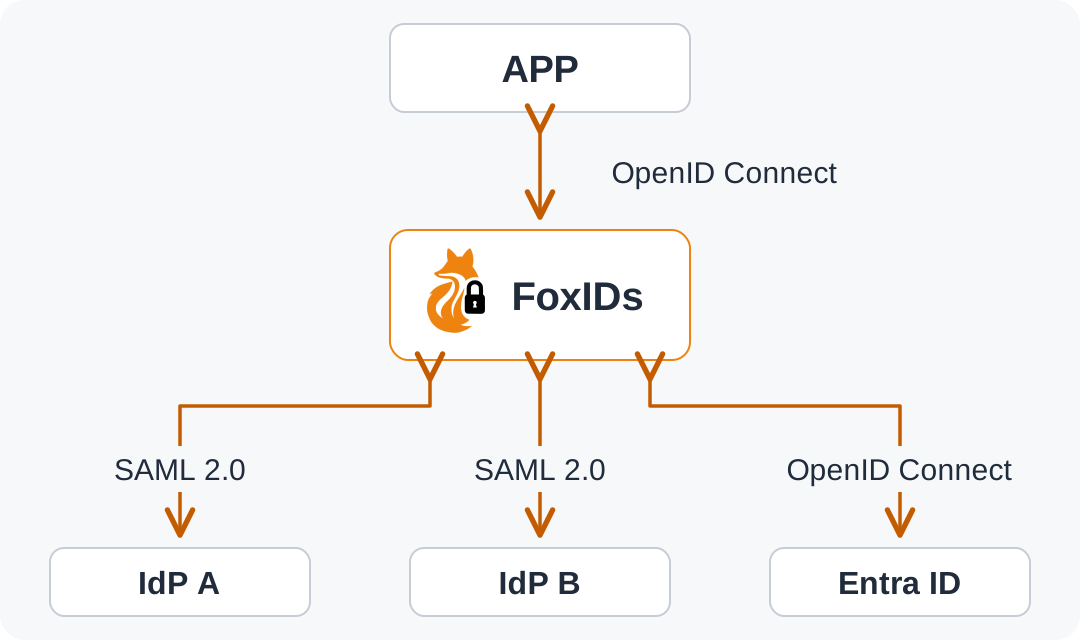
A sua aplicação pode integrar-se com o FoxIDs através de OpenID Connect. Configure as ligações aos fornecedores de identidade municipais como métodos de autenticação no FoxIDs e permita que a sua aplicação os utilize. Estas ligações podem usar SAML 2.0 ou OpenID Connect, independentemente do protocolo utilizado pela aplicação. Um município pode ter uma ligação dedicada, enquanto vários municípios que utilizam Microsoft Entra ID podem partilhar uma ligação multitenant.
Assim, pode manter a mesma integração OpenID Connect na sua aplicação à medida que acrescenta municípios. Cada cliente FoxIDs configura as suas próprias ligações municipais no seu próprio ambiente FoxIDs, em acordo com a equipa de TI de cada município.
Plataformas de identidade utilizadas pelos municípios suecos
As seguintes plataformas de identidade abrangem a maioria dos municípios suecos e foram verificadas com o FoxIDs por clientes:
A maioria dos municípios suecos prefere SAML 2.0 para estas ligações. OpenID Connect também é uma opção quando o município o suporta e disponibiliza. Comece por perguntar à equipa de TI que protocolo e configuração utiliza para aplicações externas.
Deixe o município gerir a MFA e a identificação eletrónica sueca
O fornecedor de identidade do município gere a autenticação multifator (MFA) e a integração com os métodos de identificação eletrónica que disponibiliza aos seus funcionários. Associa a pessoa cuja identidade foi verificada à respetiva identidade de funcionário. O FoxIDs recebe essa identidade e os claims acordados através da ligação SAML 2.0 ou OpenID Connect.
A identificação eletrónica sueca (e-legitimation) abrange tanto identidades pessoais como identidades emitidas para uso profissional. Alguns exemplos relevantes são:
- BankID e Freja+ (Freja eID+): identidades eletrónicas pessoais que um município pode disponibilizar para a autenticação dos seus funcionários.
- Freja OrganisationsID: uma identidade de funcionário emitida através da entidade empregadora.
- SITHS: uma identidade de funcionário utilizada em municípios, regiões e no setor da saúde, disponível num cartão ou dispositivo móvel.
O município decide quais os métodos que disponibiliza. A lista de identidades eletrónicas aprovadas da Digg inclui outras opções.
Com esta arquitetura, nem o FoxIDs nem a sua aplicação precisam de uma integração direta com BankID, Freja ou SITHS.
Exemplos de páginas de início de sessão municipais. Os nomes e logótipos dos municípios e os contactos locais foram removidos; as capturas ilustram as opções de acesso e não implicam uma relação comercial com o FoxIDs. Abra uma imagem para a ver num tamanho maior.


Encaminhe os utilizadores pelo domínio de e-mail
Uma configuração útil consiste em ligar a sua própria aplicação multitenant Microsoft Entra ID através de OpenID Connect e utilizá-la como opção predefinida partilhada, a par das ligações municipais dedicadas.
Utilize Home Realm Discovery (HRD) para selecionar um método de autenticação com base no domínio de e-mail do utilizador. Permita os métodos de autenticação relevantes para a sua aplicação e configure os respetivos domínios HRD da seguinte forma:
- Em cada método de autenticação municipal dedicado, introduza o domínio ou os domínios de e-mail do município. Um domínio correspondente seleciona o fornecedor de identidade desse município.
- No método de autenticação Microsoft Entra ID partilhado, introduza
*como domínio HRD. Este funciona como alternativa para os domínios de e-mail que não estejam configurados noutro método de autenticação.
Desta forma, pode manter ligações municipais específicas onde forem necessárias e usar uma única ligação Entra ID para os restantes domínios. No âmbito da configuração multitenant, defina os tenants Entra ID em que confia.
Controle o acesso com utilizadores externos no FoxIDs
Se pretende gerir no FoxIDs quem pode iniciar sessão, pode criar previamente utilizadores externos para o método de autenticação relevante, utilizando os seus endereços de e-mail conhecidos. Crie-os no FoxIDs Control Client ou através da Control API. Configure o método de autenticação para exigir um utilizador externo existente e mantenha desativada a criação automática de utilizadores.
Configure email como redemption claim e um identificador de utilizador estável como link claim. Acorde com a equipa de TI municipal que o fornecedor de identidade envie ambos. No primeiro início de sessão, o FoxIDs associa a claim de e-mail recebida do fornecedor de identidade do município ao utilizador criado previamente. Isto é redemption por e-mail: o FoxIDs associa o utilizador ao ID de utilizador externo estável e utiliza esse ID nos inícios de sessão seguintes.
Pode guardar claims para cada utilizador externo ou gerir as suas permissões através de estruturas de acesso no FoxIDs. Configure o envio das claims relevantes para a sua aplicação, que as utiliza para associar o utilizador ao município correto e aplicar as permissões de acesso aos respetivos dados.
Configure a primeira ligação municipal
Na nossa experiência, estabelecer a ligação com a equipa de TI do município costuma decorrer sem dificuldades. Um bom ponto de partida é acordar quem configura cada lado e quem pode disponibilizar uma conta de teste.
Acorde as informações de que a aplicação precisa
Explique que utilizadores precisam de acesso e que informações a sua aplicação espera após o início de sessão. Acorde um identificador de utilizador estável e os atributos necessários, como nome, endereço de e-mail ou informações sobre a organização. Confirme os atributos que o município pode fornecer, em vez de pressupor que todos os municípios utilizam os mesmos nomes e valores.
Troque a configuração com a equipa de TI municipal
Para SAML 2.0, crie um método de autenticação no FoxIDs e configure-o com os metadados do fornecedor de identidade do município. Prefira o URL de metadados do município, quando disponível, e peça à equipa de TI que utilize o URL de metadados do seu método de autenticação SAML 2.0 no FoxIDs ao configurar o fornecedor de identidade municipal.
Com URLs de metadados nos dois sentidos e atualizações automáticas de metadados ativadas em ambos os lados, os certificados públicos podem ser trocados e atualizados automaticamente quando são renovados ou substituídos. Siga o guia do método de autenticação SAML 2.0 para efetuar a configuração.
Para OpenID Connect, coordene o registo do cliente com a equipa de TI municipal. Configure a authority e os dados do cliente no FoxIDs e forneça à equipa de TI a redirect URI apresentada para o método de autenticação. O guia do método de autenticação OpenID Connect descreve a configuração.
Teste todo o processo de início de sessão da aplicação
Comece com uma aplicação de teste no FoxIDs. Selecione Test authentication no método de autenticação relevante e abra a aplicação de teste para ver as claims devolvidas diretamente na página. Partilhe o URL da aplicação de teste com a equipa de TI municipal e os utilizadores selecionados. Uma conta de teste permite confirmar que são devolvidas as claims esperadas, enquanto cada utilizador pode verificar se consegue iniciar sessão.
Em seguida, teste todo o processo de início de sessão na sua própria aplicação. Verifique se os utilizadores são associados ao município correto e recebem o acesso previsto. Inclua tanto um utilizador que deva ter acesso como outro que não deva ter. Se utilizar utilizadores externos, teste também a redemption no primeiro início de sessão e um início de sessão posterior com a identidade associada.
A integração da sua aplicação com o FoxIDs mantém-se igual para todos os municípios.
Apoio quando precisa
Os clientes comunicam normalmente diretamente com a equipa de TI municipal e configuram as ligações por conta própria. Ajudámos vários clientes a ligar-se a diferentes municípios, mas o nosso apoio raramente foi necessário. Quando os clientes precisaram de ajuda, foi geralmente no início.
Se precisar de ajuda, a equipa FoxIDs pode apoiar a integração da sua aplicação com o FoxIDs ou a configuração e o teste de uma ligação municipal. Também podemos ajudar com a arquitetura de segurança de toda a solução e com questões de segurança específicas. Pode marcar uma reunião online para discutir a primeira ligação ou uma necessidade concreta.
O FoxIDs é de propriedade dinamarquesa e, por isso, da UE, e é desenvolvido na Dinamarca. O FoxIDs Cloud é alojado em França por fornecedores de alojamento de propriedade da UE. Consulte as nossas opções de implementação se a propriedade, o alojamento ou a operação da plataforma na sua própria infraestrutura fizerem parte da sua avaliação.