Om din applikation används av svenska kommuner ska medarbetarna kunna logga in med sina befintliga arbetsidentiteter. När fler kommuner tillkommer behöver du ansluta olika identitetsleverantörer utan att bygga en ny inloggningsintegration i applikationen för varje kommun.
Vi har redan kunder som använder FoxIDs för att ansluta sina applikationer till flera svenska kommuners identitetsleverantörer.
En applikationsintegration, flera kommunanslutningar
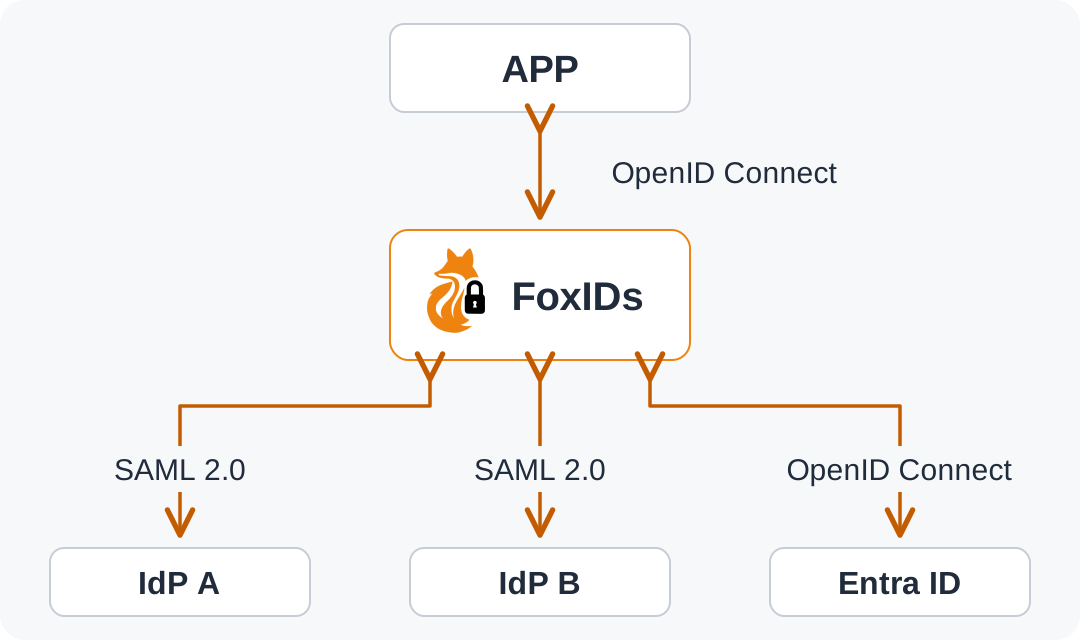
Din applikation kan integreras med FoxIDs via OpenID Connect. Du konfigurerar anslutningar till kommunernas identitetsleverantörer som autentiseringsmetoder i FoxIDs och tillåter att applikationen använder dem. Anslutningarna kan använda SAML 2.0 eller OpenID Connect, oberoende av vilket protokoll applikationen använder. En kommun kan ha en egen anslutning, medan flera kommuner som använder Microsoft Entra ID kan dela en multitenant-anslutning.
Det innebär att du kan behålla samma integration med OpenID Connect i applikationen när du lägger till kommuner. Varje FoxIDs kund konfigurerar sina egna kommunanslutningar i sin egen FoxIDs miljö, i samråd med respektive kommuns IT-team.
Identitetsplattformar som används av svenska kommuner
Följande identitetsplattformar täcker de flesta svenska kommuner och har verifierats med FoxIDs av kunder:
De flesta svenska kommuner föredrar SAML 2.0 för dessa anslutningar. OpenID Connect är också ett alternativ när kommunen stöder och erbjuder det. Börja med att fråga kommunens IT-team vilket protokoll och vilken konfiguration de använder för externa applikationer.
Låt kommunen hantera MFA och svensk e-legitimation
Kommunens identitetsleverantör hanterar multifaktorautentisering (MFA) och integrationen med de e-legitimationer som kommunen erbjuder sina medarbetare. Den kopplar den identifierade personen till medarbetarens identitet. FoxIDs tar emot den identiteten och överenskomna claims via anslutningen med SAML 2.0 eller OpenID Connect.
Svensk e-legitimation omfattar både privata e-legitimationer och identiteter som utfärdas för användning i tjänsten. Relevanta exempel är:
- BankID och Freja+ (Freja eID+): privata e-legitimationer som en kommun kan erbjuda för medarbetarnas inloggning.
- Freja OrganisationsID: en medarbetaridentitet som utfärdas via arbetsgivaren.
- SITHS: en medarbetaridentitet som används i kommuner, regioner och vården och finns på kort eller en mobil enhet.
Kommunen bestämmer vilka metoder den erbjuder. Diggs översikt över godkända e-legitimationer innehåller fler alternativ.
Med det här upplägget behöver varken FoxIDs eller din applikation en direkt integration med BankID, Freja eller SITHS.
Exempel på kommunala inloggningssidor. Kommunnamn, logotyper och lokala kontaktuppgifter har tagits bort; skärmbilderna visar inloggningsalternativ och innebär inte att kommunerna är kunder hos FoxIDs. Öppna en bild för att se den i större format.


Styr användarna utifrån deras e-postdomän
Ett användbart upplägg är att ansluta din egen Microsoft Entra ID multitenant-applikation via OpenID Connect och använda den som gemensamt standardalternativ tillsammans med separata kommunanslutningar.
Använd Home Realm Discovery (HRD) för att välja en autentiseringsmetod utifrån användarens e-postdomän. Tillåt de relevanta autentiseringsmetoderna för applikationen och konfigurera deras HRD-domäner så här:
- Ange kommunens e-postdomän eller domäner på dess separata autentiseringsmetod. En matchande domän väljer kommunens identitetsleverantör.
- Ange
*som HRD-domän på den gemensamma autentiseringsmetoden för Microsoft Entra ID. Den används då som reservval för e-postdomäner som inte är konfigurerade på någon annan autentiseringsmetod.
På så sätt kan du behålla separata kommunanslutningar där de behövs och använda en Entra ID anslutning för övriga domäner. Konfigurera vilka Entra ID tenants du litar på som en del av multitenant-konfigurationen.
Styr åtkomsten med externa användare i FoxIDs
Om du vill styra vem som kan logga in via FoxIDs kan du skapa externa användare i förväg för den relevanta autentiseringsmetoden med deras kända e-postadresser. Skapa dem i FoxIDs Control Client eller via Control API. Konfigurera autentiseringsmetoden så att den kräver en befintlig extern användare och låt automatisk användarregistrering vara avstängd.
Konfigurera email som redemption claim och en stabil användaridentifierare som link claim. Kom överens med kommunens IT-team om att identitetsleverantören skickar båda. Vid den första inloggningen matchar FoxIDs den e-postadress som tas emot som en claim från kommunens identitetsleverantör mot den redan skapade användaren. Detta är redemption via e-post: FoxIDs kopplar användaren till det stabila externa användar-ID:t och använder detta ID vid efterföljande inloggningar.
Du kan lagra claims på varje extern användare eller hantera deras behörigheter genom åtkomststrukturer i FoxIDs. Konfigurera vilka claims som ska vidarebefordras till applikationen. Applikationen använder dem för att koppla användaren till rätt kommun och tillämpa behörigheter för åtkomst till dess data.
Skapa den första kommunanslutningen
Vår erfarenhet är att det oftast går smidigt att upprätta anslutningen tillsammans med kommunens IT-team. En bra utgångspunkt är att komma överens om vem som konfigurerar respektive sida och vem som kan tillhandahålla ett testkonto.
Kom överens om vilken information applikationen behöver
Beskriv vilka användare som behöver åtkomst och vilken information applikationen förväntar sig efter inloggningen. Kom överens om en stabil användaridentifierare och nödvändiga attribut, till exempel namn, e-postadress eller organisationsuppgifter. Kontrollera vilka attribut kommunen kan tillhandahålla i stället för att anta att alla kommuner använder samma namn och värden.
Utbyt konfiguration med kommunens IT-team
För SAML 2.0 skapar du en autentiseringsmetod i FoxIDs och konfigurerar den med metadata från kommunens identitetsleverantör. Använd helst kommunens metadata-URL om en sådan finns, och be IT-teamet använda metadata-URL:en för din FoxIDs autentiseringsmetod med SAML 2.0 när de konfigurerar kommunens identitetsleverantör.
Med metadata-URL:er i båda riktningarna och automatisk uppdatering av metadata aktiverad på båda sidor kan publika certifikat utbytas och uppdateras automatiskt när de förnyas eller ersätts. Följ guiden för en autentiseringsmetod med SAML 2.0 för konfigurationen.
För OpenID Connect samordnar du klientregistreringen med kommunens IT-team. Konfigurera authority och klientuppgifter i FoxIDs och ge IT-teamet den redirect URI som visas för autentiseringsmetoden. Guiden för en autentiseringsmetod med OpenID Connect beskriver konfigurationen.
Testa hela inloggningsflödet i applikationen
Börja med en testapplikation i FoxIDs. Välj Test authentication på den relevanta autentiseringsmetoden och öppna testapplikationen för att se mottagna claims direkt på sidan. Dela testapplikationens URL med kommunens IT-team och utvalda användare. Ett testkonto kan användas för att kontrollera att förväntade claims returneras, medan enskilda användare kan bekräfta att de kan logga in.
Testa sedan hela inloggningen i din egen applikation. Kontrollera att användarna kopplas till rätt kommun och får avsedd åtkomst. Testa både med en användare som ska ha åtkomst och en som inte ska ha det. Om du använder externa användare ska du även testa redemption vid första inloggningen och en efterföljande inloggning med den kopplade identiteten.
Applikationens integration med FoxIDs är densamma för alla kommuner.
Hjälp när du behöver den
Kunderna sköter normalt dialogen med kommunens IT-team och konfigurerar anslutningarna själva. Vi har hjälpt flera kunder att ansluta till olika kommuner, men vår hjälp har sällan behövts. När kunder har behövt hjälp har det oftast varit i början.
Om du behöver hjälp kan teamet bakom FoxIDs hjälpa till med att integrera applikationen med FoxIDs eller konfigurera och testa en kommunanslutning. Vi kan också hjälpa till med säkerhetsarkitekturen för hela lösningen och konkreta säkerhetsfrågor. Du kan boka ett onlinemöte för att diskutera den första anslutningen eller ett särskilt behov.
FoxIDs är danskägt och EU-ägt och utvecklas i Danmark. FoxIDs Cloud driftas i Frankrike hos EU-ägda hostingleverantörer. Se våra driftsalternativ om ägarskap, hosting eller egen drift av plattformen ingår i din utvärdering.