Wenn Ihre Anwendung von schwedischen Kommunen genutzt wird, sollten sich deren Mitarbeitende mit ihren bestehenden dienstlichen Identitäten anmelden können. Mit jeder weiteren Kommune müssen Sie unterschiedliche Identitätsanbieter anbinden können, ohne für jede Kommune eine neue Anmeldeintegration in Ihrer Anwendung zu entwickeln.
Bereits heute nutzen Kunden FoxIDs, um ihre Anwendungen mit den Identitätsanbietern mehrerer schwedischer Kommunen zu verbinden.
Eine Anwendungsintegration, mehrere kommunale Anbindungen
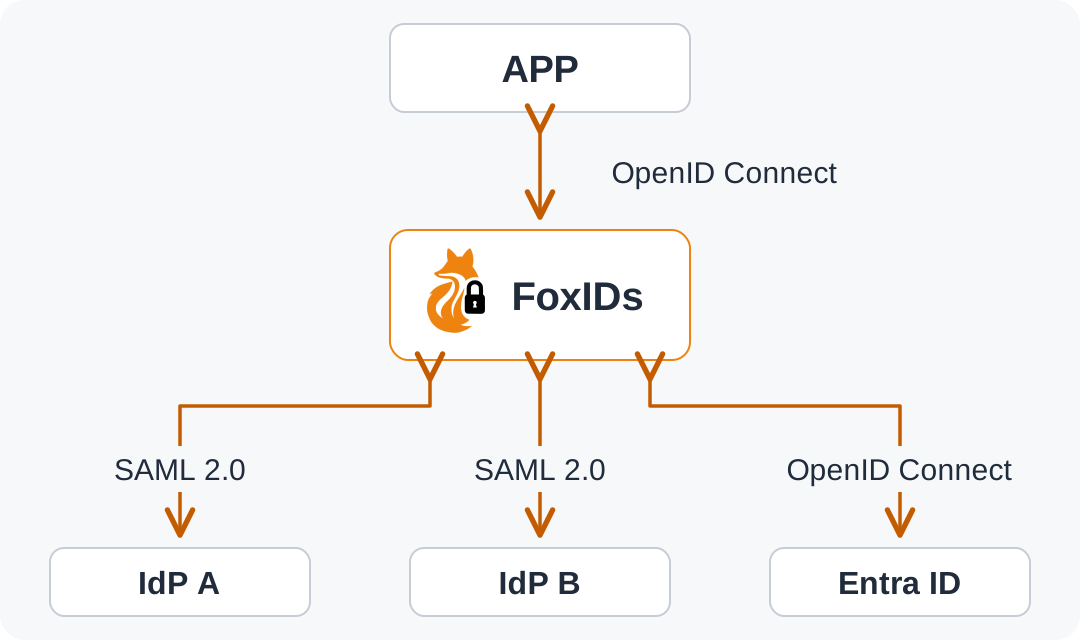
Ihre Anwendung kann FoxIDs über OpenID Connect integrieren. Sie konfigurieren die Verbindungen zu den kommunalen Identitätsanbietern als Authentifizierungsmethoden in FoxIDs und erlauben Ihrer Anwendung, diese zu verwenden. Diese Verbindungen können SAML 2.0 oder OpenID Connect nutzen, unabhängig vom Protokoll Ihrer Anwendung. Eine Kommune kann eine eigene Anbindung haben, während mehrere Kommunen mit Microsoft Entra ID eine mandantenübergreifende Verbindung teilen können.
So können Sie dieselbe Integration mit OpenID Connect in Ihrer Anwendung beibehalten, wenn weitere Kommunen hinzukommen. Jeder Kunde von FoxIDs konfiguriert seine eigenen kommunalen Anbindungen in seiner eigenen Umgebung in FoxIDs, in Abstimmung mit dem IT-Team der jeweiligen Kommune.
Identitätsplattformen schwedischer Kommunen
Die folgenden Identitätsplattformen decken die meisten schwedischen Kommunen ab und wurden von Kunden mit FoxIDs verifiziert:
Die meisten schwedischen Kommunen bevorzugen SAML 2.0 für diese Anbindungen. OpenID Connect ist ebenfalls eine Option, wenn die Kommune es unterstützt und anbietet. Fragen Sie zunächst deren IT-Team, welches Protokoll und welche Konfiguration für externe Anwendungen verwendet werden.
MFA und schwedische eIDs der Kommune überlassen
Der Identitätsanbieter der Kommune übernimmt die Mehrfaktor-Authentifizierung (MFA) und die Integration der elektronischen Identifizierungsmethoden, die sie ihren Mitarbeitern anbietet. Er ordnet die verifizierte Person der Identität des Mitarbeiters zu. FoxIDs erhält diese Identität und die vereinbarten Claims über die Verbindung mit SAML 2.0 oder OpenID Connect.
Die schwedische elektronische Identifizierung (e-legitimation) umfasst sowohl persönliche Identitäten als auch Identitäten, die für den beruflichen Einsatz ausgestellt werden. Relevante Beispiele sind:
- BankID und Freja+ (Freja eID+): persönliche elektronische Identitäten, die eine Kommune ihren Mitarbeitern zur Anmeldung anbieten kann.
- Freja OrganisationsID: eine Mitarbeiteridentität, die über den Arbeitgeber ausgestellt wird.
- SITHS: eine Mitarbeiteridentität, die in Kommunen, Regionen und im Gesundheitswesen eingesetzt wird und auf einer Karte oder einem Mobilgerät verfügbar ist.
Die Kommune entscheidet, welche Methoden sie anbietet. Die Übersicht der zugelassenen elektronischen Identitäten von Digg enthält weitere Möglichkeiten.
Bei diesem Aufbau benötigen weder FoxIDs noch Ihre Anwendung eine direkte Integration mit BankID, Freja oder SITHS.
Beispiele kommunaler Anmeldeseiten. Namen und Logos der Kommunen sowie lokale Kontaktdaten wurden entfernt; die Screenshots veranschaulichen Anmeldemöglichkeiten und belegen keine Kundenbeziehung zu FoxIDs. Öffnen Sie ein Bild, um es größer anzuzeigen.


Benutzer anhand ihrer E-Mail-Domain weiterleiten
Ein sinnvoller Ansatz ist, Ihre eigene mandantenübergreifende Anwendung in Microsoft Entra ID über OpenID Connect anzubinden und sie neben den einzelnen kommunalen Anbindungen als gemeinsame Standardoption zu nutzen.
Mit Home Realm Discovery (HRD) wählen Sie eine Authentifizierungsmethode anhand der E-Mail-Domain des Benutzers aus. Erlauben Sie die relevanten Authentifizierungsmethoden für Ihre Anwendung und konfigurieren Sie deren HRD-Domains wie folgt:
- Tragen Sie bei der jeweiligen kommunalen Authentifizierungsmethode die E-Mail-Domain oder Domains der Kommune ein. Eine passende Domain wählt den Identitätsanbieter dieser Kommune aus.
- Tragen Sie bei der gemeinsamen Authentifizierungsmethode für Microsoft Entra ID
*als HRD-Domain ein. Diese dient dann als Fallback für E-Mail-Domains, die bei keiner anderen Authentifizierungsmethode konfiguriert sind.
So behalten Sie einzelne kommunale Anbindungen dort bei, wo sie benötigt werden, und verwenden für die übrigen Domains eine gemeinsame Verbindung zu Entra ID. Konfigurieren Sie im Rahmen der mandantenübergreifenden Einrichtung, welchen Mandanten in Entra ID Sie vertrauen.
Zugriff mit externen Benutzern in FoxIDs steuern
Wenn Sie in FoxIDs steuern möchten, wer sich anmelden kann, können Sie externe Benutzer vorab mit ihren bekannten E-Mail-Adressen für die relevante Authentifizierungsmethode anlegen. Dies ist im FoxIDs Control Client oder über die Control API möglich. Konfigurieren Sie die Authentifizierungsmethode so, dass ein bestehender externer Benutzer erforderlich ist, und lassen Sie die automatische Benutzererstellung deaktiviert.
Konfigurieren Sie email als Redemption-Claim und eine stabile Benutzerkennung als Link-Claim. Vereinbaren Sie mit dem kommunalen IT-Team, dass der Identitätsanbieter beide liefert. Bei der ersten Anmeldung gleicht FoxIDs den vom Identitätsanbieter der Kommune empfangenen E-Mail-Claim mit dem zuvor angelegten Benutzer ab. Dies ist Redemption per E-Mail: FoxIDs verknüpft den Benutzer mit der stabilen externen Benutzer-ID und verwendet diese ID bei späteren Anmeldungen.
Sie können Claims bei jedem externen Benutzer speichern oder seine Berechtigungen über Zugriffsstrukturen in FoxIDs verwalten. Konfigurieren Sie die Weitergabe der relevanten Claims an Ihre Anwendung. Die Anwendung verwendet diese, um den Benutzer der richtigen Kommune zuzuordnen und den Zugriff auf deren Daten durchzusetzen.
Die erste kommunale Anbindung einrichten
Unserer Erfahrung nach verläuft die Einrichtung der Verbindung mit dem kommunalen IT-Team in der Regel reibungslos. Ein guter Ausgangspunkt ist die Abstimmung, wer die jeweilige Seite konfiguriert und wer ein Testkonto bereitstellen kann.
Benötigte Informationen für die Anwendung abstimmen
Erläutern Sie, welche Benutzer Zugriff benötigen und welche Informationen Ihre Anwendung nach der Anmeldung erwartet. Vereinbaren Sie eine stabile Benutzerkennung und die erforderlichen Attribute, etwa Name, E-Mail-Adresse oder Organisationsinformationen. Klären Sie, welche Attribute die Kommune liefern kann, statt davon auszugehen, dass alle Kommunen dieselben Namen und Werte verwenden.
Konfiguration mit dem kommunalen IT-Team austauschen
Erstellen Sie für SAML 2.0 eine Authentifizierungsmethode in FoxIDs und konfigurieren Sie diese mit den Metadaten des kommunalen Identitätsanbieters. Verwenden Sie nach Möglichkeit die Metadaten-URL der Kommune. Bitten Sie deren IT-Team, bei der Konfiguration des Identitätsanbieters die Metadaten-URL Ihrer Authentifizierungsmethode mit SAML 2.0 in FoxIDs zu verwenden.
Mit Metadaten-URLs in beiden Richtungen und aktivierten automatischen Metadatenaktualisierungen auf beiden Seiten können öffentliche Zertifikate bei Erneuerung oder Austausch automatisch übertragen und aktualisiert werden. Folgen Sie zur Konfiguration dem Leitfaden für eine Authentifizierungsmethode mit SAML 2.0.
Stimmen Sie für OpenID Connect die Clientregistrierung mit dem kommunalen IT-Team ab. Konfigurieren Sie Authority und Clientdaten in FoxIDs und geben Sie dem IT-Team die für die Authentifizierungsmethode angezeigte Redirect URI. Der Leitfaden für eine Authentifizierungsmethode mit OpenID Connect beschreibt die Einrichtung.
Die vollständige Anmeldung in der Anwendung testen
Beginnen Sie mit einer Testanwendung in FoxIDs. Wählen Sie bei der relevanten Authentifizierungsmethode Test authentication und öffnen Sie die Testanwendung, um die zurückgegebenen Claims direkt auf der Seite zu sehen. Teilen Sie die URL der Testanwendung mit dem kommunalen IT-Team und ausgewählten Benutzern. Mit einem Testkonto lässt sich prüfen, ob die erwarteten Claims zurückgegeben werden. Einzelne Benutzer können bestätigen, dass sie sich anmelden können.
Testen Sie anschließend die vollständige Anmeldung in Ihrer eigenen Anwendung. Prüfen Sie, ob Benutzer der richtigen Kommune zugeordnet werden und den vorgesehenen Zugriff erhalten. Testen Sie sowohl mit einem Benutzer, der Zugriff erhalten soll, als auch mit einem, der keinen Zugriff erhalten soll. Wenn Sie externe Benutzer verwenden, testen Sie außerdem die Redemption bei der ersten Anmeldung und eine spätere Anmeldung mit der verknüpften Identität.
Die Integration Ihrer Anwendung mit FoxIDs bleibt für alle Kommunen gleich.
Unterstützung, wenn Sie sie benötigen
Kunden kommunizieren normalerweise direkt mit dem kommunalen IT-Team und konfigurieren die Verbindungen selbst. Wir haben bereits mehreren Kunden bei der Anbindung verschiedener Kommunen geholfen, unsere Unterstützung war jedoch nur selten nötig. Wenn Kunden Hilfe benötigten, dann meist zu Beginn.
Bei Bedarf unterstützt das Team hinter FoxIDs Sie bei der Integration Ihrer Anwendung mit FoxIDs oder bei der Konfiguration und dem Test einer kommunalen Anbindung. Wir helfen auch bei der Sicherheitsarchitektur Ihrer gesamten Lösung und bei konkreten Sicherheitsfragen. Sie können ein Online-Meeting vereinbaren, um Ihre erste Anbindung oder eine bestimmte Anforderung zu besprechen.
FoxIDs ist in dänischem und damit EU-Eigentum und wird in Dänemark entwickelt. FoxIDs Cloud wird in Frankreich bei Hostinganbietern in EU-Eigentum betrieben. Informieren Sie sich über unsere Betriebsoptionen, wenn Eigentumsverhältnisse, Hosting oder der eigene Betrieb der Plattform Teil Ihrer Bewertung sind.