Hvis applikasjonen din brukes av svenske kommuner, skal de ansatte kunne logge inn med sine eksisterende arbeidsidentiteter. Når flere kommuner kommer til, må du kunne koble til ulike identitetsleverandører uten å bygge en ny innloggingsintegrasjon i applikasjonen for hver kommune.
Vi har allerede kunder som bruker FoxIDs til å koble applikasjonene sine til flere svenske kommuners identitetsleverandører.
Én applikasjonsintegrasjon, flere kommunetilkoblinger
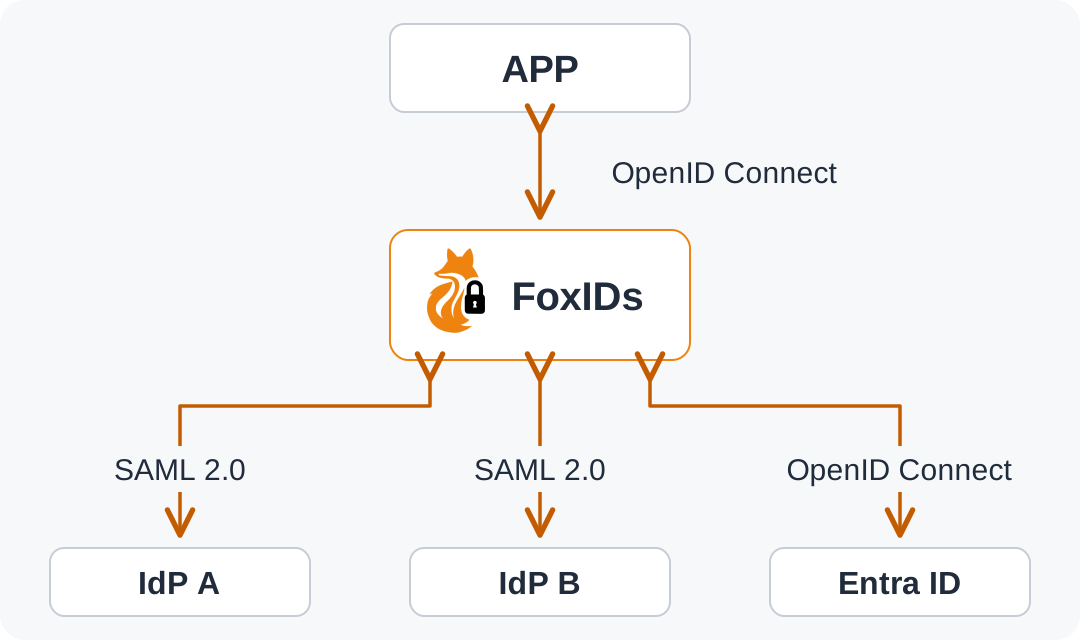
Applikasjonen din kan integreres med FoxIDs gjennom OpenID Connect. Du konfigurerer tilkoblinger til kommunenes identitetsleverandører som autentiseringsmetoder i FoxIDs og tillater at applikasjonen bruker dem. Tilkoblingene kan bruke SAML 2.0 eller OpenID Connect, uavhengig av protokollen applikasjonen bruker. En kommune kan ha en egen tilkobling, mens flere kommuner som bruker Microsoft Entra ID, kan dele en multitenant-tilkobling.
Dermed kan du beholde den samme integrasjonen med OpenID Connect i applikasjonen når du legger til kommuner. Hver FoxIDs kunde konfigurerer sine egne kommunetilkoblinger i sitt eget FoxIDs miljø, i samråd med IT-teamet i hver kommune.
Identitetsplattformer som brukes av svenske kommuner
Følgende identitetsplattformer dekker de fleste svenske kommuner og er verifisert med FoxIDs av kunder:
De fleste svenske kommuner foretrekker SAML 2.0 for disse tilkoblingene. OpenID Connect er også et alternativ når kommunen støtter og tilbyr det. Begynn med å spørre IT-teamet hvilken protokoll og konfigurasjon de bruker for eksterne applikasjoner.
La kommunen håndtere MFA og svensk e-legitimasjon
Kommunens identitetsleverandør håndterer flerfaktorautentisering (MFA) og integrasjonen med de elektroniske legitimasjonene kommunen tilbyr sine ansatte. Den knytter den identifiserte personen til den ansattes identitet. FoxIDs mottar denne identiteten og avtalte claims gjennom tilkoblingen med SAML 2.0 eller OpenID Connect.
Svensk e-legitimasjon omfatter både personlige identiteter og identiteter som utstedes for bruk på jobb. Relevante eksempler er:
- BankID og Freja+ (Freja eID+): personlige e-legitimasjoner som en kommune kan tilby ansatte å logge inn med.
- Freja OrganisationsID: en ansattidentitet som utstedes via arbeidsgiveren.
- SITHS: en ansattidentitet som brukes i kommuner, regioner og helsetjenesten, og som finnes på kort eller en mobil enhet.
Kommunen bestemmer hvilke metoder den tilbyr. Diggs oversikt over godkjente e-legitimasjoner inneholder flere alternativer.
Med dette oppsettet trenger verken FoxIDs eller applikasjonen din en direkte integrasjon med BankID, Freja eller SITHS.
Eksempler på kommunale innloggingssider. Kommunenavn, logoer og lokale kontaktopplysninger er fjernet; skjermbildene viser innloggingsalternativer og innebærer ikke et kundeforhold til FoxIDs. Åpne et bilde for å se det i større format.


Send brukerne til riktig innlogging basert på e-postdomene
Et nyttig oppsett er å koble til din egen Microsoft Entra ID multitenant-applikasjon gjennom OpenID Connect og bruke den som felles standardvalg sammen med egne kommunetilkoblinger.
Bruk Home Realm Discovery (HRD) til å velge en autentiseringsmetode basert på brukerens e-postdomene. Tillat de relevante autentiseringsmetodene for applikasjonen, og konfigurer HRD-domenene deres slik:
- Angi kommunens e-postdomene eller domener på kommunens egen autentiseringsmetode. Et samsvarende domene velger kommunens identitetsleverandør.
- Angi
*som HRD-domene på den felles autentiseringsmetoden for Microsoft Entra ID. Den brukes da som reservevalg for e-postdomener som ikke er konfigurert på en annen autentiseringsmetode.
På denne måten kan du beholde egne kommunetilkoblinger der det er behov for dem, og bruke én Entra ID tilkobling for de øvrige domenene. Konfigurer hvilke Entra ID tenants du stoler på, som en del av multitenant-oppsettet.
Styr tilgangen med eksterne brukere i FoxIDs
Hvis du vil styre hvem som kan logge inn gjennom FoxIDs, kan du opprette eksterne brukere på forhånd for den relevante autentiseringsmetoden med deres kjente e-postadresser. Opprett dem i FoxIDs Control Client eller gjennom Control API. Konfigurer autentiseringsmetoden til å kreve en eksisterende ekstern bruker, og la automatisk brukeroppretting være deaktivert.
Konfigurer email som redemption claim og en stabil brukeridentifikator som link claim. Avtal med kommunens IT-team at identitetsleverandøren leverer begge deler. Ved første innlogging matcher FoxIDs e-postadressen som mottas som en claim fra kommunens identitetsleverandør, med den forhåndsopprettede brukeren. Dette er redemption via e-post: FoxIDs knytter brukeren til den stabile eksterne bruker-ID-en og bruker denne ID-en ved senere innlogginger.
Du kan lagre claims på hver ekstern bruker eller administrere rettighetene deres gjennom tilgangsstrukturer i FoxIDs. Konfigurer de relevante claims til å bli videresendt til applikasjonen. Applikasjonen bruker dem til å knytte brukeren til riktig kommune og håndheve tilgangen til dataene.
Opprett den første kommunetilkoblingen
Vår erfaring er at det vanligvis går greit å etablere tilkoblingen sammen med kommunens IT-team. Et godt utgangspunkt er å avtale hvem som konfigurerer hver side, og hvem som kan stille med en testkonto.
Avtal hvilken informasjon applikasjonen trenger
Forklar hvilke brukere som trenger tilgang, og hvilken informasjon applikasjonen forventer etter innlogging. Avtal en stabil brukeridentifikator og nødvendige attributter, for eksempel navn, e-postadresse eller organisasjonsopplysninger. Avklar hvilke attributter kommunen kan levere, i stedet for å anta at alle kommuner bruker de samme navnene og verdiene.
Utveksle konfigurasjon med kommunens IT-team
For SAML 2.0 oppretter du en autentiseringsmetode i FoxIDs og konfigurerer den med metadata fra kommunens identitetsleverandør. Bruk helst kommunens metadata-URL hvis den er tilgjengelig, og be IT-teamet bruke metadata-URL-en fra din FoxIDs autentiseringsmetode med SAML 2.0 når de konfigurerer kommunens identitetsleverandør.
Med metadata-URL-er i begge retninger og automatisk oppdatering av metadata aktivert på begge sider kan offentlige sertifikater utveksles og oppdateres automatisk når de fornyes eller erstattes. Følg veiledningen for en autentiseringsmetode med SAML 2.0 for konfigurasjonen.
For OpenID Connect avtaler du klientregistreringen med kommunens IT-team. Konfigurer authority og klientopplysninger i FoxIDs, og gi IT-teamet redirect URI som vises for autentiseringsmetoden. Veiledningen for en autentiseringsmetode med OpenID Connect beskriver oppsettet.
Test hele innloggingsforløpet i applikasjonen
Start med en testapplikasjon i FoxIDs. Velg Test authentication på den relevante autentiseringsmetoden, og åpne testapplikasjonen for å se mottatte claims direkte på siden. Del testapplikasjonens URL med kommunens IT-team og utvalgte brukere. En testkonto kan brukes til å kontrollere at forventede claims returneres, mens enkeltbrukere kan bekrefte at de kan logge inn.
Test deretter hele innloggingen i din egen applikasjon. Kontroller at brukerne knyttes til riktig kommune og får tiltenkt tilgang. Test både med en bruker som skal ha tilgang, og en som ikke skal ha det. Hvis du bruker eksterne brukere, må du også teste redemption ved første innlogging og en senere innlogging med den tilknyttede identiteten.
Applikasjonens integrasjon med FoxIDs er den samme for alle kommuner.
Hjelp når du trenger det
Kundene tar normalt selv dialogen med kommunens IT-team og konfigurerer tilkoblingene. Vi har hjulpet flere kunder med å koble til ulike kommuner, men det har sjelden vært behov for hjelpen vår. Når kundene har trengt hjelp, har det som regel vært i starten.
Hvis du trenger hjelp, kan teamet bak FoxIDs bistå med å integrere applikasjonen med FoxIDs eller konfigurere og teste en kommunetilkobling. Vi kan også hjelpe med sikkerhetsarkitekturen i hele løsningen og konkrete sikkerhetsspørsmål. Du kan avtale et nettmøte om den første tilkoblingen eller et bestemt behov.
FoxIDs er dansk- og EU-eid og utvikles i Danmark. FoxIDs Cloud driftes i Frankrike hos EU-eide hostingleverandører. Se våre driftsalternativer hvis eierskap, hosting eller egen drift av plattformen inngår i vurderingen din.