Ser dere etter et europeisk alternativ til Auth0 eller Okta? FoxIDs samler brukeradministrasjon, single sign-on (SSO) og flerfaktorautentisering (MFA) i en danskeid identitetsplattform utviklet i Danmark. FoxIDs er sertifisert etter ISO 27001 og tilbyr skydrift i Europa, egen drift og hybriddrift.
Sammenlign FoxIDs med cidaas, Bare.ID, Keycloak og Curity for kunders, partneres og ansattes innlogging i applikasjoner.
Hvorfor velge FoxIDs
FoxIDs kombinerer europeisk eierskap med en fleksibel plattform for moderne og eksisterende applikasjoner:
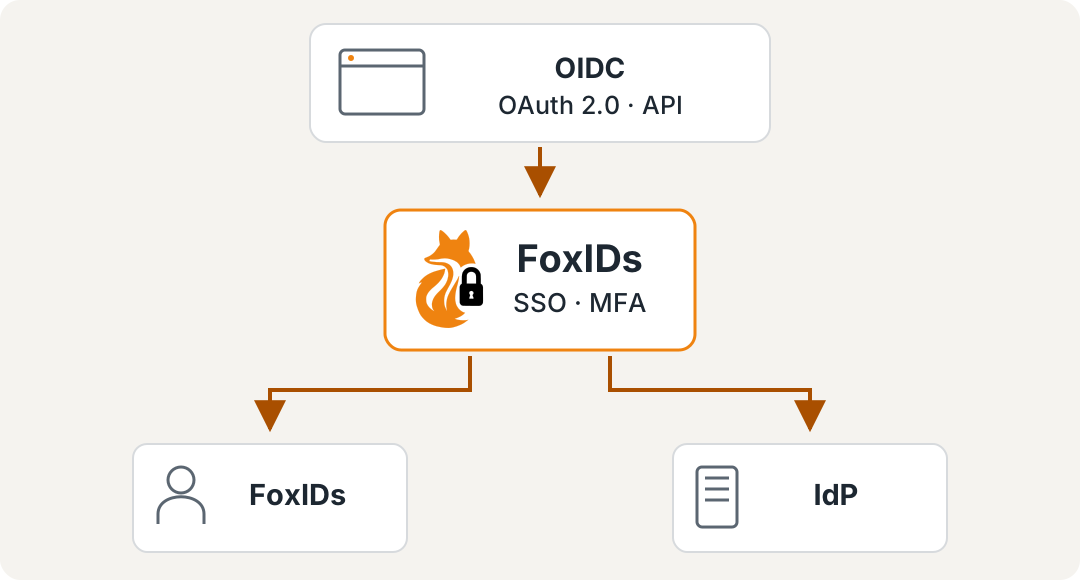
- Brukere, innlogging og SSO: administrer kontoer i FoxIDs eller koble til brukere via eksterne identitetsleverandører. Støtt identitets- og tilgangsstyring for kunder (CIAM), partnertilgang og ansattinnlogging.
- MFA tilpasset brukerne: bruk autentiseringsapper og konfigurer ekstra autentiseringstrinn for innloggingsforløpene som trenger dem.
- Deres innloggingsopplevelse: tilpass profilering, tekster og innloggingsforløp til applikasjonene og brukerne deres.
- Åpne standarder: integrer via OpenID Connect, OAuth 2.0, SAML 2.0 og WS-Federation. Legg til protocol bridging når applikasjoner og identitetsleverandører bruker ulike støttede protokoller.
- Valgfri driftsmodell: bruk FoxIDs Cloud, kjør FoxIDs i eget miljø eller kombiner Cloud og kundekontrollerte miljøer i en hybridløsning.
Kunder kan logge inn med kontoer som administreres i FoxIDs, mens partnere bruker sin eksisterende identitetsleverandør. Applikasjonen deres kobles til FoxIDs i begge tilfeller.
GDPR, NIS2 og ISO 27001
Sikkerhet og etterlevelse bør inngå i plattformvalget fra starten. FoxIDs tilbyr konkrete funksjoner og dokumentasjon som grunnlag for valget:
- GDPR: skydrift i Europa, en databehandleravtale og dokumenterte behandlingsvilkår gir et tydelig grunnlag for håndtering av identitetsdata.
- NIS2: MFA, tilgangskontroller og revisjonslogging gir tekniske tiltak for å beskytte og overvåke identitetsbasert tilgang.
- ISO 27001: FoxIDs er sertifisert, og sertifikatet er fritt tilgjengelig i FoxIDs Trust Center.
Les mer om driftsalternativer og sikkerhet og etterlevelse.
Fem identitetsplattformer å vurdere
Sammenligningen fokuserer på applikasjonsinnlogging, SSO og MFA.
| Plattform | Opprinnelse og driftsmodell | Særtrekk | ISO 27001 |
|---|---|---|---|
| FoxIDs | Danmark; europeisk skydrift, egen drift og hybrid | EU-eid plattform for brukere, SSO, MFA og applikasjonsintegrasjon på tvers av moderne og eksisterende protokoller | Sertifisert |
| cidaas | Tyskland; leverandørdrevet skytjeneste | Kunde-, partner- og ansattidentitet med SSO, MFA og samtykkehåndtering | Sertifisert drift |
| Bare.ID | Tyskland; sky, egen drift, on-premises og hybrid | Plattform basert på Keycloak med ekstra virksomhetsfunksjoner for ansatte, kunder og partnere | Sertifiserte prosesser |
| Keycloak | Prosjekt med åpen kildekode; egen drift eller drift hos en tjenesteleverandør | Direkte kontroll over en IAM-plattform med åpen kildekode og konfigurasjonen av den | Avhenger av driftsansvarlig |
| Curity | Sverige; kundedrevet sky, on-premises og hybrid | Applikasjonsautentisering og API-sikkerhet med vekt på OAuth og OpenID Connect | Sertifisert |
Keycloak er programvare, ikke et EU-eid hostingselskap. En europeisk leverandør som Cloud-IAM kan drifte løsningen for dere. Cloud-IAM oppgir sertifisering etter ISO 27001; hostingleverandør og region avhenger av valgt driftsløsning.
Opplysningene om ISO 27001 bygger på leverandørenes publiserte sertifiseringsinformasjon og gjelder organisasjonen eller driften deres, ikke hver kundeinstallasjon.
Flytt fra Auth0 eller Okta trinnvis
Dere trenger ikke å flytte alle applikasjoner og brukere samtidig. FoxIDs kan kobles til en eksisterende identitetsleverandør i overgangsperioden, mens dere flytter applikasjonsintegrasjoner og bestemmer hvordan hver brukergruppe skal logge inn.
Veiledningen for migrering fra Auth0 og veiledningen for migrering fra Okta beskriver relevante alternativer for brukerimport og passord. Eksisterende passord kan bare beholdes når kildeplattformen og migreringsmetoden støtter det. Teamet bak FoxIDs kan hjelpe med integrasjon, migrering og produksjonssetting.
Kom i gang med FoxIDs
Velg FoxIDs hvis dere ønsker europeisk eierskap, fleksible driftsalternativer og direkte kontakt med menneskene bak identitetsplattformen. Prøv FoxIDs Cloud, se priser, eller snakk med teamet bak FoxIDs om applikasjonene og migreringen deres.