Szukasz europejskiej alternatywy dla Auth0 lub Okta? FoxIDs łączy zarządzanie użytkownikami, jednokrotne logowanie (SSO) i uwierzytelnianie wieloskładnikowe (MFA) na platformie tożsamości rozwijanej w Danii i należącej do duńskich właścicieli. FoxIDs posiada certyfikat ISO 27001 i oferuje hosting w chmurze w Europie, samodzielny hosting oraz wdrożenia hybrydowe.
Porównaj FoxIDs z cidaas, Bare.ID, Keycloak i Curity w zakresie logowania klientów, partnerów i pracowników do aplikacji.
Dlaczego warto wybrać FoxIDs
FoxIDs łączy europejską własność z elastyczną platformą dla nowoczesnych i istniejących aplikacji:
- Użytkownicy, logowanie i SSO: zarządzaj kontami w FoxIDs lub podłączaj użytkowników przez zewnętrznych dostawców tożsamości. Obsługuj zarządzanie tożsamością i dostępem klientów (CIAM), dostęp partnerów oraz logowanie pracowników.
- MFA dopasowane do użytkowników: korzystaj z aplikacji uwierzytelniających i konfiguruj dodatkowe etapy uwierzytelniania w procesach logowania, które ich wymagają.
- Własne środowisko logowania: dostosuj identyfikację wizualną, teksty i procesy logowania do swoich aplikacji i użytkowników.
- Otwarte standardy: integruj przez OpenID Connect, OAuth 2.0, SAML 2.0 i WS-Federation. Dodaj mostkowanie protokołów (protocol bridging), gdy aplikacje i dostawcy tożsamości korzystają z różnych obsługiwanych protokołów.
- Wybór modelu utrzymania: korzystaj z FoxIDs Cloud, uruchom FoxIDs we własnym środowisku lub połącz Cloud ze środowiskami kontrolowanymi przez klienta we wdrożeniu hybrydowym.
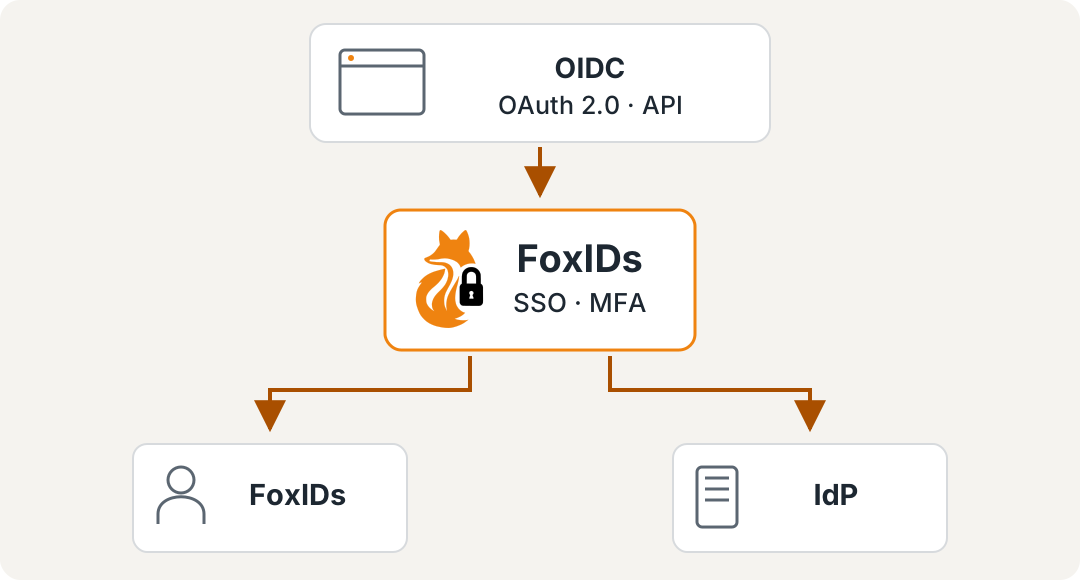
Klienci mogą logować się za pomocą kont zarządzanych w FoxIDs, a partnerzy korzystać z obecnego dostawcy tożsamości. W obu przypadkach aplikacja łączy się z FoxIDs.
RODO, NIS2 i ISO 27001
Bezpieczeństwo i zgodność z wymaganiami powinny być częścią wyboru platformy od samego początku. FoxIDs zapewnia konkretne funkcje i dokumentację wspierające tę decyzję:
- RODO (GDPR): hosting w chmurze w Europie, umowa powierzenia przetwarzania danych i udokumentowane warunki przetwarzania zapewniają jasną podstawę do obsługi danych tożsamości.
- NIS2: MFA, kontrola dostępu i rejestrowanie zdarzeń audytowych zapewniają środki techniczne do ochrony i monitorowania dostępu opartego na tożsamości.
- ISO 27001: FoxIDs posiada certyfikat, który jest publicznie dostępny w FoxIDs Trust Center.
Poznaj opcje wdrożenia oraz informacje o bezpieczeństwie i zgodności.
Pięć platform tożsamości do rozważenia
Porównanie koncentruje się na logowaniu do aplikacji, SSO i MFA.
| Platforma | Pochodzenie i model utrzymania | Główna cecha wyróżniająca | ISO 27001 |
|---|---|---|---|
| FoxIDs | Dania; chmura europejska, samodzielny hosting i model hybrydowy | Platforma należąca do właścicieli z UE do obsługi użytkowników, SSO, MFA i integracji aplikacji przez nowoczesne i istniejące protokoły | Certyfikat |
| cidaas | Niemcy; chmura zarządzana | Tożsamości klientów, partnerów i pracowników z SSO, MFA i zarządzaniem zgodami | Certyfikowana działalność operacyjna |
| Bare.ID | Niemcy; chmura, samodzielny hosting, on-premises i model hybrydowy | Platforma oparta na Keycloak z dodatkowymi funkcjami dla przedsiębiorstw, obsługująca pracowników, klientów i partnerów | Certyfikowane procesy |
| Keycloak | Projekt open source; samodzielne utrzymanie lub obsługa przez dostawcę usług | Bezpośrednia kontrola nad platformą IAM o otwartym kodzie źródłowym i jej konfiguracją | Zależy od operatora |
| Curity | Szwecja; chmura zarządzana przez klienta, on-premises i wdrożenia hybrydowe | Uwierzytelnianie w aplikacjach i bezpieczeństwo API oparte na OAuth i OpenID Connect | Certyfikat |
Keycloak to oprogramowanie, a nie firma hostingowa należąca do właścicieli z UE. Europejski dostawca usług zarządzanych, taki jak Cloud-IAM, może zająć się jego utrzymaniem. Cloud-IAM informuje o certyfikacji ISO 27001; dostawca hostingu i region zależą od wybranego wdrożenia.
Informacje o ISO 27001 odzwierciedlają opublikowane przez dostawców dane o certyfikacji i dotyczą ich organizacji lub działalności operacyjnej, a nie każdej instalacji klienta.
Przechodź z Auth0 lub Okta etapami
Nie musisz przenosić wszystkich aplikacji i użytkowników jednocześnie. W okresie przejściowym FoxIDs może łączyć się z obecnym dostawcą tożsamości, podczas gdy przenosisz integracje aplikacji i ustalasz sposób logowania każdej grupy użytkowników.
Przewodnik migracji z Auth0 i przewodnik migracji z Okta opisują odpowiednie opcje importu użytkowników i obsługi haseł. Istniejące hasła można zachować tylko wtedy, gdy pozwalają na to platforma źródłowa i wybrany sposób migracji. Zespół FoxIDs może pomóc w integracji, migracji i uruchomieniu produkcyjnym.
Zacznij z FoxIDs
Wybierz FoxIDs, jeśli zależy Ci na europejskiej własności, elastyczności wdrożenia i bezpośrednim kontakcie z twórcami platformy tożsamości. Wypróbuj FoxIDs Cloud, sprawdź ceny lub porozmawiaj z zespołem FoxIDs o swoich aplikacjach i migracji.