Vous recherchez une alternative européenne à Auth0 ou Okta ? FoxIDs réunit la gestion des utilisateurs, l’authentification unique (SSO) et l’authentification multifacteur (MFA) dans une plateforme d’identité développée au Danemark et détenue par des propriétaires danois. FoxIDs est certifié ISO 27001 et propose un hébergement cloud européen, l’auto-hébergement et le déploiement hybride.
Comparez FoxIDs avec cidaas, Bare.ID, Keycloak et Curity pour la connexion de vos clients, partenaires et collaborateurs aux applications.
Pourquoi choisir FoxIDs
FoxIDs associe une propriété européenne à une plateforme flexible pour les applications modernes et existantes :
- Utilisateurs, connexion et SSO : gérez les comptes dans FoxIDs ou connectez les utilisateurs via des fournisseurs d’identité externes. Prenez en charge la gestion des identités et des accès clients (CIAM), l’accès des partenaires et la connexion des collaborateurs.
- Une MFA adaptée à vos utilisateurs : utilisez des applications d’authentification et configurez des étapes supplémentaires pour les parcours de connexion qui en ont besoin.
- Votre expérience de connexion : adaptez l’identité visuelle, les textes et les parcours de connexion à vos applications et à vos utilisateurs.
- Des standards ouverts : intégrez via OpenID Connect, OAuth 2.0, SAML 2.0 et WS-Federation. Ajoutez une passerelle de protocoles (protocol bridging) lorsque les applications et les fournisseurs d’identité utilisent différents protocoles pris en charge.
- Le choix du modèle d’exploitation : utilisez FoxIDs Cloud, exploitez FoxIDs dans votre propre environnement ou combinez Cloud et environnements contrôlés par le client dans un déploiement hybride.
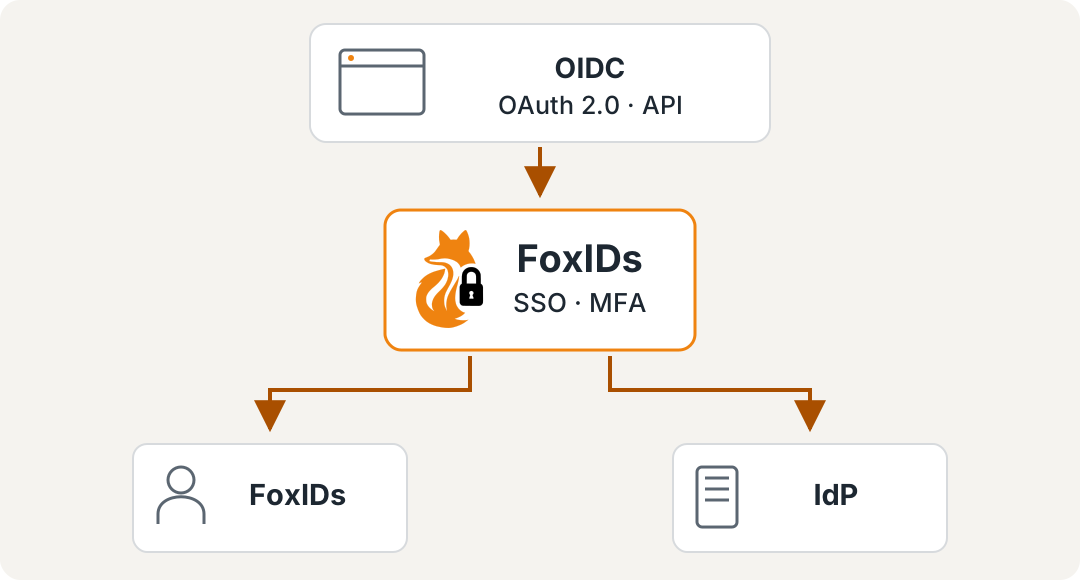
Les clients peuvent se connecter avec des comptes gérés dans FoxIDs, tandis que les partenaires utilisent leur fournisseur d’identité existant. Votre application se connecte à FoxIDs dans les deux cas.
RGPD, NIS2 et ISO 27001
La sécurité et la conformité doivent faire partie du choix de plateforme dès le départ. FoxIDs fournit des fonctions concrètes et de la documentation pour éclairer cette décision :
- RGPD (GDPR) : l’hébergement cloud européen, un accord de traitement des données et des modalités de traitement documentées vous donnent une base claire pour gérer les données d’identité.
- NIS2 : la MFA, les contrôles d’accès et la journalisation d’audit fournissent des mesures techniques pour sécuriser et surveiller les accès liés aux identités.
- ISO 27001 : FoxIDs est certifié et le certificat est librement accessible dans le FoxIDs Trust Center.
Consultez les options de déploiement et les informations sur la sécurité et la conformité pour en savoir plus.
Cinq plateformes d’identité à considérer
La comparaison porte sur la connexion aux applications, le SSO et la MFA.
| Plateforme | Origine et modèle d’exploitation | Principale particularité | ISO 27001 |
|---|---|---|---|
| FoxIDs | Danemark ; cloud européen, auto-hébergement et hybride | Plateforme détenue dans l’UE pour les utilisateurs, le SSO, la MFA et l’intégration d’applications via des protocoles modernes et existants | Certifié |
| cidaas | Allemagne ; cloud managé | Identités des clients, partenaires et collaborateurs avec SSO, MFA et gestion du consentement | Exploitation certifiée |
| Bare.ID | Allemagne ; cloud, auto-hébergement, sur site et hybride | Plateforme basée sur Keycloak avec des fonctions d’entreprise supplémentaires pour les collaborateurs, clients et partenaires | Processus certifiés |
| Keycloak | Projet open source ; auto-hébergement ou exploitation par un prestataire | Contrôle direct d’une plateforme IAM open source et de sa configuration | Dépend de l’opérateur |
| Curity | Suède ; cloud exploité par le client, sur site et hybride | Authentification applicative et sécurité des API centrées sur OAuth et OpenID Connect | Certifié |
Keycloak est un logiciel, pas un hébergeur détenu dans l’UE. Un prestataire européen de services managés comme Cloud-IAM peut l’exploiter pour vous. Cloud-IAM indique être certifié ISO 27001 ; l’hébergeur et la région dépendent du déploiement choisi.
Les mentions ISO 27001 reflètent les informations de certification publiées par les fournisseurs et concernent leur organisation ou leur exploitation, pas chaque installation cliente.
Migrer depuis Auth0 ou Okta par étapes
Vous n’avez pas besoin de migrer toutes les applications et tous les utilisateurs en même temps. FoxIDs peut se connecter à un fournisseur d’identité existant pendant la transition, tandis que vous migrez les intégrations applicatives et définissez le mode de connexion de chaque groupe d’utilisateurs.
Le guide de migration depuis Auth0 et le guide de migration depuis Okta décrivent les options pertinentes d’importation des utilisateurs et de gestion des mots de passe. Les mots de passe existants ne peuvent être conservés que si la plateforme source et l’approche de migration le permettent. L’équipe FoxIDs peut vous accompagner dans l’intégration, la migration et la mise en production.
Commencer avec FoxIDs
Choisissez FoxIDs si vous souhaitez une propriété européenne, un déploiement flexible et un accès direct aux personnes qui développent votre plateforme d’identité. Essayez FoxIDs Cloud, consultez les tarifs ou échangez avec l’équipe FoxIDs à propos de vos applications et de votre migration.