Se la tua applicazione serve comuni svedesi, il personale comunale dovrebbe poter accedere con le proprie identità di lavoro esistenti. Man mano che aggiungi comuni, devi collegare provider di identità diversi senza creare una nuova integrazione di accesso nell’applicazione per ciascuno di essi.
Abbiamo già clienti che usano FoxIDs per collegare le proprie applicazioni ai provider di identità di più comuni svedesi.
Un’integrazione applicativa, più connessioni comunali
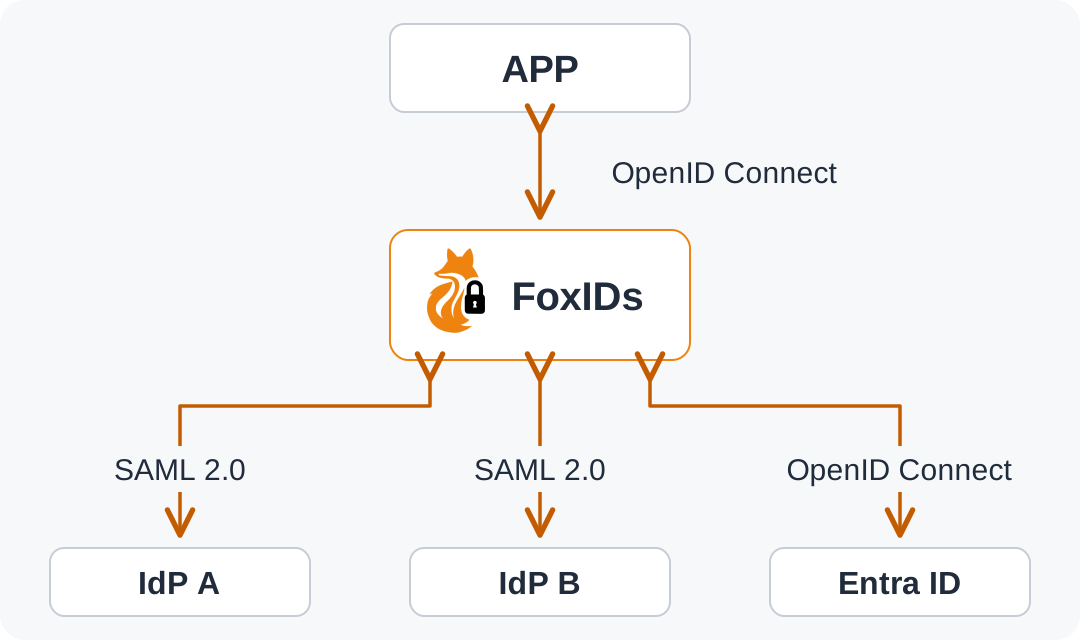
La tua applicazione può integrarsi con FoxIDs tramite OpenID Connect. Configuri le connessioni ai provider di identità comunali come metodi di autenticazione in FoxIDs e consenti all’applicazione di utilizzarli. Queste connessioni possono usare SAML 2.0 o OpenID Connect, indipendentemente dal protocollo utilizzato dall’applicazione. Un comune può avere una connessione dedicata, mentre più comuni che utilizzano Microsoft Entra ID possono condividere una connessione multitenant.
Puoi quindi mantenere la stessa integrazione OpenID Connect nella tua applicazione quando aggiungi altri comuni. Ogni cliente FoxIDs configura le proprie connessioni comunali nel proprio ambiente FoxIDs, in accordo con il team IT di ciascun comune.
Piattaforme di identità utilizzate dai comuni svedesi
Le seguenti piattaforme di identità coprono la maggior parte dei comuni svedesi e sono state verificate con FoxIDs dai clienti:
La maggior parte dei comuni svedesi preferisce SAML 2.0 per queste connessioni. Anche OpenID Connect è un’opzione quando il comune lo supporta e lo offre. Inizia chiedendo al team IT quali protocollo e configurazione utilizza per le applicazioni esterne.
Lascia al comune la gestione della MFA e dell’identificazione elettronica svedese
Il provider di identità del comune gestisce l’autenticazione a più fattori (MFA) e l’integrazione con i metodi di identificazione elettronica che offre ai propri dipendenti. Associa la persona verificata alla sua identità di dipendente. FoxIDs riceve tale identità e i claims concordati tramite la connessione SAML 2.0 o OpenID Connect.
L’identificazione elettronica svedese (e-legitimation) comprende sia identità personali sia identità rilasciate per uso lavorativo. Ecco alcuni esempi rilevanti:
- BankID e Freja+ (Freja eID+): identità elettroniche personali che un comune può offrire per l’accesso dei dipendenti.
- Freja OrganisationsID: un’identità del dipendente rilasciata tramite il datore di lavoro.
- SITHS: un’identità del dipendente utilizzata nei comuni, nelle regioni e nel settore sanitario, disponibile su carta o dispositivo mobile.
Il comune decide quali metodi offrire. L’elenco delle identità elettroniche approvate da Digg include altre opzioni.
Con questa architettura, né FoxIDs né la tua applicazione richiedono un’integrazione diretta con BankID, Freja o SITHS.
Esempi di pagine di accesso comunali. I nomi e i loghi dei comuni e i recapiti locali sono stati rimossi; le schermate illustrano le opzioni di accesso e non implicano che i comuni siano clienti di FoxIDs. Apri un’immagine per visualizzarla in un formato più grande.


Indirizza gli utenti in base al dominio e-mail
Una configurazione utile consiste nel collegare la tua applicazione multitenant Microsoft Entra ID tramite OpenID Connect e utilizzarla come opzione predefinita condivisa, affiancandola alle connessioni comunali dedicate.
Usa Home Realm Discovery (HRD) per selezionare un metodo di autenticazione in base al dominio e-mail dell’utente. Consenti all’applicazione di utilizzare i metodi di autenticazione pertinenti e configura i relativi domini HRD come segue:
- In ciascun metodo di autenticazione dedicato a un comune, inserisci il dominio o i domini e-mail del comune. Un dominio corrispondente seleziona il provider di identità di quel comune.
- Nel metodo di autenticazione Microsoft Entra ID condiviso, inserisci
*come dominio HRD. Sarà l’opzione di fallback per i domini e-mail non configurati in un altro metodo di autenticazione.
In questo modo puoi mantenere connessioni comunali dedicate dove necessario e usare una sola connessione Entra ID per gli altri domini. Nell’ambito della configurazione multitenant, specifica i tenant Entra ID considerati attendibili.
Gestisci l’accesso con utenti esterni in FoxIDs
Se vuoi gestire in FoxIDs chi può accedere, puoi creare in anticipo utenti esterni per il metodo di autenticazione pertinente, utilizzando i loro indirizzi e-mail noti. Creali in FoxIDs Control Client o tramite Control API. Configura il metodo di autenticazione affinché richieda un utente esterno esistente e lascia disattivata la creazione automatica degli utenti.
Configura email come redemption claim e un identificatore utente stabile come link claim. Concorda con il team IT comunale che il provider di identità fornisca entrambi. Al primo accesso, FoxIDs abbina il claim e-mail ricevuto dal provider di identità del comune all’utente creato in precedenza. Questa è la redemption tramite e-mail: FoxIDs collega l’utente all’ID utente esterno stabile e usa tale ID per gli accessi successivi.
Puoi memorizzare claim per ciascun utente esterno o gestirne le autorizzazioni tramite strutture di accesso in FoxIDs. Configura l’inoltro dei claim pertinenti alla tua applicazione, che li usa per associare l’utente al comune corretto e applicare le autorizzazioni di accesso ai suoi dati.
Configura la prima connessione comunale
Nella nostra esperienza, stabilire la connessione con il team IT del comune solitamente procede senza difficoltà. Un buon punto di partenza è concordare chi configura ciascun lato e chi può fornire un account di test.
Concorda le informazioni necessarie all’applicazione
Spiega quali utenti hanno bisogno di accedere e quali informazioni la tua applicazione si aspetta dopo l’accesso. Concorda un identificatore utente stabile e gli attributi necessari, come nome, indirizzo e-mail o informazioni sull’organizzazione. Verifica quali attributi può fornire il comune, anziché presumere che tutti i comuni usino gli stessi nomi e valori.
Scambia la configurazione con il team IT comunale
Per SAML 2.0, crea un metodo di autenticazione in FoxIDs e configuralo con i metadati del provider di identità del comune. Preferisci l’URL dei metadati del comune, quando disponibile, e chiedi al team IT di utilizzare l’URL dei metadati del tuo metodo di autenticazione SAML 2.0 in FoxIDs durante la configurazione del provider di identità comunale.
Con gli URL dei metadati in entrambe le direzioni e gli aggiornamenti automatici dei metadati attivati su entrambi i lati, i certificati pubblici possono essere scambiati e aggiornati automaticamente quando vengono rinnovati o sostituiti. Segui la guida al metodo di autenticazione SAML 2.0 per la configurazione.
Per OpenID Connect, coordina la registrazione del client con il team IT comunale. Configura l’authority e i dati del client in FoxIDs e fornisci al team IT la redirect URI visualizzata per il metodo di autenticazione. La guida al metodo di autenticazione OpenID Connect descrive la configurazione.
Verifica l’intero flusso di accesso all’applicazione
Inizia con un’applicazione di test in FoxIDs. Seleziona Test authentication sul metodo di autenticazione pertinente e apri l’applicazione di test per vedere i claim restituiti direttamente nella pagina. Condividi l’URL dell’applicazione di test con il team IT comunale e gli utenti selezionati. Un account di test permette di verificare che vengano restituiti i claim previsti, mentre i singoli utenti possono confermare di riuscire ad accedere.
Verifica poi l’intero flusso di accesso nella tua applicazione. Controlla che gli utenti siano associati al comune corretto e ricevano l’accesso previsto. Includi sia un utente che deve avere accesso sia uno che non deve averlo. Se usi utenti esterni, verifica anche la redemption al primo accesso e un accesso successivo con l’identità collegata.
L’integrazione della tua applicazione con FoxIDs rimane la stessa per tutti i comuni.
Assistenza quando ne hai bisogno
I clienti normalmente comunicano direttamente con il team IT comunale e configurano autonomamente le connessioni. Abbiamo aiutato diversi clienti a collegarsi a più comuni, ma il nostro supporto è stato necessario raramente. Quando i clienti hanno avuto bisogno di aiuto, in genere è stato all’inizio.
Se hai bisogno di aiuto, il team FoxIDs può assisterti nell’integrazione della tua applicazione con FoxIDs o nella configurazione e nel test di una connessione comunale. Possiamo inoltre aiutarti con l’architettura di sicurezza dell’intera soluzione e con domande specifiche sulla sicurezza. Puoi concordare un incontro online per discutere la prima connessione o un’esigenza particolare.
FoxIDs è di proprietà danese, quindi dell’UE, ed è sviluppato in Danimarca. FoxIDs Cloud è ospitato in Francia presso fornitori di hosting di proprietà dell’UE. Consulta le nostre opzioni di distribuzione se la proprietà, l’hosting o la gestione della piattaforma sulla tua infrastruttura rientrano nella valutazione.