Hvis din applikation bruges af svenske kommuner, skal medarbejderne kunne logge ind med deres eksisterende arbejdsidentiteter. Når flere kommuner kommer til, skal du kunne forbinde forskellige identity providers uden at bygge en ny loginintegration i applikationen for hver kommune.
Vi har allerede kunder, der bruger FoxIDs til at forbinde deres applikationer til flere svenske kommuners identity providers.
Én applikationsintegration, flere kommuneforbindelser
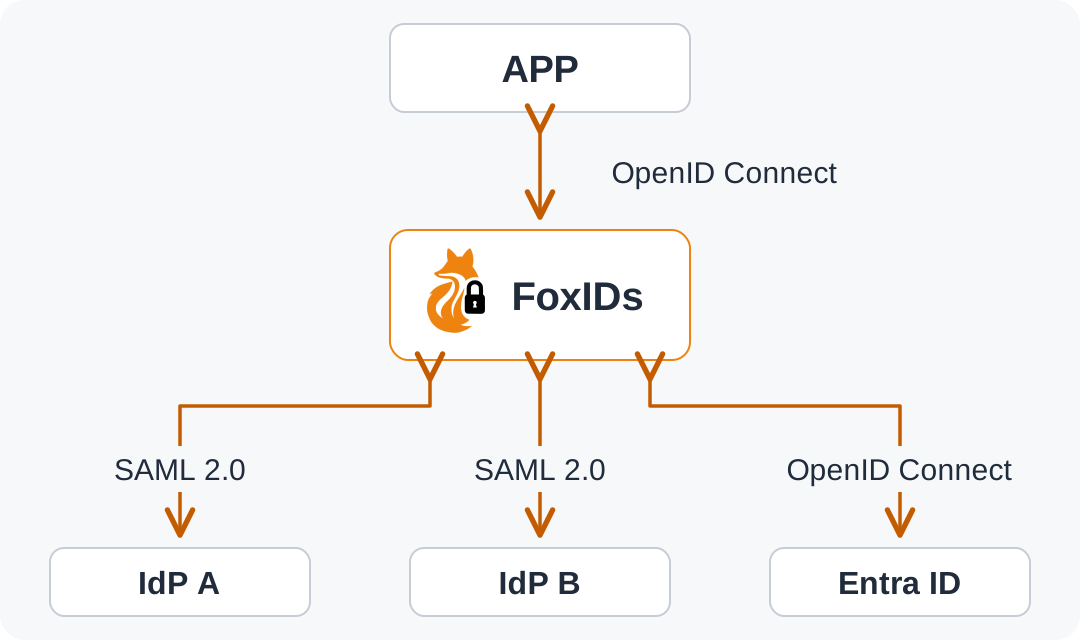
Din applikation kan integrere med FoxIDs gennem OpenID Connect. Du konfigurerer forbindelser til kommunernes identity providers som authentication methods i FoxIDs og giver applikationen adgang til at bruge dem. Forbindelserne kan bruge SAML 2.0 eller OpenID Connect, uafhængigt af den protokol applikationen bruger. En kommune kan have en særskilt forbindelse, mens flere kommuner, der bruger Microsoft Entra ID, kan dele en multitenant-forbindelse.
Du kan dermed beholde den samme integration med OpenID Connect i applikationen, når flere kommuner tilføjes. Hver FoxIDs kunde konfigurerer sine egne kommuneforbindelser i sit eget FoxIDs miljø efter aftale med den enkelte kommunes IT-team.
Identity providers i svenske kommuner
Følgende identitetsplatforme dækker de fleste svenske kommuner og er verificeret med FoxIDs af kunder:
De fleste svenske kommuner foretrækker SAML 2.0 til disse forbindelser. OpenID Connect er også en mulighed, når kommunen understøtter og tilbyder det. Start med at spørge kommunens IT-team, hvilken protokol og opsætning de bruger til eksterne applikationer.
Lad kommunen håndtere MFA og svensk e-legitimation
Kommunens identity provider håndterer multifaktorautentifikation (MFA) og integrationen til de elektroniske legitimationer, kommunen tilbyder medarbejderne. Den kobler den identificerede person til medarbejderens identitet. FoxIDs modtager medarbejderidentiteten og de aftalte claims gennem forbindelsen med SAML 2.0 eller OpenID Connect.
Svensk e-legitimation omfatter både personlige identiteter og identiteter, der udstedes til brug på arbejdet. Relevante eksempler er:
- BankID og Freja+ (Freja eID+): personlige e-legitimationer, som kommunen kan tilbyde medarbejderne at logge ind med.
- Freja OrganisationsID: en medarbejderidentitet, der udstedes via arbejdsgiveren.
- SITHS: en medarbejderidentitet, som bruges i kommuner, regioner og sundhedsvæsenet, og som findes på kort eller en mobil enhed.
Kommunen vælger, hvilke metoder den tilbyder. Diggs oversigt over godkendte e-legitimationer indeholder flere muligheder.
I denne opsætning behøver hverken FoxIDs eller din applikation en direkte integration med BankID, Freja eller SITHS.
Eksempler på kommunale loginsider. Kommunenavne, logoer og lokale kontaktoplysninger er fjernet; skærmbillederne viser loginmuligheder og indebærer ikke et kundeforhold til FoxIDs. Åbn et billede for at se det i større format.


Send brugerne til den rigtige loginudbyder ud fra deres e-maildomæne
En nyttig opsætning er at forbinde din egen Microsoft Entra ID multitenant-applikation gennem OpenID Connect og bruge den som fælles standard sammen med de særskilte kommuneforbindelser.
Brug Home Realm Discovery (HRD) til at vælge en authentication method ud fra brugerens e-maildomæne. Giv applikationen adgang til de relevante authentication methods, og konfigurer deres HRD-domæner sådan:
- Angiv kommunens e-maildomæne eller domæner på den særskilte authentication method for kommunen. Et match sender brugeren til kommunens identity provider.
- Angiv
*som HRD-domæne på den fælles Microsoft Entra ID authentication method. Den bruges dermed som fallback for e-maildomæner, der ikke er angivet på en anden authentication method.
På den måde kan du beholde særskilte kommuneforbindelser, hvor der er behov for dem, og bruge én Entra ID forbindelse til de øvrige domæner. Konfigurer, hvilke Entra ID tenants du har tillid til, som en del af multitenant-opsætningen.
Styr adgangen med eksterne brugere i FoxIDs
Hvis du vil styre, hvem der kan logge ind gennem FoxIDs, kan du oprette eksterne brugere på forhånd på den relevante authentication method med deres kendte e-mailadresser. Opret dem i FoxIDs Control Client eller gennem Control API. Konfigurer authentication method til at kræve en eksisterende ekstern bruger, og lad automatisk brugeroprettelse være slået fra.
Konfigurer email som redemption claim og en stabil brugeridentifikator som link claim, og aftal med kommunens IT-team, at deres identity provider leverer begge dele. Ved første login matcher FoxIDs e-mailadressen i den claim, der modtages fra kommunens identity provider, med den oprettede bruger. Det er redemption via e-mail: FoxIDs knytter brugeren til det faste eksterne bruger-ID og bruger dette ID ved efterfølgende login.
Du kan gemme claims på hver ekstern bruger eller administrere brugerens rettigheder gennem adgangsstrukturer i FoxIDs. Konfigurer de relevante claims til at blive sendt videre til applikationen, som bruger dem til at knytte brugeren til den rigtige kommune og håndhæve adgangen til dens data.
Opret den første kommuneforbindelse
Vores erfaring er, at det som regel går glat at etablere forbindelsen sammen med kommunens IT-team. Et godt udgangspunkt er at aftale, hvem der konfigurerer hver side, og hvem der kan stille en testkonto til rådighed.
Aftal, hvilke oplysninger applikationen har brug for
Beskriv, hvilke brugere der skal have adgang, og hvilke oplysninger applikationen forventer efter login. Aftal en stabil brugeridentifikator og de nødvendige attributter, eksempelvis navn, e-mailadresse eller organisationsoplysninger. Afklar, hvilke attributter kommunen kan levere, frem for at antage, at alle kommuner bruger de samme navne og værdier.
Udveksl konfiguration med kommunens IT-team
Ved SAML 2.0 opretter du en authentication method i FoxIDs og konfigurerer den med metadata fra kommunens identity provider. Brug helst kommunens metadata-URL, hvis den er tilgængelig, og bed kommunens IT-team om at bruge metadata-URL'en fra din FoxIDs authentication method med SAML 2.0, når de konfigurerer kommunens identity provider.
Når I bruger metadata-URL'er i begge retninger og har slået automatisk opdatering af metadata til på begge sider, kan de offentlige certifikater udveksles og opdateres automatisk ved fornyelse eller udskiftning. Følg vejledningen til en authentication method med SAML 2.0 for opsætningen.
Ved OpenID Connect aftaler du klientregistreringen med kommunens IT-team. Konfigurer authority og klientoplysninger i FoxIDs, og giv IT-teamet den redirect URI, der vises for den pågældende authentication method. Vejledningen til en authentication method med OpenID Connect beskriver opsætningen.
Test hele loginforløbet i applikationen
Start med en testapplikation i FoxIDs. Vælg Test authentication på den relevante authentication method, og åbn testapplikationen for at se de modtagne claims direkte på siden. Del testapplikationens URL med kommunens IT-team og udvalgte brugere. En testbruger kan bruges til at kontrollere, at de forventede claims modtages, og konkrete brugere kan teste, om de kan logge ind.
Test derefter hele loginforløbet i din egen applikation. Kontrollér, at brugerne knyttes til den rigtige kommune og får den tilsigtede adgang. Test både med en bruger, der skal have adgang, og en, der ikke skal. Hvis du bruger eksterne brugere, skal du også teste redemption ved første login og et efterfølgende login med den tilknyttede identitet.
Applikationens integration med FoxIDs er den samme for alle kommuner.
Hjælp, når du har brug for den
Kunderne tager normalt selv dialogen med kommunens IT-team og opretter forbindelserne. Vi har hjulpet flere kunder med forbindelser til forskellige kommuner, men der har sjældent været behov for vores hjælp. Når der har været brug for hjælp, har det typisk været i starten.
Hvis du har brug for hjælp, kan teamet bag FoxIDs hjælpe med at integrere applikationen med FoxIDs eller konfigurere og teste en kommuneforbindelse. Vi kan også hjælpe med sikkerhedsarkitekturen i hele løsningen og konkrete sikkerhedsspørgsmål. Du kan aftale et onlinemøde om den første forbindelse eller et konkret behov.
FoxIDs er dansk og EU ejet og udviklet i Danmark. FoxIDs Cloud hostes i Frankrig hos EU ejede hostingudbydere. Se vores driftsmuligheder, hvis ejerskab, hosting eller drift på egen infrastruktur indgår i din vurdering.