Logging
FoxIDs logger som standard advarsler, feil, kritiske feil og hendelser. Loggoppføringene inneholder en tidsstempel og relevant forespørsels- eller identitetskontekst, for eksempel klientens IP-adresse, når denne er tilgjengelig. Ytterligere sporingsdata og måleparametere kan aktiveres per miljø for diagnostikk.
Feilsøking av nettleserfeil
Nettleserens feilside viser en generell melding ved uventede feil, sammen med tidspunkt og operasjons-ID når dette er tilgjengelig. Hvis sekvensen for påloggingen eller kontohandlingen kan identifiseres, viser siden også sekvens-ID-en. Bruk operasjons-ID-en for å finne forespørselen som feilet, og sekvens-ID-en for å følge relaterte operasjoner i loggene i FoxIDs Control eller på den konfigurerte loggdestinasjonen. Kjente tilstander som kan utbedres, for eksempel et tidsavbrudd under pålogging, kan vise spesifikk veiledning og en mulighet til å prøve igjen. Hvis en funksjon ikke er tilgjengelig i den gjeldende planen, viser siden plannavnet og veiledning om oppgradering. Kontoflyter kan også angi en spesifikk, lokalisert UI-melding, for eksempel om et manglende telefonnummer som kreves for tofaktorautentisering.
Tekniske unntaksmeldinger, stakkspor og connector-diagnostikk vises ikke på den generelle feilsiden i noe vertsmiljø. Hvis selve feilhåndteringen feiler, holder reservesiden også tekniske detaljer i loggene. Gjennomgå diagnostiske logger bare med autorisert administratortilgang; ikke del innholdet med en uautentisert klient.
Loggdestinasjoner
Angi loggdestinasjonen med Settings__Options__Log. FoxIDs støtter tre alternativer:
Stdoutskriver logger til konsollutdataene. Den er egnet for små Docker og Kubernetes-distribusjoner der vertsplattformen samler inn konsollogger.OpenSearchAndStdoutErrorsskriver søkbare logger til OpenSearch og skriver også feilmeldinger til konsollutdataene. Den brukes vanligvis for Kubernetes-distribusjoner.ApplicationInsightssender søkbare logger til Azure Application Insights. Den brukes vanligvis for Azure-distribusjoner.
FoxIDs Control kan søke i logger, bruks- og revisjonsdata når OpenSearchAndStdoutErrors eller ApplicationInsights er konfigurert. Med Stdout bruker du loggfunksjonene som tilbys av hostingplattformen.
Stdout-format og minimumsnivå
FoxIDs bruker standardkonfigurasjonen for .NET Console-logging under Logging:Console for utdata som skrives til stdout. Den enkle tekstformatereren brukes med mindre en annen formaterer er konfigurert. Den medfølgende Kubernetes-distribusjonen velger JSON-formatereren slik at hver loggoppføring kan samles inn som én strukturert linje.
Med JSON-formatereren skrives loggteksten til Message, kontekstuelle egenskaper som RequestId, RequestPath, tenant og miljø skrives som separate felt under State, og detaljer om unntak skrives til Exception. Målinger inneholder også en numerisk State.Value. JSON-oppføringer bruker som standard UTC-tidsstempler i formatet yyyy-MM-ddTHH:mm:ss.fffZ. Den enkle formatereren beholder tekstrepresentasjonen over flere linjer.
Angi JSON-formatereren med en miljøvariabel:
Logging__Console__FormatterName=json
Standardverdiene for tidsstempel kan overstyres gjennom standardalternativene for formatereren, for eksempel:
Logging__Console__FormatterOptions__TimestampFormat=yyyy-MM-ddTHH:mm:ssZ
Logging__Console__FormatterOptions__UseUtcTimestamp=true
Minimumsnivået for Console-logging er som standard Trace, slik at alle loggtyper som er aktivert i logginnstillingene for FoxIDs-miljøet, beholdes. Du kan øke minimumsnivået uavhengig for hver distribusjon, for eksempel:
Logging__Console__LogLevel__Default=Information
Minimumsnivået påvirker stdout-utdata slik:
| Minimumsnivå | Stdout-utdata |
|---|---|
Trace |
Traces, events, målinger, advarsler og feil |
Information |
Events, målinger, advarsler og feil |
Warning |
Advarsler og feil |
Error |
Feil og kritiske feil |
Critical |
Bare kritiske feil |
Minimumsnivået for Console-logging er et ekstra filter. Det aktiverer ikke traces eller målinger som er deaktivert i miljøets logginnstillinger.
Logger i FoxIDs Control
Åpne Logs i FoxIDs Control Client for å veksle mellom driftslogger, brukslogger, revisjonslogger og innstillinger for miljølogger.
Logger
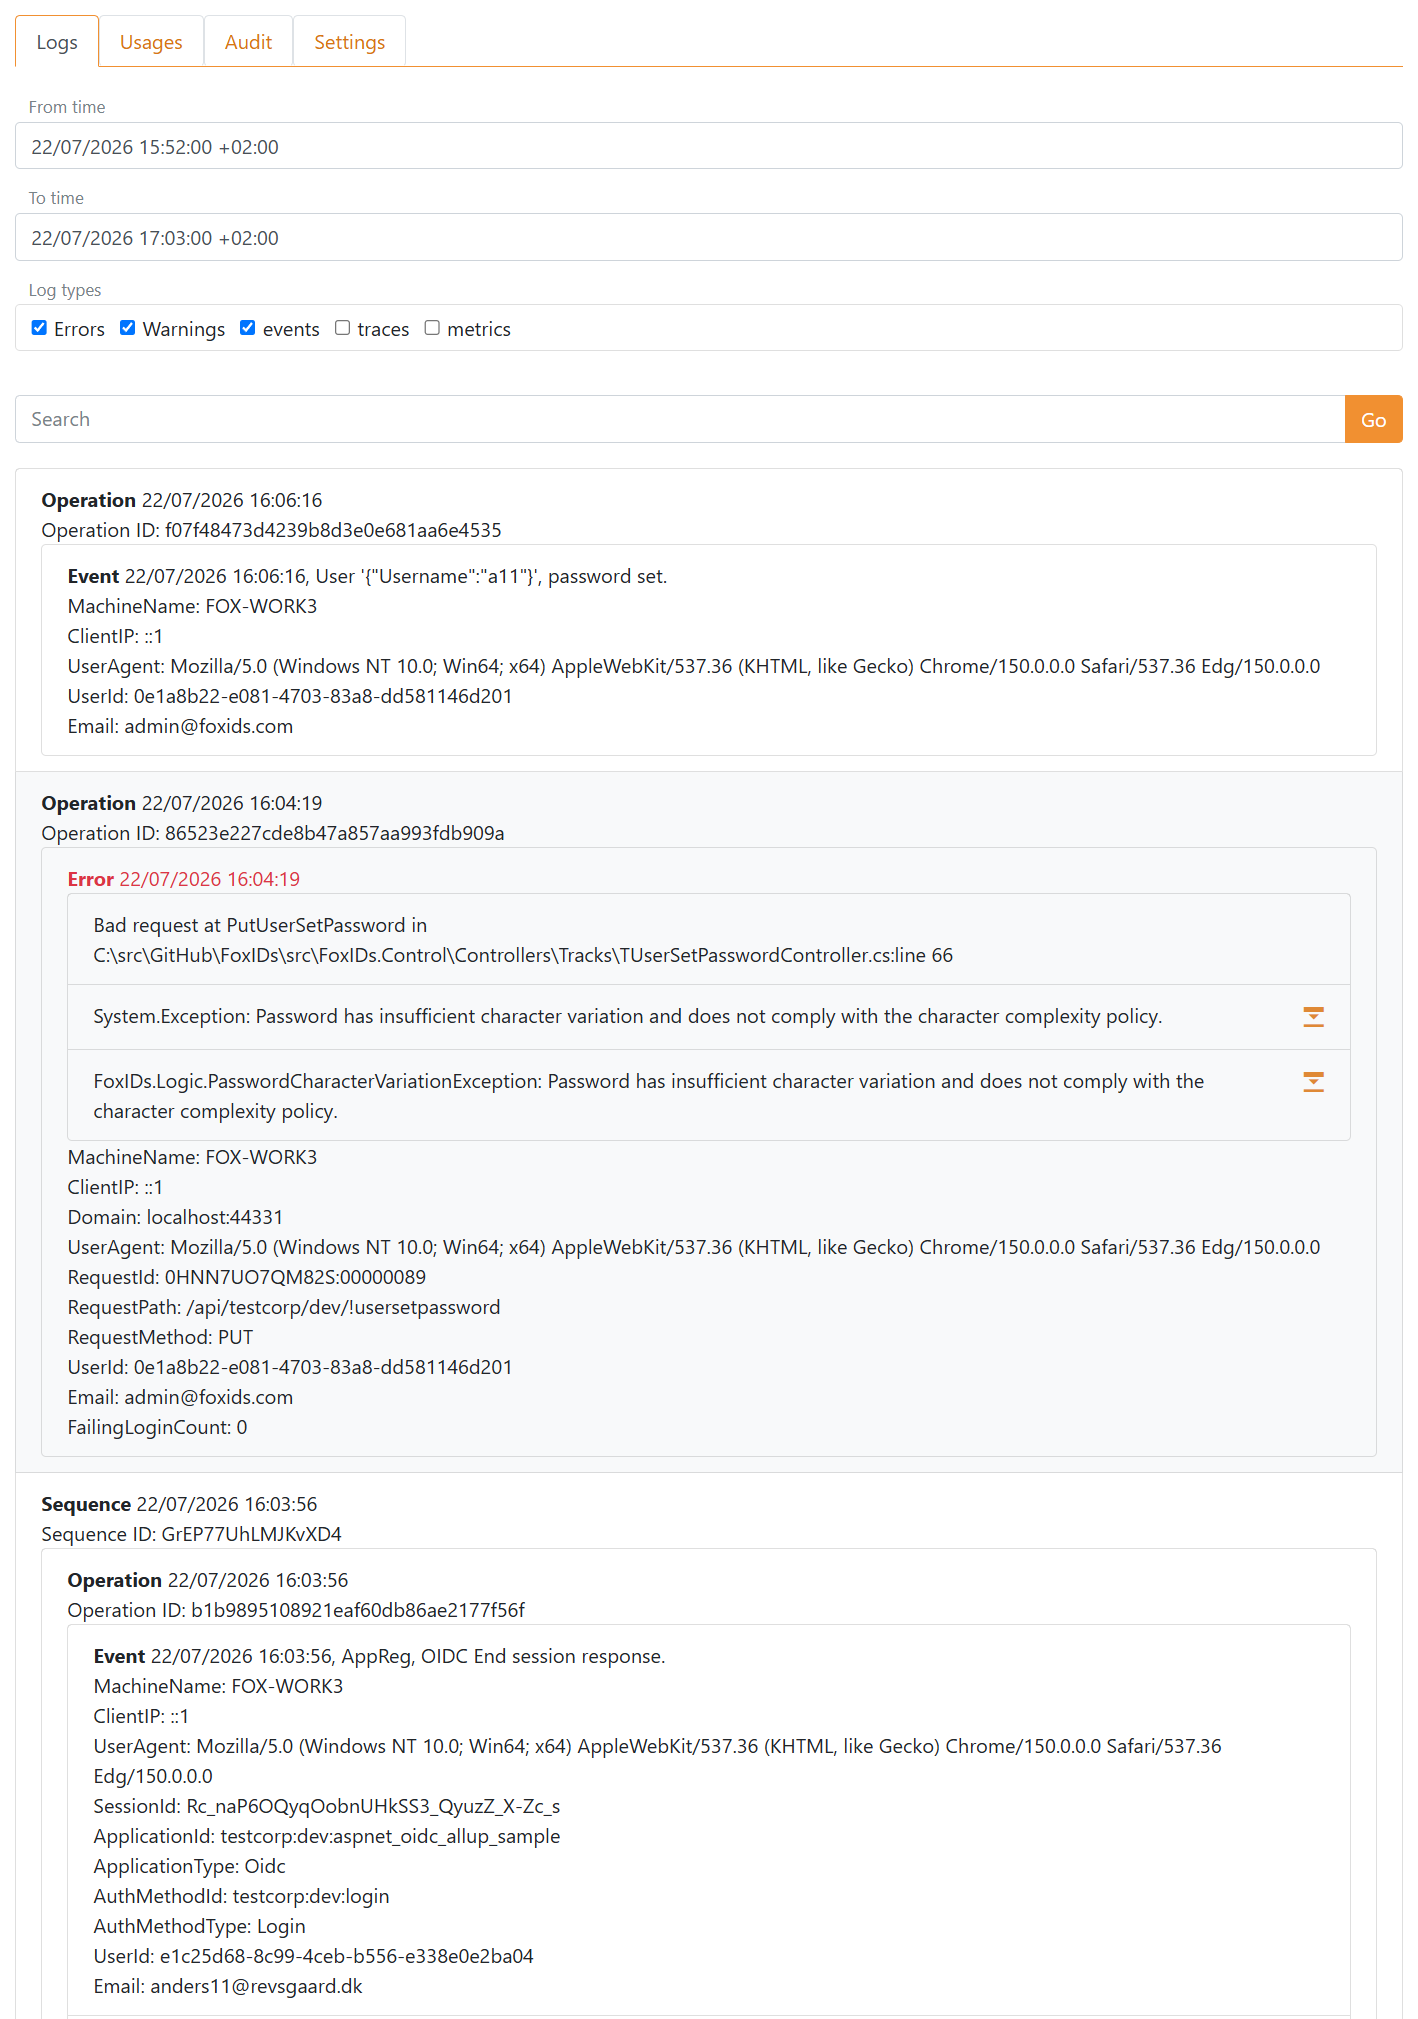
Fanen Logs søker i driftsloggoppføringer. Velg tidsintervall og loggtyper, og skriv eventuelt inn søkeord for å avgrense resultatet. Feil og advarsler er valgt som standard. Hendelser er også valgt som standard i et vanlig miljø, mens spor og målinger er tilgjengelige når de er aktivert i miljøets logginnstillinger.
Forespørsler som avvises før ruting til tenant og miljø, klassifiseres som avviste forespørsler og utelates fra vanlige hendelser. I master-tenanten kan du velge avviste forespørsler for å undersøke dem etter forespørselssti, HTTP-metode og tilgjengelig forespørselskontekst. Avviste forespørsler er ikke tilgjengelige i andre tenants.
Relaterte oppføringer er gruppert etter sekvens og operasjon, slik at du kan følge en autentiseringsflyt eller forespørsel og undersøke hendelser, kontekstuelle egenskaper og unntak.
Bruk
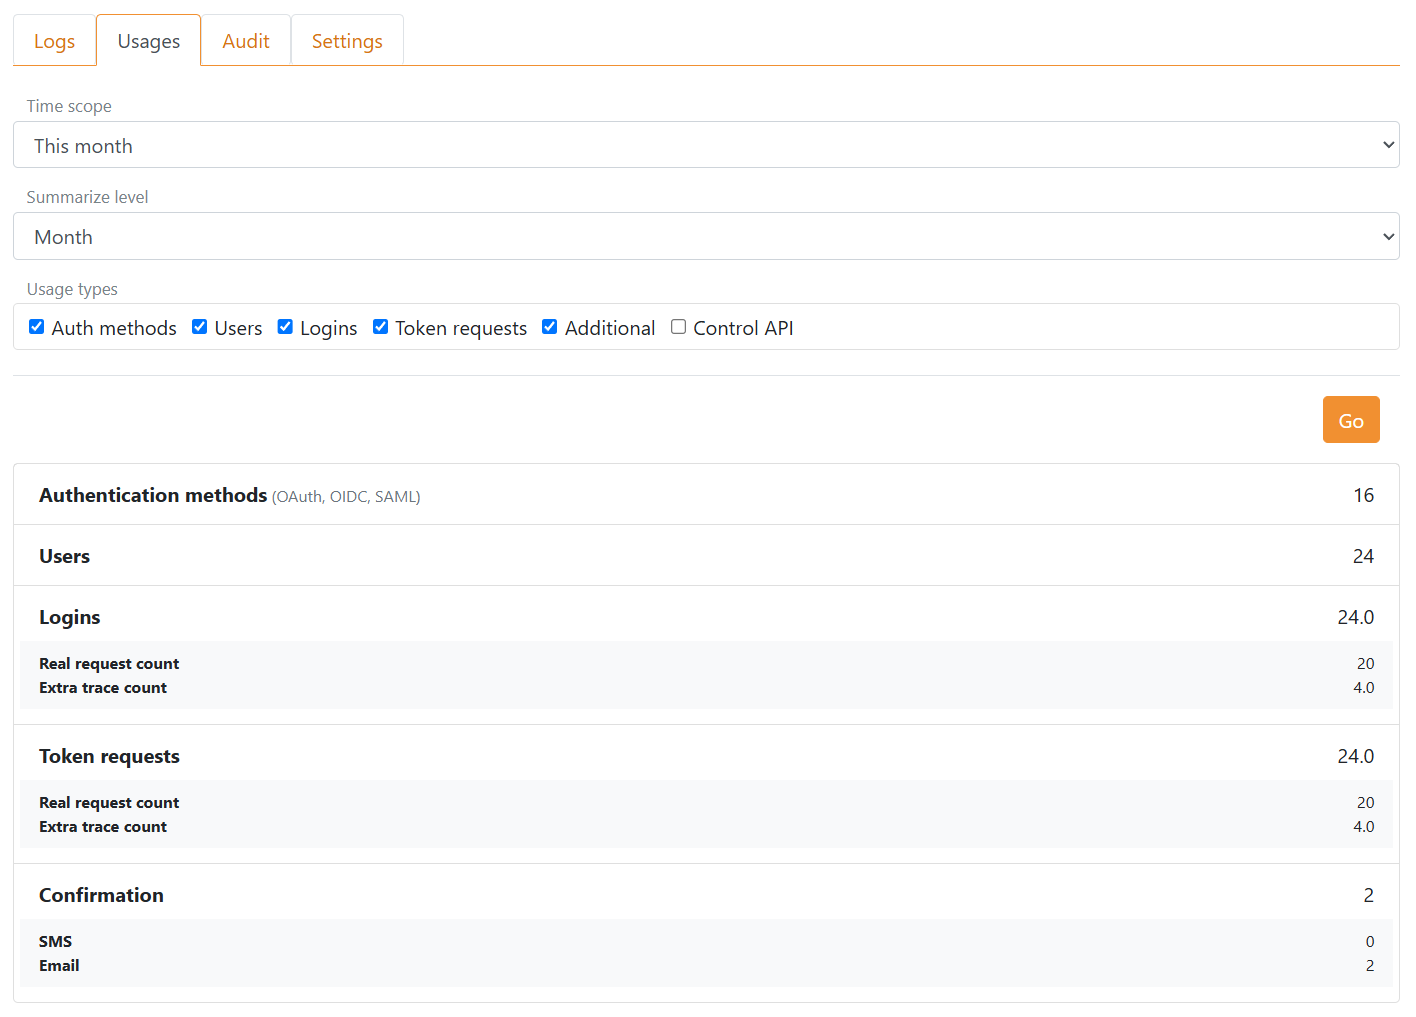
Fanen Bruk oppsummerer aktiviteten for et valgt tidsområde og intervall. Du kan inkludere autentiseringsmetoder, brukere, pålogginger, tokenforespørsler, tilleggsoperasjoner og Control API-anrop.
Det valgte administrasjonsområdet avgjør hvilken bruk som vises:
- I et vanlig miljø inneholder resultatet bruksdata for det aktuelle miljøet.
- I en leietakers hovedmiljø inneholder resultatet bruksdata for hele leietakeren og kan begrenses til et bestemt miljø.
- I hovedleietakerens hovedmiljø inneholder resultatet bruksdata for hele FoxIDs-distribusjonen og kan begrenses til en leietaker og et miljø.
Revisjonslogger
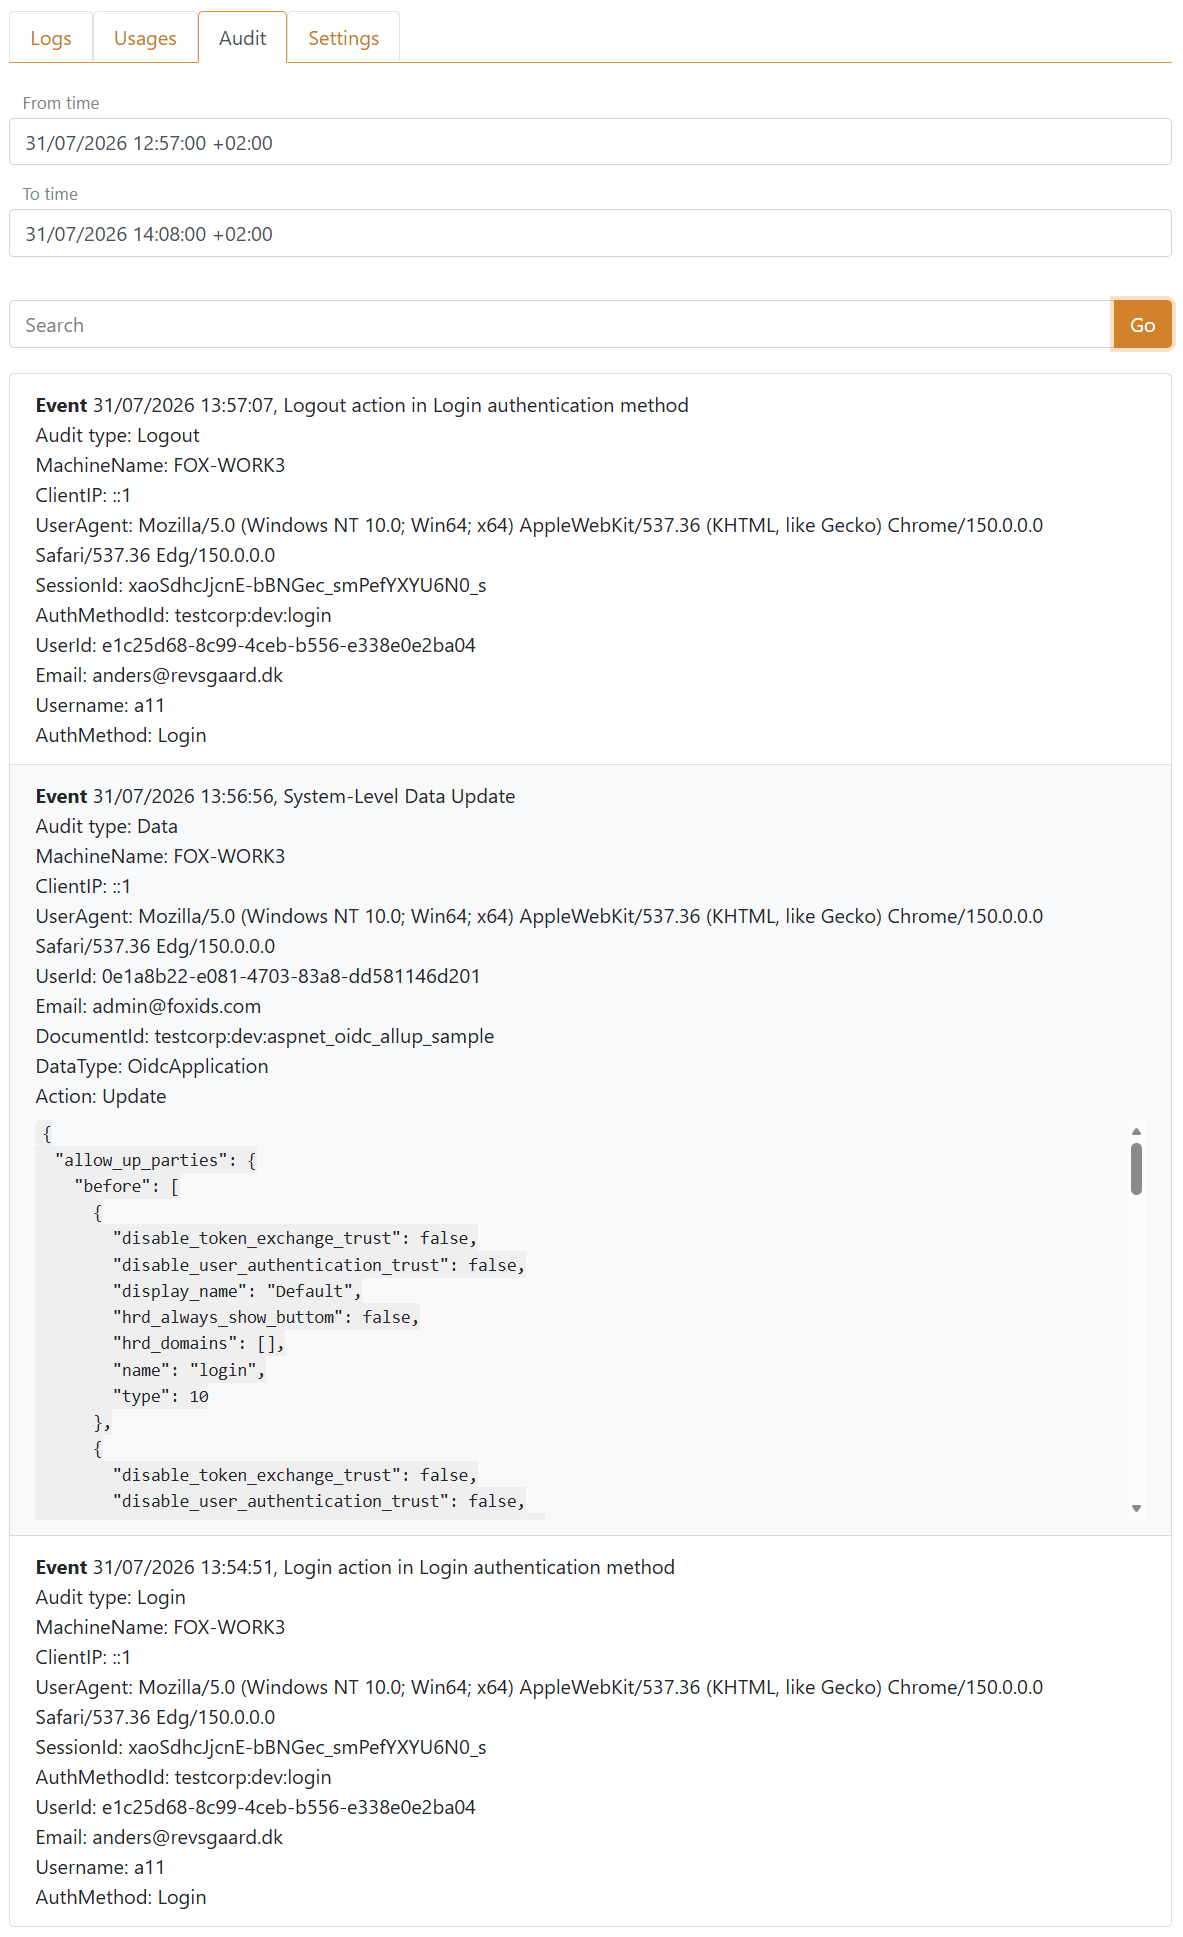
Fanen Audit registrerer sikkerhetsrelevant brukeraktivitet og administrative endringer. Søk i revisjonsloggen er tilgjengelig med OpenSearchAndStdoutErrors og ApplicationInsights; det er ikke tilgjengelig når loggmålet er Stdout.
Velg et tidsintervall på opptil syv dager, og angi eventuelt søketekst. Et søk returnerer opptil 300 av de nyeste samsvarende postene og viser en advarsel når resultatet er avkortet. Søketeksten sammenlignes med hendelsesnavn, revisjonstype, handling, brukeridentifikatorer, autentiseringsmetode, registrerings- eller dokument-ID, tenant, miljø og endrede data.
Revisjonsposter bruker følgende typer:
| Revisjonstype | Registrert aktivitet |
|---|---|
Data |
Administrative dataendringer utført gjennom FoxIDs Control eller Control API-et. |
Login |
En fullført brukerinnlogging gjennom en autentiseringsmetode. |
Impersonation |
Start, endring eller stopp av impersonering. |
Logout |
En fullført brukerutlogging gjennom en autentiseringsmetode. |
ChangePassword |
Endring av en brukers passord. |
CreateUser |
Opprettelse av en bruker under en innloggingsflyt. |
RegisterAuthenticatorApp |
Registrering av en autentiseringsapp for en bruker. |
Hver oppføring viser audittypen og tilgjengelig kontekst. Sub identifiserer brukeren ved dennes FoxIDs subject. UserId inneholder kontoens faktiske bruker-ID når en FoxIDs brukerkonto er kjent; LocalAccountKey identifiserer den interne eller eksterne kontotilknytningen. E-postadresse, telefonnummer, brukernavn, sesjons-ID og autentiseringsmetode inkluderes når de finnes. Disse identifikatorene kan også søkes i driftslogger. Registrering av en autentiseringsapp inkluderer dens RegistrationId.
Ved impersonering beskriver de felles brukerfeltene den opprinnelige brukeren. TargetSub, TargetUserId og de andre Target* feltene beskriver den impersonerte brukeren. Forespørselens hendelser og spor inkluderer ImpersonationAction: start, change, stop eller continue. Når sesjons-ID endres, peker PreviousSessionId på forrige sesjon, og PreviousTargetSub og PreviousTargetAccountKey identifiserer den tidligere målbrukeren når opplysningene finnes.
For en Data-post identifiserer DataType typen konfigurasjonsdata, DocumentId identifiserer det berørte elementet, og Action er Create, Update, Save eller Delete. De formaterte JSON-dataene viser endrede verdier med before- og after-verdier der det er aktuelt. Sensitive egenskaper som hemmeligheter, hashverdier, noncer og nøkler maskeres.
Det valgte administrasjonsomfanget avgjør hvilke revisjonsposter det kan søkes i:
- I et vanlig miljø inneholder resultatet poster for dette miljøet.
- I en tenants mastermiljø inneholder resultatet poster for tenanten og kan begrenses til et bestemt miljø.
- I mastertenantens mastermiljø inneholder resultatet poster for hele FoxIDs-installasjonen og kan begrenses til en tenant og et miljø.
Logginnstillinger
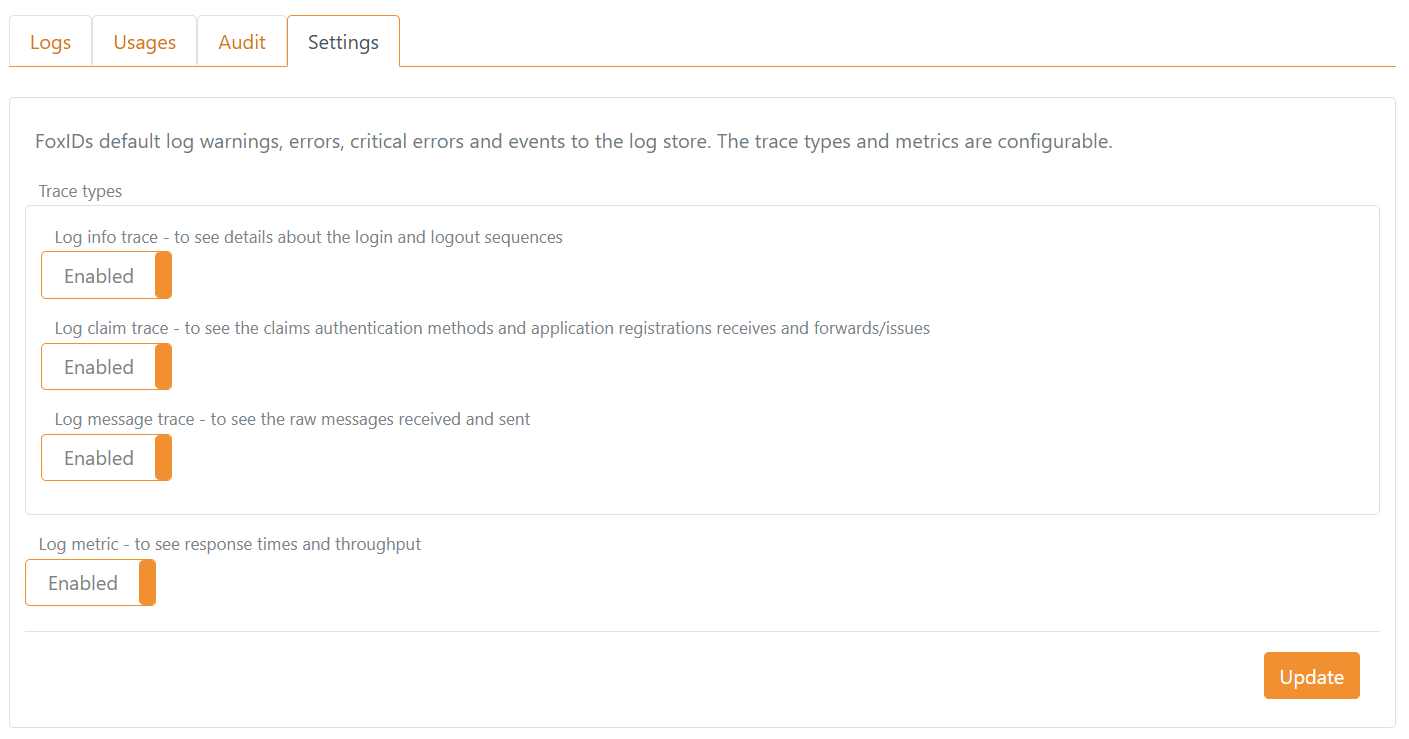
Åpne Logs > Settings for å konfigurere hvilke diagnostiske detaljer som skal loggføres for det valgte miljøet:
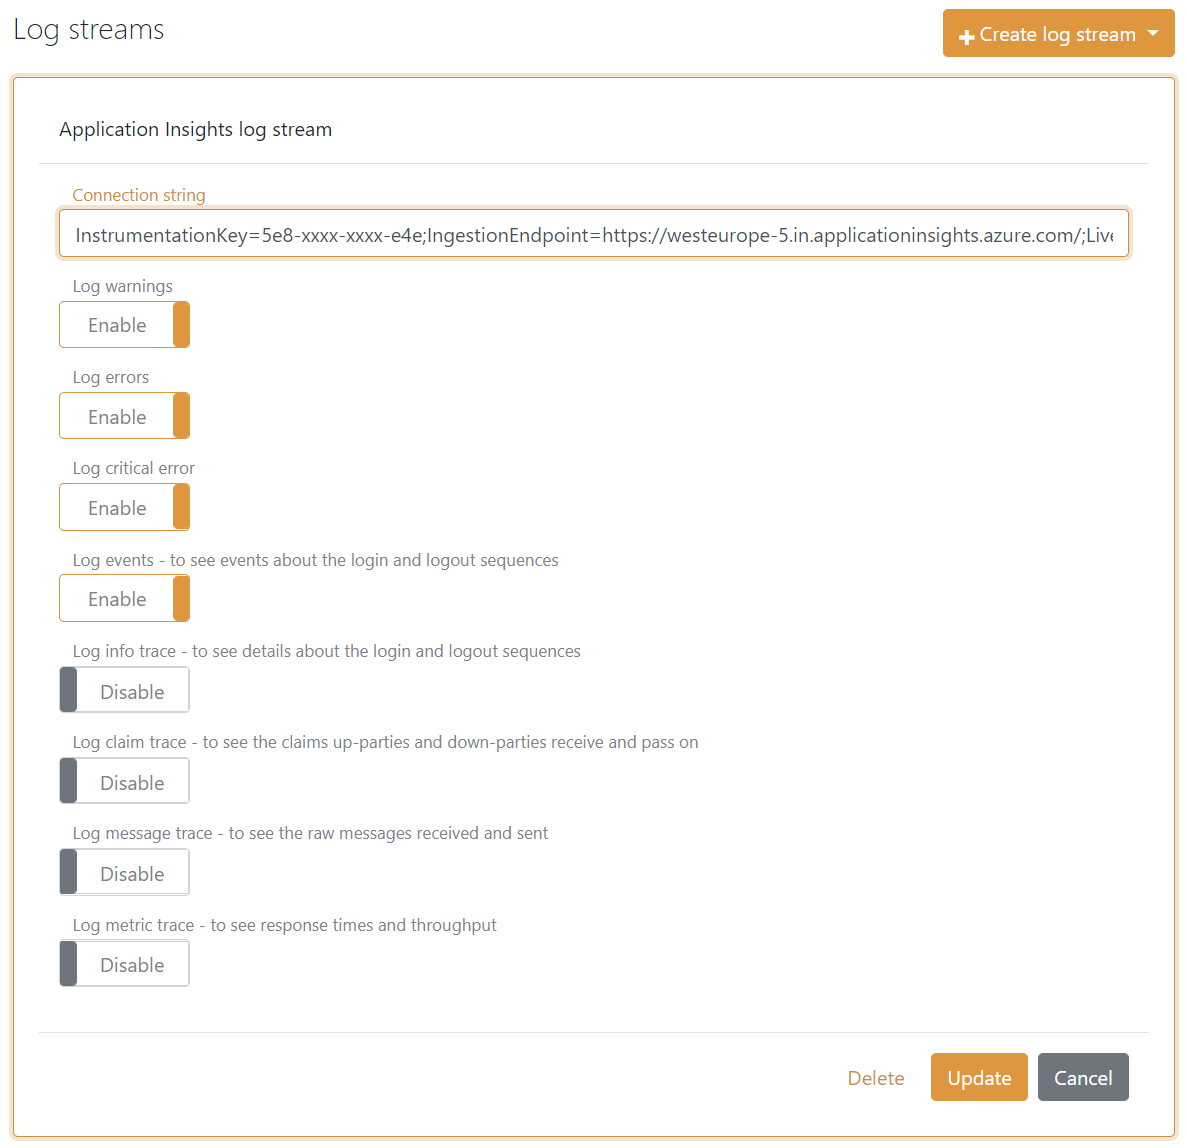
- Log info trace registrerer detaljer om innloggings- og utloggingssekvenser.
- Log claim trace registrerer krav som er mottatt og videresendt eller utstedt av autentiseringsmetoder og applikasjonsregistreringer.
- Log message trace registrerer rå protokollmeldinger som er mottatt og sendt.
- Log metric registrerer responstider og gjennomstrømning.
Advarsler, feil, kritiske feil og hendelser logges fortsatt uavhengig av disse innstillingene.
Sporinger av påstander og meldinger kan inneholde personopplysninger, tokens og annet sensitivt protokollinnhold. Aktiver dem kun når det er nødvendig for diagnostikk, begrens tilgangen til logglageret og fastsett en passende oppbevaringsperiode.
Loggstrøm
En loggstrøm videresender utvalgte loggtyper til et eksternt lagringssted uavhengig av den konfigurerte primære loggdestinasjonen. Du kan for eksempel legge til en Azure-Application Insights-loggstrøm og velge hvilke loggtyper FoxIDs skal sende.