OAuth 2.0-applikasjonsregistrering
En FoxIDs OAuth 2.0-applikasjonsregistrering representerer enten en beskyttet API-resource eller en backendapplikasjon som bruker maskin-til-maskin-autentisering. Registrer et API for å eksponere scopes, og registrer en Backend Application for å hente access tokens med Client Credentials Grant.

Viktige funksjoner omfatter flere API-audiences i ett access token, scope-basert API-tilgang, klientautentisering med secrets eller sertifikater, claim-transformasjon og token exchange.
Konfigurasjon
I FoxIDs Control:
- Velg miljøet der API-et eller backendapplikasjonen skal registreres.
- Åpne Applications, og klikk på Add application.
- Aktiver Show all options.
- Velg API eller Backend Application.
- Konfigurer applikasjonen, og klikk på Create.
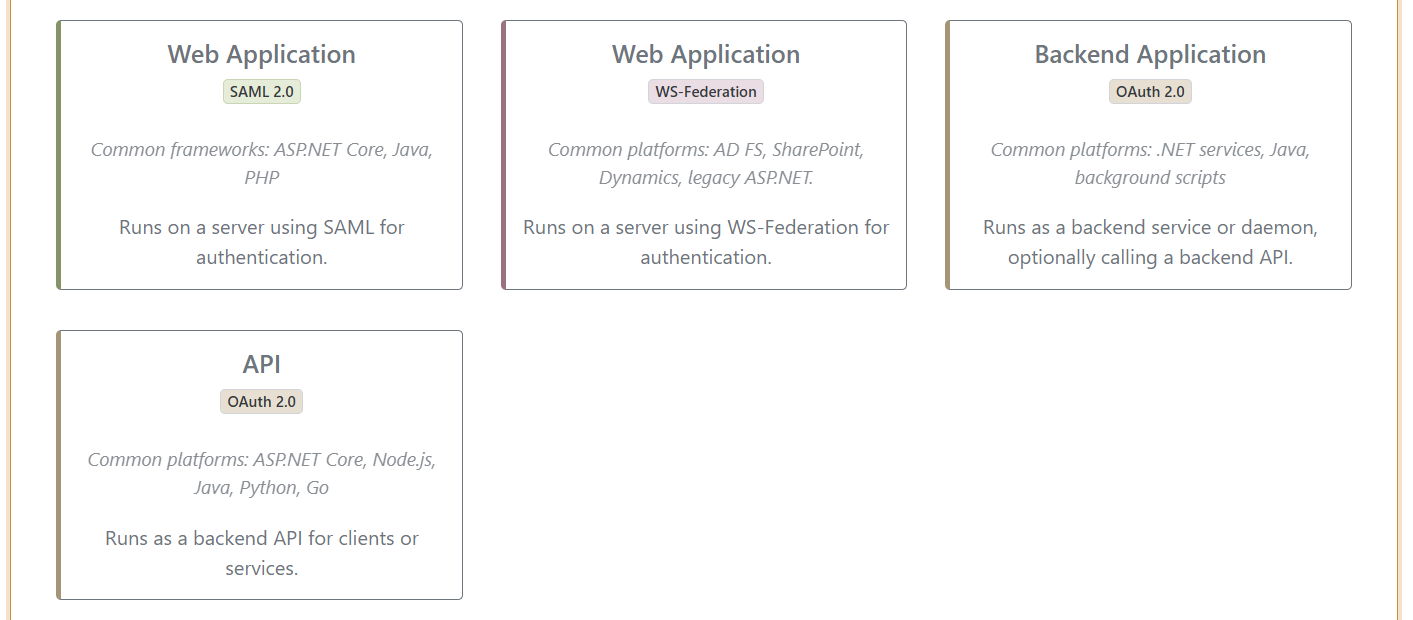
Etter opprettelsen kan du klikke på Change application for å se gjennom eller endre alle applikasjonsinnstillingene. Aktiver bare Show advanced når den nødvendige innstillingen er avansert.
OAuth 2.0 API
Velg API for å registrere et beskyttet backend-API som en OAuth 2.0-resource. API-registreringen definerer resource name, scopes og audience som brukes i access tokens.
Følgende eksempel registrerer et Customers API:
- Angi
Customerssom Name. - Angi
customers-apisom Resource name. - Legg til scopene
readogwrite. - Klikk på Create.
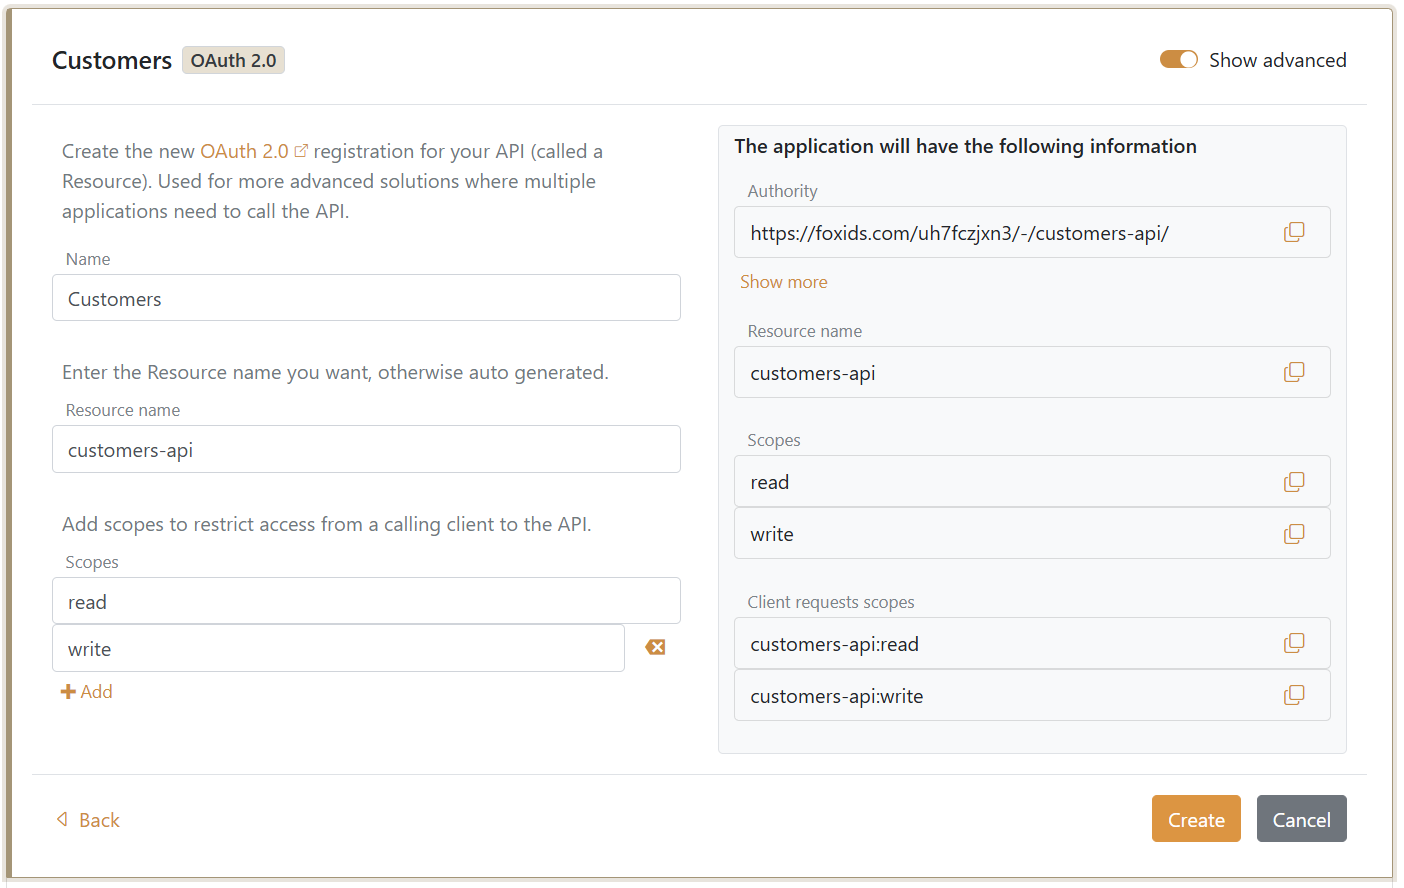
De fullstendige scope-verdiene er customers-api:read og customers-api:write. En klient ber om én eller begge verdiene fra token-endepunktet, og det resulterende access token inneholder customers-api som audience.
API-et må validere access tokenets issuer, audience, levetid og påkrevde scope. En kallende applikasjon får tilgang separat ved å legge til API-resourcen og scopene den kan be om.
Backendapplikasjon og Client Credentials Grant
Velg Backend Application for en tjeneste, daemon, planlagt jobb eller bakgrunnsprosess. FoxIDs oppretter den som en konfidensiell klient som ber om et access token uten en bruker ved hjelp av Client Credentials Grant.
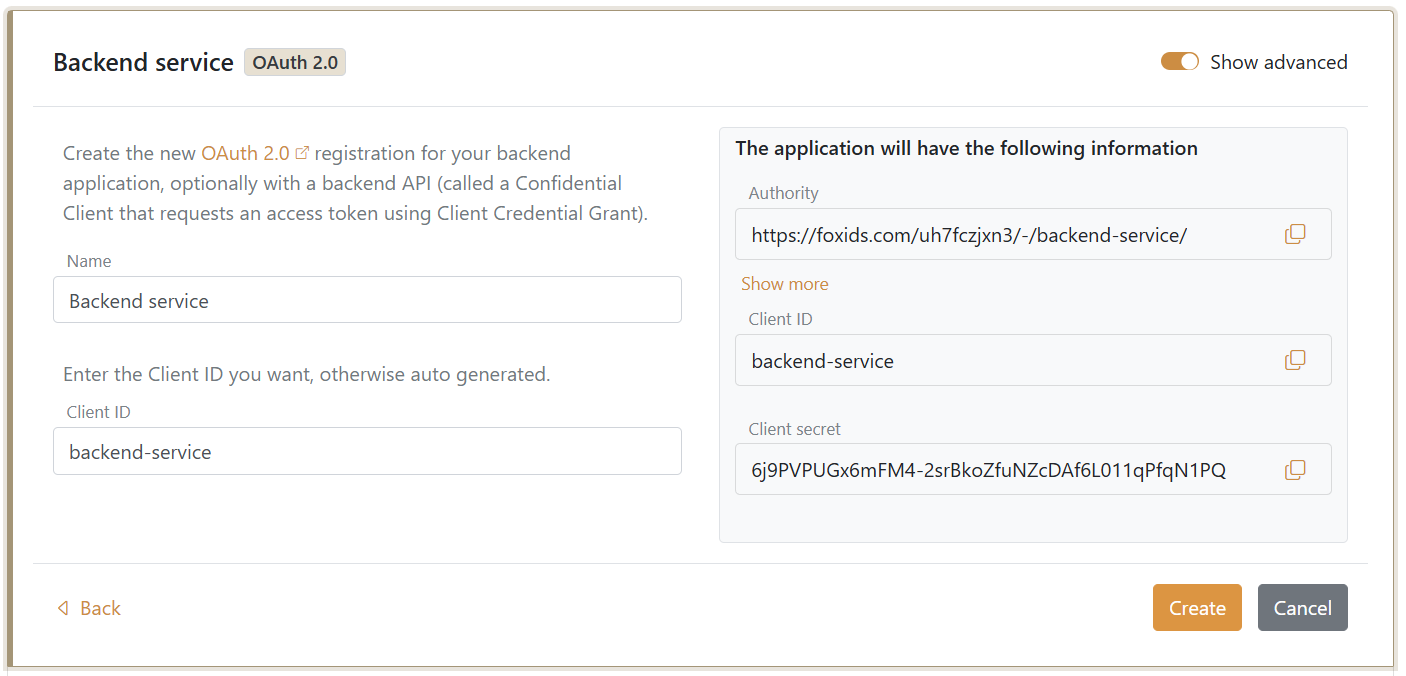
Følgende eksempel oppretter den kallende tjenesten:
- Angi
Backend servicesom Name. - Angi
backend-servicesom Client ID, eller la FoxIDs generere den. - Kopier den genererte Client secret før du forlater opprettelsesresultatet. Hele den genererte secreten vises bare under opprettelsen.
- Klikk på Create.
Gi tilgang til et API
Etter at backendapplikasjonen er opprettet, klikker du på Change application og konfigurerer Resource and scopes på fanen OAuth 2.0 Client:
- La Default resource 'backend-service' for the application itself være deaktivert, siden denne klienten ikke fungerer som sitt eget API.
- Klikk på Add Resource and scopes.
- Angi
customers-apisom Resource. - Legg til scopene
readogwrite. - Klikk på Update.
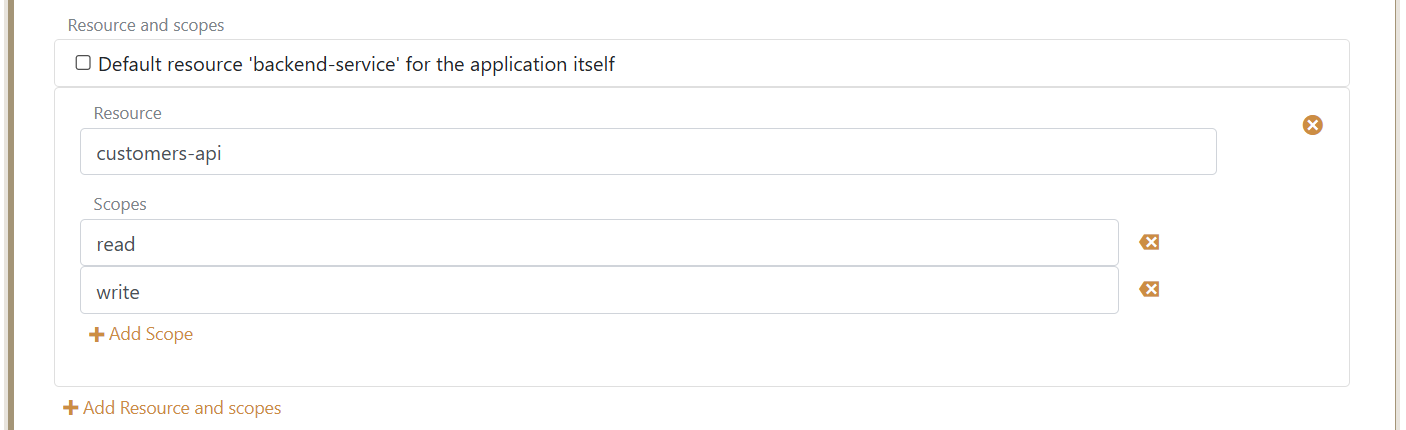
Backendapplikasjonen kan nå be om customers-api:read, customers-api:write eller begge. Scopes som klienten ber om, valideres mot scopene som eksponeres av API-registreringen.
Access tokens kan inneholde flere audiences og dermed gi tilgang til flere API-er som er registrert som OAuth 2.0-resources i FoxIDs. Legg til hver nødvendige resource og dens tillatte scopes i backendapplikasjonen.
Klientautentisering
Standardmetoden for klientautentisering ved token-endepunktet er client secret post. For å endre den klikker du på Change application, aktiverer Show advanced og velger:
client secret basicfor å sende client ID og secret med HTTP Basic-autentisering.client secret postfor å sende client ID og secret i token request body.private key JWTfor å autentisere med en signert client assertion.
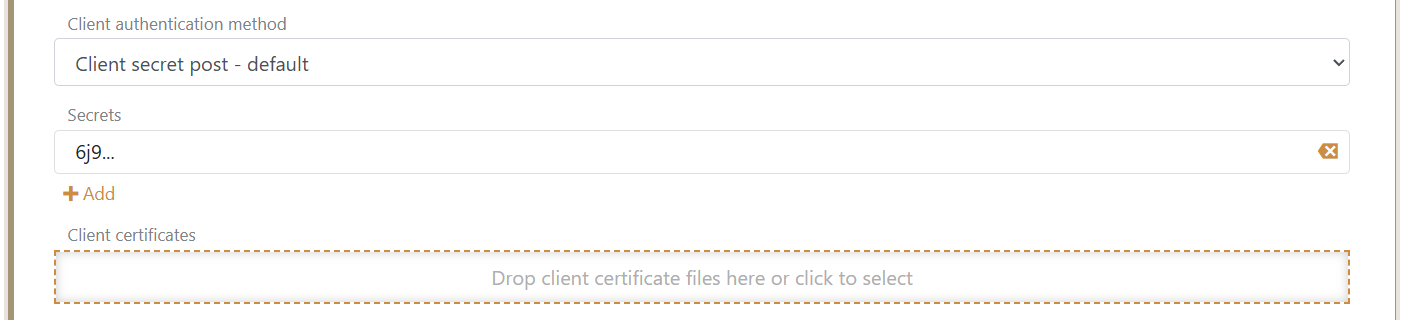
Opptil 10 secrets og 4 klientsertifikater kan konfigureres for å støtte rotasjon av påloggingsinformasjon. Oppbevar secrets og private nøkler sikkert, og ikke skriv dem i kildekode eller logger.
Følgende request bruker standardmetoden client secret post for å hente et access token for Customers API-et:
POST https://foxids.com/tenant-x/environment-y/backend-service(*)/oauth/token HTTP/1.1
Host: foxids.com
Content-Type: application/x-www-form-urlencoded

client_id=backend-service
&client_secret=<client-secret>
&grant_type=client_credentials
&scope=customers-api%3Aread
Token-responsen inneholder et access token for customers-api-audience med scopet customers-api:read.
Autentiser med et sertifikat
Velg private key JWT, og last opp klientsertifikatet etter at backendapplikasjonen er opprettet. Klienten beholder den tilhørende private nøkkelen og signerer en kortlivet client assertion for hver token request.
Registrer overlappende sertifikater før du erstatter et sertifikat som utløper, slik at klienten kan rotere nøkler uten å avbryte token requests.
Client secrets
FoxIDs hasher client secrets med den konfigurerte password hash-algoritmen. En generert secret kan ikke gjenopprettes etter opprettelsen. For secrets som er lengre enn 20 tegn, beholder FoxIDs de tre første tegnene som identifikasjonsinformasjon og viser dem med ellipse, for eksempel 6j9....
Legg til en erstatningssecret før du fjerner den forrige for å rotere påloggingsinformasjon uten nedetid.
Claims som utstedes til en klient eller et API, kan endres med claim transforms og claim tasks.
Resource Owner Password Credentials Grant
FoxIDs støtter ikke Resource Owner Password Credentials Grant fordi det krever at applikasjonen håndterer brukerens passord, og det er ikke egnet for sikker, moderne autentisering.
Requestparametre
Konfigurer Allowed request parameters for å gjøre valgte verdier fra client credentials- eller token exchange-forespørselen tilgjengelige som _local:params:{name} claims. Se requestparametre for applikasjoner for konfigurasjon, lister atskilt med mellomrom og grenser.